読む前にこの記事のポイントを音声で確認できます。この音声は本記事をもとにAIツール(NotebookLM)で自動生成したもので、発音や言い回しが不自然な箇所や、内容の誤りが含まれる可能性があります。理解の補助としてご利用ください。
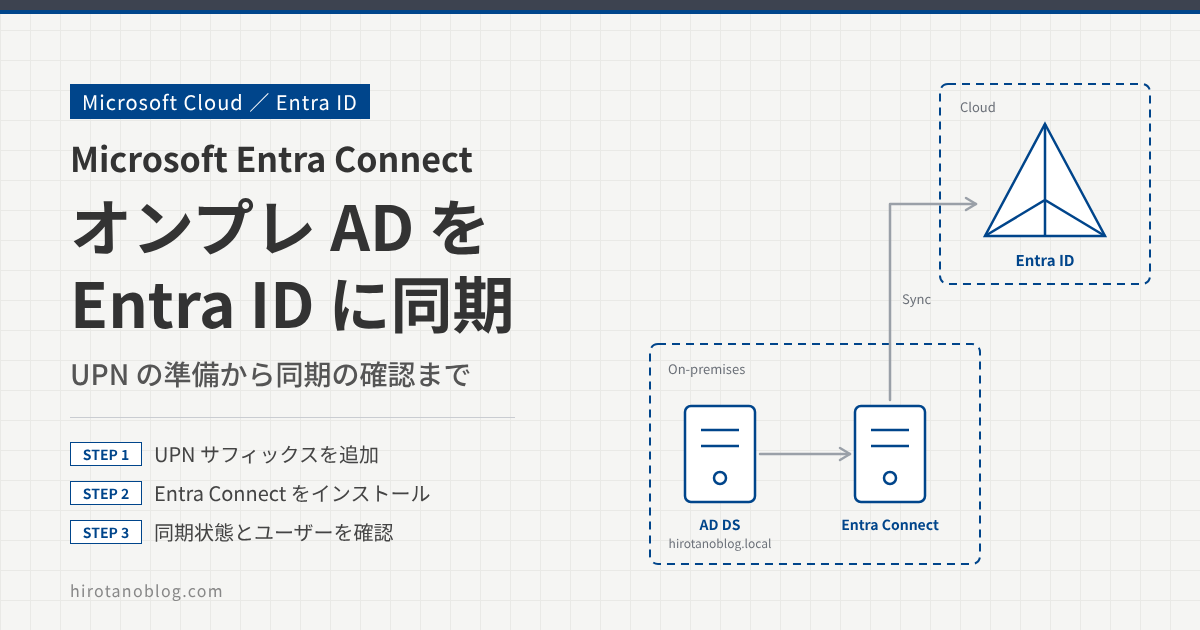
Microsoft Entra Connect(旧称 Azure AD Connect)は、オンプレミスの Active Directory(AD)のオブジェクト情報を Microsoft Entra ID(旧称 Azure Active Directory)に同期するツールです。オンプレミス AD の ID 情報を Entra ID に同期すると、ハイブリッド ID の構成になり、オンプレミスに登録されているユーザー情報でクラウド サービスにアクセスできます。
この記事では、次の構成で Microsoft Entra Connect をインストールし、ユーザーを同期するまでの手順をまとめます。
- インターネットで使えないドメイン名(.local)の AD で、UPN を準備する方法
- Microsoft Entra Connect のカスタム インストールの手順と各画面の意味
- Entra 管理センターで同期の状態と同期されたユーザーを確認する方法
構成
オンプレミスの Active Directory(AD DS)ドメイン「hirotanoblog.local」と、Microsoft Entra ID のカスタム ドメイン「hirotanoblog.work」の間で ID 情報を同期します。
オンプレミスの AD DS の ID 情報は、Microsoft Entra Connect を介して Entra ID に同期されます。パスワード ハッシュも同期するので、ユーザーは同じ ID とパスワードで、オンプレミスのリソースとクラウド サービスの両方にサインインできます。
ハイブリッド ID については、次の記事を参考にしてください。
>> 参考記事:ユーザーの種類(ネイティブ、ハイブリッド、ゲスト)の概要
オンプレミスの Active Directory のインストール手順は、次の記事を参考にしてください。
>> 参考記事:Active Directoryのインストール手順
また、この構成では Entra ID に組織のカスタム ドメインを登録しておきます。登録手順は、次の記事を参考にしてください。
>> 参考記事:カスタムドメイン名を追加する
UPN(userPrincipalName)とドメイン名
組織によっては、インターネットでは使えないローカルのドメイン名を Active Directory ドメインに使っている場合があります。今回も、オンプレミスはインターネットで使えないドメイン名(hirotanoblog.local)で、Entra ID 側はカスタム ドメイン名(hirotanoblog.work)です。
Entra ID にユーザーを同期すると、ユーザーは UPN(userPrincipalName)を使って Entra ID にサインインします。UPN のドメイン部分(UPN サフィックス)は、Entra ID で確認済みのドメインである必要があります。そこで、オンプレミス AD のユーザーの UPN サフィックスを、Entra ID のカスタム ドメイン名に変更します。
この記事の画面は、実際の画面ではなく、検証時(2024年1月)の画面から設定する項目(見るポイント)を抜き出して描いたイメージです。バージョンによって、項目の並びや表記は変わります。
代わりの UPN サフィックスを追加する
同期元のドメイン コントローラで、サーバー マネージャーの ツール ›› Active Directory ドメインと信頼関係 を開きます。画面左の「Active Directory ドメインと信頼関係」を右クリックし、「プロパティ」をクリックします。
「代わりの UPN サフィックス」に Microsoft Entra ID のカスタム ドメイン名(hirotanoblog.work)を入力して「追加」をクリックし、一覧に追加されたら「OK」をクリックします。
| 1代わりの UPN サフィックス | hirotanoblog.work 追加 |
| 一覧 | hirotanoblog.work |
| No. | 項目 | 設定内容 |
|---|---|---|
| 1 | 代わりの UPN サフィックス | hirotanoblog.work を入力して「追加」。ユーザーの作成・変更時に、このサフィックスを選べるようになる |
| 2 | OK | 設定を保存する |
ユーザー ログオン名を変更する
サーバー マネージャーの ツール ›› Active Directory ユーザーとコンピューター を開きます。同期するユーザーのプロパティで「アカウント」タブを開き、「ユーザー ログオン名」のドメイン部分を、追加した「@hirotanoblog.work」に変えて「OK」をクリックします。
| 1ユーザー ログオン名 | (伏せています) @hirotanoblog.work |
| ユーザー ログオン名 (Windows 2000 より前) | HIROTANOBLOG\ (伏せています) |
| ⋮ (中略) | |
| No. | 項目 | 設定内容 |
|---|---|---|
| 1 | ユーザー ログオン名 | プルダウンで @hirotanoblog.local から @hirotanoblog.work に変更する。これがユーザーの UPN になる |
| 2 | OK | 設定を保存する |
「Windows 2000 より前」のログオン名(HIROTANOBLOG\ユーザー名)は変わらないので、オンプレミスのドメインへのログオンはこれまでどおり行えます。
Microsoft Entra Connect のセットアップと初期設定
Microsoft Entra Connect をインストールする Windows Server は、オンプレミスの Active Directory にドメイン参加している必要があります。
この記事の検証は、2024年1月時点のインストーラー(Azure AD Connect V2、バージョン 2.3.2)で行いました。2026年10月時点では、Microsoft Entra Connect Sync を 2.6.84.0 以降に上げ、アプリケーション ベースの認証を構成することが 2027年4月7日までに必須とされています。対応しないと、この日以降は同期が止まります。インストール ファイル(.msi)は Microsoft Entra 管理センターからだけ入手できます。
インストーラーをダウンロードする
Microsoft Entra 管理センター(https://entra.microsoft.com)に管理者でサインインし、ID ›› ハイブリッド管理 ›› Microsoft Entra Connect ›› Connect 同期 を開きます。「Microsoft Entra Connect のダウンロード」をクリックし、ダウンロード ページの「Download」から AzureADConnect.msi を入手します。
Microsoft Learn の手順では、Entra ID ›› Entra Connect の下に「Connect 同期」と「クラウド同期」が並ぶ形で書かれています。
ウィザードを開始し、カスタマイズを選ぶ
ダウンロードした AzureADConnect.msi を実行します。「Azure AD Connect へようこそ」画面で、ライセンス条項とプライバシーに関する声明に同意するチェックを入れ、「続行」をクリックします。
「簡単設定」画面では「カスタマイズ」をクリックします。簡単設定では、サインイン方式や同期の範囲などを細かく選べません。この画面にも、hirotanoblog.local はルーティング可能なドメインではないため、カスタム設定でユーザーのサインイン オプションを構成するよう推奨が表示されます。
「必須コンポーネントのインストール」は何もチェックせずに「インストール」をクリックします。チェックしなければ、同期サービスのデータベース(SQL Server Express LocalDB)やサービス アカウントが自動で用意されます。
ユーザー サインインの方式を選ぶ
「ユーザー サインイン」画面で「パスワード ハッシュ同期」を選び、「シングル サインオンを有効にする」にチェックを入れて「次へ」をクリックします。
| 1サインオン方式 | ◉ パスワード ハッシュ同期 ○ パススルー認証 ○ AD FS とのフェデレーション ○ PingFederate によるフェデレーション ○ 構成しない |
| 2企業のデスクトップ ユーザーのシングル サインオン | ☑ シングル サインオンを有効にする |
| No. | 項目 | 設定内容 |
|---|---|---|
| 1 | パスワード ハッシュ同期 | AD のパスワードのハッシュを Entra ID に同期し、認証はクラウドで行う。ユーザーはオンプレミスと同じパスワードでサインインできる |
| 2 | シングル サインオンを有効にする | シームレス シングル サインオン。社内ネットワークのドメイン参加 PC から、パスワードを入れずに Entra ID にサインインできるようにする |
Entra ID に接続する
「Azure AD に接続」画面で、Entra ID のハイブリッド ID 管理者(またはグローバル管理者)のユーザー名とパスワードを入力し、「次へ」をクリックします。今回はグローバル管理者を使いました。サインイン画面が表示されたら、資格情報を入力し、多要素認証も行ってサインインします。
| 1ユーザー名 | (伏せています).onmicrosoft.com |
| パスワード | ●●●●●●●●●●●●●●●● |
| No. | 項目 | 設定内容 |
|---|---|---|
| 1 | ユーザー名、パスワード | Entra ID の管理者のアカウント(今回は onmicrosoft.com ドメインのグローバル管理者)。この資格情報は、Entra ID 側に同期用のアカウントを作るためだけに使われる |
オンプレミスの AD に接続する
「ディレクトリの接続」画面で、フォレストが hirotanoblog.local になっていることを確認し、「ディレクトリの追加」をクリックします。「AD フォレスト アカウント」画面で「新しい AD アカウントを作成」を選び、エンタープライズ管理者のユーザー名とパスワードを入力して「OK」をクリックします。
| ディレクトリ タイプ | Active Directory |
| 1フォレスト | hirotanoblog.local ディレクトリの追加 |
| 2アカウント オプション | ◉ 新しい AD アカウントを作成○ 既存の AD アカウントを使用 |
| エンタープライズ管理者ユーザー名 | HIROTANOBLOG.LOCAL\(伏せています) |
| パスワード | ●●●●●●●●●●●●●●●● |
| 3hirotanoblog.local (Active Directory) |
| No. | 項目 | 設定内容 |
|---|---|---|
| 1 | フォレスト | 同期するフォレスト(hirotanoblog.local)を選び、「ディレクトリの追加」をクリックする |
| 2 | 新しい AD アカウントを作成 | Entra Connect が AD を読み取るためのアカウント(AD DS コネクタ アカウント)を自動で作る。作成に使うエンタープライズ管理者の資格情報を入力する |
| 3 | 構成済みのディレクトリ | hirotanoblog.local が追加され、緑のチェックが付いた(接続できた)ことを確認して「次へ」 |
Azure AD サインインの構成を確認する
「Azure AD サインインの構成」画面には、オンプレミスの UPN サフィックスと、それが Entra ID で確認済みかどうかが表示されます。hirotanoblog.local は「追加されていません」のままなので、「一部の UPN サフィックスが確認済みドメインに一致していなくても続行する」にチェックを入れ、「次へ」をクリックします。
| Active Directory UPN サフィックス | Azure AD ドメイン |
|---|---|
| hirotanoblog.local | 追加されていません |
| 1hirotanoblog.work | 確認済み |
| ユーザー プリンシパル名 | userPrincipalName |
| 2☑ 一部の UPN サフィックスが確認済みドメインに一致していなくても続行する | |
| No. | 項目 | 設定内容 |
|---|---|---|
| 1 | hirotanoblog.work:確認済み | STEP 2 で UPN を変えたユーザーは、このドメインで Entra ID にサインインできる |
| 2 | 一部の UPN サフィックスが確認済みドメインに一致していなくても続行する | hirotanoblog.local のままのユーザーは、オンプレミスと同じ資格情報では Entra ID にサインインできない。それを承知で進めるためのチェック |
同期の範囲と機能を選ぶ
続く4つの画面は、既定のまま「次へ」をクリックします。
| 画面 | 今回の設定 | 意味 |
|---|---|---|
| ドメインと OU のフィルタリング | すべてのドメインと OU の同期 | 同期する範囲を、ドメインや OU で絞り込める |
| 一意のユーザー識別 | ユーザーはすべてのディレクトリで 1 度だけ示されます/Azure でソース アンカーを管理します | ユーザーの重複の扱いと、オンプレミスと Entra ID のユーザーを結び付けるキー(ソース アンカー)の決め方。既定では mS-DS-ConsistencyGuid が使われる |
| ユーザーおよびデバイスのフィルタリング | すべてのユーザーとデバイスの同期 | パイロット用に、特定のグループのメンバーだけを同期することもできる |
| オプション機能 | 追加なし(パスワード ハッシュ同期だけがオン) | パスワードの書き戻しやディレクトリ拡張属性の同期などを追加できる |
シングル サインオンを有効にする
「シングル サインオンを有効にする」画面で、hirotanoblog.local の「資格情報の入力」をクリックします。フォレストのドメイン管理者のユーザー名とパスワードを入力して「OK」をクリックし、マークが緑のチェックに変わったら「次へ」をクリックします。
| 1hirotanoblog.local(入力前) | 資格情報の入力 |
| 2hirotanoblog.local(入力後) | 資格情報の入力 |
| No. | 表示 | 意味 |
|---|---|---|
| 1 | 赤のマーク(×) | 資格情報が未入力。シームレス SSO 用のコンピューター アカウントを AD に作るため、ドメイン管理者の資格情報が要る(作成にだけ使われ、保存されない) |
| 2 | 緑のマーク(チェック) | 資格情報が入力され、次へ進める状態 |
シームレス シングル サインオンを実際に使うには、クライアント PC のイントラネット ゾーンに https://autologon.microsoftazuread-sso.com などの URL を追加する設定(グループ ポリシーの「サイトとゾーンの割り当て一覧」など)も必要です。インストールの完了画面にも、グループ ポリシーで構成するよう案内が出ます。
構成を確認してインストールする
「構成の準備完了」画面で設定内容を確認し、「インストール」をクリックします。
| 1インストールをクリックすると、以下の処理が行われます。 | |
| ・このコンピューターに同期サービスを構成する ・シングル サインオンを有効にする ・構成 ソース アンカー属性 ・構成 (伏せています).onmicrosoft.com – AAD コネクタ ・構成 hirotanoblog.local コネクタ ・有効にする パスワード ハッシュ同期 ・有効にする Azure AD エクスポート削除しきい値 (500) | |
| 2☑ 構成が完了したら、同期プロセスを開始する。 | |
| ☐ ステージング モードを有効にする |
| No. | 項目 | 確認・操作 |
|---|---|---|
| 1 | 処理の一覧 | 同期サービス、シングル サインオン、2つのコネクタ(Entra ID 側と AD 側)、パスワード ハッシュ同期が構成される。エクスポート削除しきい値(500)は、一度に 500 件を超える削除が Entra ID に反映されるのを止める機能 |
| 2 | 同期プロセスを開始する | オンのまま。インストール後すぐに最初の同期が始まる |
| 3 | インストール | 構成を実行する |
インストールが終わると「構成が完了しました」画面が表示され、同期処理が始まったことが示されます。「終了」をクリックします。この画面には、Active Directory のごみ箱を有効にすることの推奨や、ソース アンカーに mS-DS-ConsistencyGuid が使われることも表示されます。
同期の確認
Connect 同期の状態
Microsoft Entra 管理センターで ID ›› ハイブリッド管理 ›› Microsoft Entra Connect ›› Connect 同期 を開きます。「Microsoft Entra Connect 同期」の「同期状態」が「有効」に変わっています。
| 1同期状態 | 有効 |
| 最終同期 | 1 時間以内 |
| 2パスワード ハッシュの同期 | 有効 |
| フェデレーション | 無効 0 件のドメイン |
| 3シームレスなシングル サインオン | 有効 1 件のドメイン |
| パススルー認証 | 無効 0 件のエージェント |
| 代替ログイン ID としてのメールアドレス | 無効 |
| No. | 表示 | 意味 |
|---|---|---|
| 1 | 同期状態:有効 | Entra Connect からの同期が動いている |
| 2 | パスワード ハッシュの同期:有効 | STEP 5 で選んだパスワード ハッシュ同期が有効になっている |
| 3 | シームレスなシングル サインオン:有効 | STEP 10 で設定した hirotanoblog.local の1ドメインで、シームレス SSO が有効になっている |
同期されたユーザー
Entra 管理センターでユーザーの一覧を開くと、オンプレミス AD のユーザーが同期されていることを確認できます。
| 表示名 | ユーザー プリンシパル名 | ユーザーの種類 | オンプレミスの同期が有効 |
|---|---|---|---|
| (伏せています) | 1(伏せています)@hirotanoblog.work | メンバー | 2はい |
| No. | 表示 | 意味 |
|---|---|---|
| 1 | ユーザー プリンシパル名 | STEP 2 で変更した UPN(@hirotanoblog.work)のまま同期された |
| 2 | オンプレミスの同期が有効:はい | オンプレミス AD から同期されたユーザー。属性の変更はオンプレミス AD 側で行う |
このあとは、既定で 30 分ごとに同期が行われ、オンプレミス AD での変更が Entra ID に反映されます。
うまくいかないとき
| 状態 | よくある原因 | 確認すること |
|---|---|---|
| 同期されたユーザーの UPN が onmicrosoft.com になった | UPN サフィックスが Entra ID で確認済みのドメインと一致していない | ユーザーのログオン名が @hirotanoblog.work になっているか。カスタム ドメインが Entra ID で「確認済み」か |
| ユーザーが Entra ID に表示されない | 同期の範囲外、または同期がまだ | ドメインと OU のフィルタリングで対象に入っているか。最終同期の時刻 |
| 社内 PC でシングル サインオンにならない | イントラネット ゾーンの設定がない | グループ ポリシーで https://autologon.microsoftazuread-sso.com をイントラネット ゾーンに追加したか |
まとめ
| 項目 | 今回の設定・結果 |
|---|---|
| UPN の準備 | 代わりの UPN サフィックス hirotanoblog.work を追加し、ユーザーのログオン名を @hirotanoblog.work に変更 |
| インストール | カスタマイズ、必須コンポーネントは既定 |
| サインイン方式 | パスワード ハッシュ同期+シングル サインオン(シームレス SSO) |
| 接続 | Entra ID:管理者アカウント、AD:新しい AD アカウントを作成(エンタープライズ管理者で作成) |
| 同期の範囲 | すべてのドメイン・OU、すべてのユーザーとデバイス |
| 確認 | 同期状態:有効、ユーザーが「オンプレミスの同期が有効:はい」で同期された |
コメント