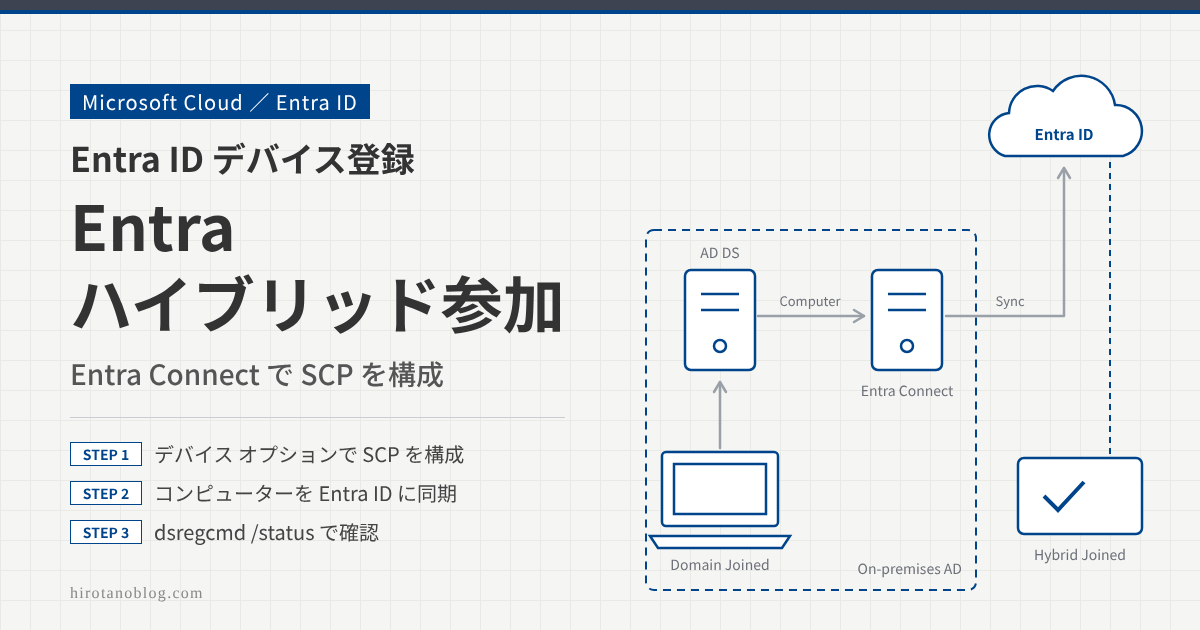
Entra ハイブリッド参加は、すでに Active Directory にドメイン参加しているデバイスを、Microsoft Entra ID にもデバイスとして登録する構成です。Microsoft Entra Connect が、ドメイン コントローラにあるコンピューター オブジェクトを Entra ID に同期し、デバイスの登録を助けます。
Entra ID にデバイスが登録されると、ドメインに参加したままのデバイスでも、条件付きアクセスなど Microsoft Entra ID や Intune のセキュリティ機能を使えます。多くの組織はすでに Active Directory のドメイン環境で運用しているので、クラウドへ移行するときによく採用される構成です。この記事では、ドメイン参加済みのデバイスを Entra ハイブリッド参加させる手順と、登録の確認方法を見ていきます。
- Microsoft Entra Connect で、ハイブリッド参加(SCP)を構成する手順
- コンピューター オブジェクトが同期され、デバイスが登録されるまでの流れ
- Entra 管理センターと
dsregcmd /statusで、ハイブリッド参加を確認する方法
Entra ハイブリッド参加のしくみ
今回の構成では、ドメイン hirotanoblog.local に参加している Win11-2(Windows 11 Pro)を、Entra ID(カスタム ドメイン hirotanoblog.work)にハイブリッド参加させます。設定は Microsoft Entra Connect(旧名:Azure AD Connect)で行います。
Active Directory へのドメイン参加は、次の記事を参照してください。
>> 参考記事:【Windows Server 2019】Active Directory ユーザ追加と端末のドメイン参加
また、Microsoft Entra Connect による Active Directory との基本的な同期は、次の記事のとおり済んでいるものとします。
>> 参考記事:【Entra Connect】オンプレADユーザーをEntraID(AzureAD)に同期する
この記事の画面は、検証時の Azure AD Connect のものです。現在は Microsoft Entra Connect に名前が変わり、Microsoft Learn では、バージョン 2.6.84.0 以降にアップグレードし、アプリケーション ベースの認証を構成するよう案内されています(期限は 2027年4月7日。期限を過ぎると同期が止まります)。1.x のバージョンは、すでに同期が動作しません。
Entra ハイブリッド参加の手順
Entra Connect のサーバで Azure AD Connect を起動し、「Azure AD Connect へようこそ」の画面で「構成」をクリックします。ウィザードを開いている間は、同期サービスのスケジューラが一時停止します。
この記事の画面は、実際の画面ではなく、検証時の画面から設定する項目(見るポイント)を抜き出して描いたイメージです。バージョンによって、項目の並びや表記は変わります。
デバイス オプションの構成を選ぶ
「追加のタスク」で「デバイス オプションの構成」を選び、「次へ」をクリックします。続く「概要」の画面では、ハイブリッド参加とデバイス ライトバックの説明が表示されるので、「次へ」をクリックします。
| プライバシーの設定 | |
| 現在の構成の表示またはエクスポート | |
| 同期オプションのカスタマイズ | |
| 1デバイス オプションの構成 | 選択 |
| ディレクトリ スキーマの更新 | |
| ⋮ (中略) | |
| トラブルシューティング | |
| No. | 項目 | 設定内容 |
|---|---|---|
| 1 | デバイス オプションの構成 | ハイブリッド参加とデバイス ライトバックを構成するタスクを選ぶ |
| 2 | 次へ | 概要の画面に進む |
Azure AD に接続する
「Azure AD に接続」の画面で、Entra ID の管理者のユーザー名(伏せています)とパスワードを入力し、「次へ」をクリックします。画面では、グローバル管理者またはハイブリッド ID の管理者の資格情報を求められます。Microsoft Learn の手順では、ハイブリッド ID 管理者のロールで足りるとされています。
ハイブリッド参加とデバイスの OS を選ぶ
「デバイス オプション」で「ハイブリッド Azure AD 参加の構成」を選び、「次へ」をクリックします。続く「デバイスのオペレーティング システム」で「Windows 10 以降のドメインに参加しているデバイス。」にチェックを入れ、「次へ」をクリックします。
| 1ハイブリッド Azure AD 参加の構成 | ◉ |
| デバイス ライトバックの構成 | ○ |
| デバイス ライトバックの無効化 | ○(選択不可) |
| 2Windows 10 以降のドメインに参加しているデバイス。 | ☑ |
| サポートされている Windows ダウンレベル ドメインに参加しているデバイス。 | ☐ |
| No. | 項目 | 設定内容 |
|---|---|---|
| 1 | ハイブリッド Azure AD 参加の構成 | ハイブリッド参加を構成する |
| 2 | Windows 10 以降のドメインに参加しているデバイス。 | チェックを入れる。今回のデバイスは Windows 11 |
| 3 | 次へ | SCP の構成に進む |
SCP を構成する
SCP(サービス接続ポイント)は、デバイスが Entra テナントの情報を見つけるために、Active Directory のフォレストに作られるオブジェクトです。「SCP の構成」の画面で、フォレスト hirotanoblog.local にチェックを入れ、「認証サービス」で「Azure Active Directory」を選んで「追加」をクリックします。
エンタープライズ管理者の資格情報を求められるので、ユーザー名(伏せています)とパスワードを入力し、「OK」をクリックします。「エンタープライズ管理者」の列に入力したアカウントが表示されたことを確認し、「次へ」をクリックします。
| フォレスト | 認証サービス | エンタープライズ管理者 | ||
|---|---|---|---|---|
| 1☑ | hirotanoblog.local | 2Azure Active Directory ▾ | 3HIROTANOBLOG\(伏せています) | 追加/編集 |
| No. | 項目 | 設定内容 |
|---|---|---|
| 1 | フォレスト | SCP を作るフォレスト(hirotanoblog.local)にチェックを入れる |
| 2 | 認証サービス | Azure Active Directory(フェデレーションを使わないマネージド ドメイン) |
| 3 | エンタープライズ管理者 | 「追加」でエンタープライズ管理者の資格情報を入力すると、ここに表示される |
| 4 | 次へ | 構成の準備完了に進む |
SCP はフォレストの構成パーティションに作られるため、エンタープライズ管理者の権限が必要です。資格情報がない場合は、画面の「ConfigureSCP.ps1 のダウンロード」から入手できるスクリプトで、SCP をオフラインで構成することもできます。
構成を実行する
「構成の準備完了」の画面に、実行される処理として「hirotanoblog.local でのデバイス登録向けに SCP を構成します」と表示されます。「構成」をクリックし、「構成が完了しました」と表示されたら「終了」をクリックします。
| 1実行される処理 | hirotanoblog.local でのデバイス登録向けに SCP を構成します |
| 2結果 | ハイブリッド Azure AD 参加を構成するタスクが正常に完了しました。 |
| お知らせ | ▌ ハイブリッド Azure AD 参加をデバイスで有効にするために必要な追加手順を今すぐ実行する必要があります。 |
| No. | 表示 | 意味 |
|---|---|---|
| 1 | SCP を構成します | 「構成」をクリックすると、フォレストに SCP が作られる |
| 2 | タスクが正常に完了しました | SCP の構成が終わった。オレンジのお知らせは、デバイス側の登録など、残りの手順があることを示す |
| 3 | 終了 | ウィザードを閉じる。同期サービスのスケジューラが再開する |
デバイスが登録されるまでの流れ
SCP を構成すると、ドメイン参加している Windows 10 以降のデバイスは、自動でハイブリッド参加を試みます。今回のように認証サービスを Entra ID にしたマネージド ドメインでは、次の流れでデバイスが登録されます。
デバイスは、Entra Connect がコンピューター オブジェクトを同期するまで Entra ID で認証できません。そのため、同期の前は Entra 管理センターでデバイスの登録状態が「保留中」になることがあります。同期が済むと、デバイスのタスク(サインイン時や1時間ごとに動く)が登録を完了します。
Entra Connect の同期の対象
Entra Connect の既定の同期ルールでは、userCertificate 属性に値が入っているコンピューター オブジェクトが Entra ID に同期されます。ここでは、Active Directory のコネクタで、コンピューター オブジェクトが同期の対象になっていることを確認します。
スタート メニューの Azure AD Connect ›› Synchronization Service を開き、「Connectors」タブで hirotanoblog.local(Type:Active Directory Domain Services)を選んで、「Actions」の「Properties」をクリックします。
高度な構成やトラブルシューティング向けの機能であり、使い方を誤るとユーザーやライセンスなどが意図せず削除されるおそれがある、という警告が表示されます。内容を確認して「OK」をクリックし、「Select Object Types」を開きます。
| 1computer | ☑ |
| contact | ☑ |
| container | ☑ |
| device | ☑ |
| domainDNS | ☑ |
| foreignSecurityPrincipal | ☑ |
| group | ☑ |
| inetOrgPerson | ☑ |
| msDS-Device | ☑ |
| organizationalUnit | ☑ |
| user | ☑ |
| No. | 表示 | 意味 |
|---|---|---|
| 1 | computer | チェックが入っていれば、コンピューター オブジェクトが同期の対象になっている |
| 2 | OK | 画面を閉じる |
Microsoft Learn では、Synchronization Service Manager でオブジェクトの種類や属性を追加・除外することはサポートされていないとされています。ハイブリッド参加させるデバイスのコンピューター オブジェクトが特定の OU にある場合は、Entra Connect のウィザード(「同期オプションのカスタマイズ」のドメインと OU のフィルタリング)で、その OU を同期の対象に含めます。
Entra Connect の手動同期
コンピューター オブジェクトは、Entra Connect の次回の同期で Entra ID に同期されます(同期の間隔は既定で30分)。すぐに同期させたい場合は、Entra Connect のサーバで PowerShell を開き、Start-ADSyncSyncCycle を実行します。
PS C:\Users\(伏せています)> Start-ADSyncSyncCycle Result ------1Success
| No. | 表示 | 意味 |
|---|---|---|
| 1 | Result:Success | 同期サイクルの開始に成功した。差分同期を明示する場合は -PolicyType Delta、完全同期は -PolicyType Initial を付ける |
動作確認
Entra 管理センターで確認する
Microsoft Entra 管理センター(https://entra.microsoft.com/)にサインインし、デバイス ›› すべてのデバイス を開きます。Win11-2 の「結合の種類」が「Microsoft Entra hybrid joined」になっていました。
| 名前 | 有効 | OS | バージョン | 結合の種類 |
|---|---|---|---|---|
| 1Win11-2 | はい | Windows | 10.0.22621.3085 | Microsoft Entra hybrid joined |
| Win11-1 | はい | Windows | 10.0.22000.2538 | Microsoft Entra joined |
| No. | 表示 | 意味 |
|---|---|---|
| 1 | Win11-2:Microsoft Entra hybrid joined | Win11-2 がハイブリッド参加済みとして登録された。有効の緑のアイコン(はい)は、デバイスが有効であることを示す |
なお、Win11-1 は Microsoft Entra joined(Entra 参加)のデバイスで、ハイブリッド参加ではありません。
デバイスで確認する
デバイス側でも確認できます。Win11-2 でターミナルを開き、dsregcmd /status を実行します。「Device State」の AzureAdJoined と DomainJoined がどちらも YES であれば、Entra ハイブリッド参加しています。
PS C:\Users\(伏せています)> dsregcmd /status +----------------------------------------------------------------------+| Device State |+----------------------------------------------------------------------+ 1 AzureAdJoined : YES EnterpriseJoined : NO2 DomainJoined : YES DomainName : HIROTANOBLOG Virtual Desktop : NOT SET Device Name : Win11-2.hirotanoblog.local
| No. | 表示 | 意味 |
|---|---|---|
| 1 | AzureAdJoined : YES | Entra ID に参加している(Entra 参加とハイブリッド参加のどちらでも YES になる) |
| 2 | DomainJoined : YES | オンプレミスの Active Directory にドメイン参加している。1と2が両方 YES なら、ハイブリッド参加 |
うまくいかないとき
| 状態 | よくある原因 | 確認すること |
|---|---|---|
| Entra 管理センターで「保留中」のまま | デバイス側の登録が終わっていない | デバイスにサインインし直すか再起動して、登録のタスクを動かす。デバイスから enterpriseregistration.windows.net などに接続できるか |
| Entra 管理センターにデバイスが出てこない | コンピューター オブジェクトが同期されていない | コンピューター オブジェクトの OU が同期の対象か。userCertificate 属性に値が入っているか |
AzureAdJoined が NO | SCP が見つからない、登録の途中で失敗している | dsregcmd /status の診断(Diagnostic Data)のエラー フェーズとエラー コード |
まとめ
| 項目 | 今回の設定・確認内容 |
|---|---|
| 対象のデバイス | Win11-2(Windows 11 Pro、hirotanoblog.local にドメイン参加済み) |
| Entra Connect のタスク | デバイス オプションの構成 ›› ハイブリッド Azure AD 参加の構成 |
| デバイスの OS | Windows 10 以降のドメインに参加しているデバイス |
| SCP | フォレスト hirotanoblog.local、認証サービス Azure Active Directory、エンタープライズ管理者の資格情報 |
| 同期 | コンピューター オブジェクトを同期(すぐ反映するなら Start-ADSyncSyncCycle) |
| 確認 | Entra 管理センターで「Microsoft Entra hybrid joined」、dsregcmd /status で AzureAdJoined と DomainJoined が YES |
Entra ハイブリッド参加した社給デバイスだけをクラウド アプリに接続させる条件付きアクセスの設定は、次の記事を参照してください。
コメント