読む前にこの記事のポイントを音声で確認できます。この音声は本記事をもとにAIツール(NotebookLM)で自動生成したもので、発音や言い回しが不自然な箇所や、内容の誤りが含まれる可能性があります。理解の補助としてご利用ください。
Microsoft Intune のコンプライアンス ポリシーは、デバイスの状態をチェックし、組織が決めたセキュリティの基準を満たしているか(準拠しているか)を評価するためのポリシーです。評価の結果は、条件付きアクセスでの接続の制御にも使えます。
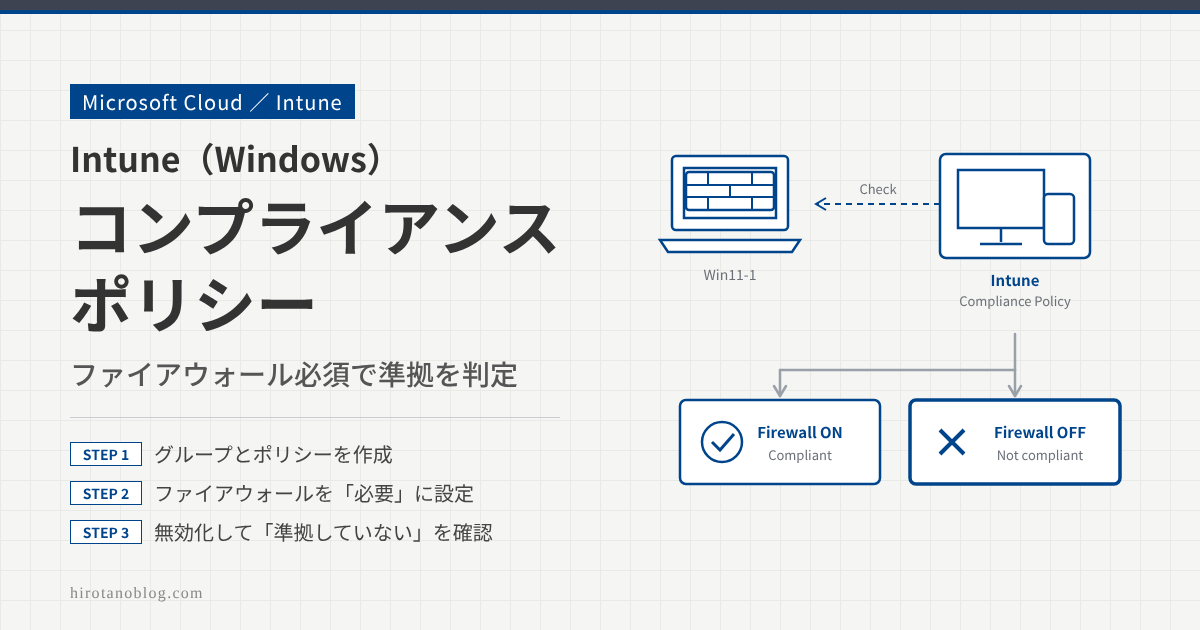
この記事では、Windows 11 のデバイスに、ファイアウォールが有効であることを求めるコンプライアンス ポリシーを設定し、ファイアウォールを無効にしたときに非準拠になることを確認します。
- コンプライアンス ポリシーのしくみと、設定できる主な項目
- Windows 用のコンプライアンス ポリシーの作成から割り当てまでの手順
- 非準拠になったデバイスと、その理由の確認方法
デバイスが Intune に登録されていることが前提です。登録の手順は、次の記事を参照してください。
>> 参考記事:【Intune】Entra IDからIntuneへデバイス自動登録する
コンプライアンス ポリシーとは
コンプライアンス ポリシーは、ゴルフ場のドレスコードのようなものです。ゴルフ場では襟付きのシャツなどが求められ、ドレスコードに違反していると入場できません。同じように、Intune はデバイスが組織のセキュリティの基準(ドレスコード)を満たしているかを評価し、準拠か非準拠かを判定します。
判定の結果は Entra ID に連携されます。Entra ID の条件付きアクセスと組み合わせると、非準拠のデバイスからのクラウド アプリへの接続をブロックできます。コンプライアンス ポリシーは、このように条件付きアクセスと組み合わせて使うことが多い機能です。
>> 参考記事:【Intune】コンプライアンス状態に基づく条件付きアクセスポリシーの設定と動作確認
コンプライアンス ポリシーの設定
ここでは、ファイアウォールが有効であることを求めるポリシーを作り、デバイスでファイアウォールが無効になったら非準拠と判定されるようにします。
この記事の画面は、実際の画面ではなく、検証時の画面から設定する項目(見るポイント)を抜き出して描いたイメージです。バージョンによって、項目の並びや表記は変わります。
グループを作成する
コンプライアンス ポリシーは、ユーザーやデバイスのグループに割り当てるのが一般的です。まず、検証用のユーザーとデバイスの両方が所属するグループを手動で作成します。
Microsoft Intune 管理センター(https://intune.microsoft.com/)にサインインし、メニューの「グループ」から「新しいグループ」をクリックします。グループ名(今回は ComplianceDemoGroup)を入力し、「メンバーが選択されていません」をクリックします。「ユーザー」タブで検証用のユーザー(伏せています)を、「デバイス」タブで Win11-1 を選んで「選択」をクリックします。「2 メンバーが選択されました」と表示されたら「作成」をクリックします。
| グループの種類 | セキュリティ |
| 1グループ名 | ComplianceDemoGroup |
| メンバーシップの種類 | 割り当て済み |
| 2メンバー | メンバーが選択されていません |
| 名前 | 種類 |
|---|---|
| 3(伏せています) | ユーザー |
| Win11-1 | デバイス |
| No. | 項目 | 設定内容 |
|---|---|---|
| 1 | グループ名 | 任意。今回は ComplianceDemoGroup |
| 2 | メンバー | 「ユーザー」タブで検証用のユーザー、「デバイス」タブで Win11-1 を選ぶ |
| 3 | 作成後のメンバー | ユーザーとデバイスの2つが登録されている |
ポリシーを作成する(基本)
デバイス ›› ポリシー ›› コンプライアンス ポリシー を開き、「ポリシーの作成」をクリックします。「プラットフォーム」で「Windows 10 以降」を選んで「作成」をクリックし、「基本」で名前(今回は ComplianceDemoPolicy)を入力して「次へ」をクリックします。
| 1プラットフォーム | Windows 10 以降 |
| プロファイルの種類 | Windows 10/11 compliance policy |
| 2名前 | ComplianceDemoPolicy |
| 説明 |
| No. | 項目 | 設定内容 |
|---|---|---|
| 1 | プラットフォーム | Windows 10 以降。設定できる項目はプラットフォームごとに違い、プラットフォームごとに別のポリシーが必要 |
| 2 | 名前 | 任意。今回は ComplianceDemoPolicy |
コンプライアンス設定を選ぶ
「コンプライアンス設定」で、準拠と判定するためのデバイスの状態を決めます。設定はカテゴリごとに分かれています。
| カテゴリ | 主な設定 |
|---|---|
| カスタム コンプライアンス | スクリプトで独自の条件を評価する |
| デバイスの正常性 | BitLocker、セキュア ブート、コードの整合性が有効であること |
| デバイスのプロパティ | OS の最小バージョン、最大バージョン |
| Configuration Manager のコンプライアンス | Configuration Manager と共同管理しているデバイスで、Configuration Manager のコンプライアンスを評価に含める |
| システム セキュリティ | パスワードの要件、データ ストレージの暗号化、デバイスのセキュリティ(ファイアウォール、TPM、ウイルス対策、スパイウェア対策)、Defender |
| Microsoft Defender for Endpoint | Defender for Endpoint が判定したマシンのリスク スコア(クリア/低/中/高)が、指定したレベル以下であること |
詳しくは、Microsoft Learn の「Intune での Windows 10/11 のデバイス コンプライアンス設定」を参照してください。
>> 参考記事:Intune での Windows 10/11 のデバイス コンプライアンス設定
今回は、「システム セキュリティ」の「デバイスのセキュリティ」にある「ファイアウォール」を「必要」にして、「次へ」をクリックします。
| 1ファイアウォール | ◉ 必要○ 構成されていません |
| トラステッド プラットフォーム モジュール (TPM) | ○ 必要◉ 構成されていません |
| ウイルス対策 | ○ 必要◉ 構成されていません |
| スパイウェア対策 | ○ 必要◉ 構成されていません |
| Microsoft Defender マルウェア対策 | ○ 必要◉ 構成されていません |
| No. | 項目 | 設定内容 |
|---|---|---|
| 1 | ファイアウォール | 必要。ファイアウォールが有効であることを準拠の条件にする。「構成されていません」(既定)のままだと評価しない |
| 2 | 次へ | コンプライアンス非対応に対するアクションに進む |
コンプライアンス非対応に対するアクション
非準拠になったときのアクションを設定します。既定で「デバイスに非準拠のマークを付ける」アクションが「即時」で入っています。ほかに、エンドユーザーにメールを送るアクションなども追加できます。今回は既定のまま「次へ」をクリックします。
エンドユーザーへのメール通知は、次の記事を参照してください。
>> 参考記事:【Intune】コンプライアンスポリシーの通知と動作確認
グループに割り当てて作成する
「割り当て」で「グループを追加」をクリックし、ComplianceDemoGroup にチェックを入れて「選択」をクリックします。「組み込まれたグループ」にグループが表示されたことを確認して「次へ」をクリックし、「確認および作成」で「作成」をクリックします。
| グループ | グループ メンバー | フィルター |
|---|---|---|
| 1ComplianceDemoGroup | 1 個のデバイス、1 人のユーザー | なし |
| ポリシー名 | プラットフォームまたは OS | ポリシーの種類 |
|---|---|---|
| 2ComplianceDemoPolicy | Windows 10 and later | Windows 10/11 compliance policy |
| No. | 表示 | 意味 |
|---|---|---|
| 1 | ComplianceDemoGroup | ポリシーを割り当てるグループ。メンバーはデバイス1台とユーザー1人 |
| 2 | ComplianceDemoPolicy | 作成したコンプライアンス ポリシーが登録された |
ポリシー適用(デバイスの同期)
ポリシーはデバイスの定期的なチェックインで自動的に適用されますが、Intune からデバイスを同期させると、適用を早められます。
デバイス ›› Windows デバイス で Win11-1 を選び、上部の「同期」をクリックします。「Intune がこのデバイスに連絡を試みます。成功した場合、現在の操作またはポリシーがデバイスに同期されます。続行しますか?」と表示されるので、「はい」をクリックします。
Microsoft Learn によると、Windows デバイスは登録直後は数分〜15分おきに、その後はおよそ8時間ごとに Intune にチェックインします。「同期」は、このチェックインをすぐに行わせる操作です。デバイス側でも、設定 ›› アカウント ›› 職場または学校にアクセスする から同期できます。
動作確認
Win11-1 では、最初はファイアウォールが有効です。このとき、Intune 管理センターの デバイス ›› Windows デバイス で Win11-1 のコンプライアンスは「準拠している」です。
次に、Win11-1 でファイアウォールを無効にします。しばらくすると、コンプライアンス状態が「準拠していない」に変わりました。
| ネットワーク | 接続 | 状態(無効化の前) | 状態(無効化の後) |
|---|---|---|---|
| プライベート ネットワーク(R) | 接続されていません | 有効 | |
| 1ゲストまたはパブリック ネットワーク(P) | 接続済み | 有効 | 無効 |
| デバイス名 | 管理者 | 所有権 | コンプライアンス | |
|---|---|---|---|---|
| 無効にする前 | Win11-1 | Intune | 企業 | 2 準拠している |
| 無効にした後 | Win11-1 | Intune | 企業 | 3 準拠していない |
| No. | 表示 | 意味 |
|---|---|---|
| 1 | ファイアウォールの状態(緑:有効/赤:無効) | 接続中のパブリック ネットワークで、ファイアウォールを無効にした |
| 2 | 準拠している(緑) | ファイアウォールが有効で、ポリシーを満たしている |
| 3 | 準拠していない(赤) | ファイアウォールが無効になり、非準拠と判定された |
どのポリシーで非準拠かを確認する
デバイス名(Win11-1)をクリックし、モニター ›› デバイスのポリシー準拠 を開くと、どのポリシーで非準拠になったかを確認できます。
| ポリシー名 | ログインしているユーザー | 状態 |
|---|---|---|
| 1ComplianceDemoPolicy | (伏せています) | 非準拠 |
| 2Default Device Compliance Policy | (伏せています) | 準拠 |
| No. | 表示 | 意味 |
|---|---|---|
| 1 | ComplianceDemoPolicy:非準拠(赤) | 作成したポリシー(ファイアウォールが必要)を満たしていない |
| 2 | Default Device Compliance Policy:準拠(緑) | Intune の組み込みの評価。コンプライアンス ポリシーが割り当てられている、デバイスがアクティブ(Intune と連絡が取れている)、登録したユーザーが存在する、の3点を満たしている |
デバイスの状態は、いちばん厳しい結果に合わせて決まります。ComplianceDemoPolicy が非準拠なので、Win11-1 全体の状態も非準拠になっています。
ポリシーごとのレポートで確認する
ポリシーの単位でも、準拠・非準拠のデバイスを確認できます。デバイス ›› ポリシー ›› コンプライアンス ポリシー で ComplianceDemoPolicy をクリックし、「モニター」タブを開くと、非準拠のデバイスが1台あることがわかります。「レポートの表示」をクリックすると、どのデバイスが非準拠かを確認できます。
| 準拠している | 非準拠 | その他 | 合計 |
|---|---|---|---|
| 0 | 1 1 | 0 | 1 |
| デバイス名 | ログインしているユーザー | ポリシー準拠状況 | デバイス ID |
|---|---|---|---|
| 2Win11-1 | (伏せています) | 非準拠 | (伏せています) |
| No. | 表示 | 意味 |
|---|---|---|
| 1 | 非準拠:1(赤) | このポリシーで非準拠と判定されたデバイスが1台ある |
| 2 | Win11-1:非準拠 | 非準拠のデバイスは Win11-1 |
- グループ ポリシーなどでファイアウォールを無効にしたり、すべての受信を許可したりしていると、「ファイアウォール:必要」の評価は非準拠になります。グループ ポリシーの設定が Intune の設定より優先されるためです。
- 再起動やスリープからの復帰の直後に同期すると、この項目が「エラー」と表示されることがあります。その場合は、もう一度デバイスを同期して再評価します。
まとめ
| 項目 | 今回の設定・結果 |
|---|---|
| グループ | ComplianceDemoGroup(検証用のユーザー、Win11-1) |
| ポリシー | ComplianceDemoPolicy(Windows 10 以降) |
| コンプライアンス設定 | システム セキュリティ ›› ファイアウォール:必要 |
| 非対応に対するアクション | 既定のまま(デバイスに非準拠のマークを付ける:即時) |
| 割り当て | ComplianceDemoGroup |
| 結果 | ファイアウォールを無効にすると「準拠していない」になり、デバイスのポリシー準拠とレポートで理由を確認できた |
コメント
コメント失礼します。どこかのページに記載されていたら申し訳ないのですが、
会社で配布している端末以外のプライベートで使用している端末からのMS365のログインを防ぎたいのですが、どのような設定をすればよいかご存じでしたら教えてください。
よろしくお願いいたします。
コメントありがとうございます。
2024年6月24日より、Windows 11 22H2において、会社デバイス識別子をもとにIntuneの登録を制限する機能が追加されました。
<Microsoft Intune の新機能>
>> Microsoft Learn – Intuneの新機能
引用:
Microsoft Intune では、Windows 11 バージョン 22H2 以降を実行しているデバイスの企業デバイス識別子がサポートされるようになりました。そのため、登録の前に会社のマシンを識別できるようになりました。 モデル、製造元、シリアル番号の条件に一致するデバイスが登録されると、Microsoft Intune によって会社のデバイスとしてマークされ、適切な管理機能が有効になります。 詳細については、「 企業識別子の追加」を参照してください。
Intuneに登録できるデバイスを制限し、Intuneのコンプライアンス ポリシーに基づく条件付きアクセスを併用してMicrosoft 365へのアクセスを制限すれば、要件を満たすことができると考えます。
以下の記事もご参考にしてください。
Intune – コンプライアンス状態に基づく条件付きアクセスポリシーの設定と動作確認
>> 参考記事 :Intune – コンプライアンス状態に基づく条件付きアクセスポリシーの設定と動作確認