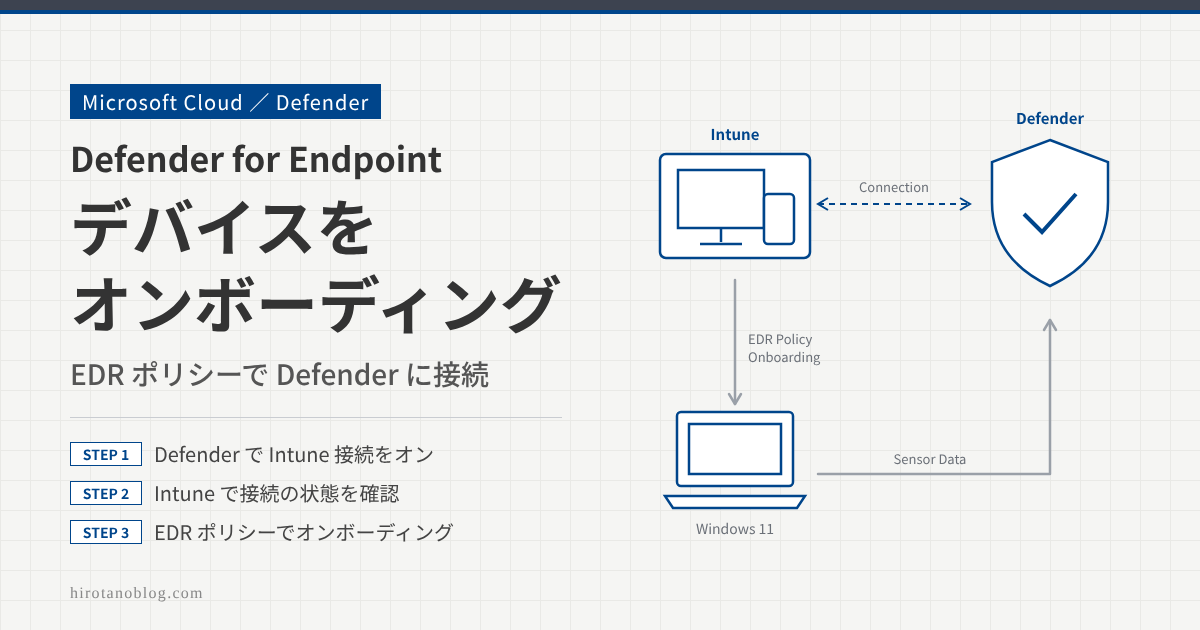
Intune に登録されているデバイス(Windows 11)を、Microsoft Defender for Endpoint にオンボーディングする手順を確認します。オンボーディングとは、デバイスを Defender for Endpoint のサービスにつなぎ、デバイスのセンサーがセキュリティのデータを送れる状態にすることです。
Microsoft Defender for Endpoint は、企業のデバイスをマルウェアやランサムウェアなどの脅威から守るセキュリティ製品で、脅威の検出、自動調査、修復の機能を持っています。Intune と連携すると、Intune からデバイスをオンボーディングでき、Defender が判定したデバイスのリスクを Intune のコンプライアンス評価に使えるようになります。
なお、この記事では、保有しているライセンスの関係で、Microsoft Defender for Endpoint ではなく Microsoft Defender for Business をオンボーディングしています。
- Defender ポータルと Intune を接続する手順
- EDR ポリシー(オンボーディング プロファイル)でデバイスをオンボーディングするしくみ
- Defender ポータルのデバイス インベントリでオンボーディングを確認する方法
全体の流れ
まず Defender ポータルと Intune をサービス間で接続します(1)。接続すると、Intune は Defender からオンボーディング パッケージを自動で受け取れるようになり、EDR(エンドポイントの検出と応答)ポリシーでデバイスに配布します(2)。オンボーディングされたデバイスはセキュリティのデータを Defender に送り(3)、Defender が判定したリスク レベルは Intune のコンプライアンス評価に使えます(4)。
Intune へのデバイス登録
まず、オンボーディングしたいデバイスを Intune に登録しておきます。実務では、デバイスを Entra ID に登録したあと、Intune に自動登録することが多いです。手順は次の記事を参照してください。
>> 参考記事:【Entra ID】デバイス登録(Microsoft Entra 参加)手順
>> 参考記事:【Intune】Entra IDからのデバイス自動登録手順
Defender for Endpoint と Intune の接続
この記事の画面は、実際の画面ではなく、検証時の画面から設定する項目(見るポイント)を抜き出して描いたイメージです。バージョンによって、項目の並びや表記は変わります。
Defender ポータルで Intune 接続をオンにする
Microsoft Defender ポータル(https://security.microsoft.com/)にアクセスし、設定 ›› エンドポイント ›› 全般 ›› 高度な機能 を開きます。「Microsoft Intune 接続」をオンにし、画面下部の「ユーザー設定の保存」をクリックします。
| ⋮ (中略) | |
| 1Microsoft Intune 接続 | オン Microsoft Intune に接続して、デバイス情報の共有と強化されたポリシー適用を有効にします。 |
| 認証済みテレメトリ | オン |
| プレビュー機能 | オフ |
| ⋮ (中略) | |
| No. | 項目 | 設定内容 |
|---|---|---|
| 1 | Microsoft Intune 接続 | オン。Intune とのサービス間の接続を作る。テナントごとに1回だけの設定 |
| 2 | ユーザー設定の保存 | 設定を保存する |
Intune で接続の状態を確認する
Microsoft Intune 管理センター(https://intune.microsoft.com/)で エンドポイント セキュリティ ›› セットアップ ›› Microsoft Defender for Endpoint を開きます。「接続の状態」が「有効」になっていれば、Defender との接続ができています(反映まで15分ほどかかることがあります)。
「コンプライアンス ポリシーの評価」にある「バージョン 10.0.15063 以上の Windows デバイスを Microsoft Defender for Endpoint に接続します」をオンにし、画面上部の「保存」をクリックします。これは、Windows デバイスを Defender for Endpoint と連携させ、Defender が判定したリスク レベルを Intune のコンプライアンス ポリシーの評価に使えるようにする設定です。
| 1接続の状態 | 有効(最終同期 2024/2/4 15:56:15) |
| Microsoft Defender for Endpoint によるエンドポイント セキュリティの構成の実施を許可する (プレビュー) | オン |
| バージョン 6.0.0 以上の Android デバイスを Microsoft Defender for Endpoint に接続します | オン |
| バージョン 13.0 以上の iOS/iPadOS デバイスを Microsoft Defender for Endpoint に接続します | オン |
| 2バージョン 10.0.15063 以上の Windows デバイスを Microsoft Defender for Endpoint に接続します | オン |
| iOS/iPadOS デバイスのアプリ同期 (送信アプリケーション インベントリ) を有効にする | オフ |
| サポートされていない OS バージョンをブロックする | オフ |
| No. | 項目 | 設定内容 |
|---|---|---|
| 1 | 接続の状態:有効(緑) | Defender ポータルとの接続ができている |
| 2 | Windows デバイスを Microsoft Defender for Endpoint に接続します | オン。Windows デバイスのリスク レベルを、コンプライアンス ポリシーの評価に使えるようにする |
| 3 | 保存 | 設定を保存する |
「Microsoft Defender for Endpoint によるエンドポイント セキュリティの構成の実施を許可する」は、Intune に登録していないデバイスにも、Defender 経由でエンドポイント セキュリティのポリシーを適用する機能(セキュリティ設定の管理)の設定です。今回のオンボーディングには直接は関係しません。
オンボーディング プロファイルの作成
EDR ポリシーを確認する
Intune 管理センターで エンドポイント セキュリティ ›› エンドポイントの検出と応答 を開きます。デバイスのオンボーディングは、この EDR(エンドポイントの検出と応答)ポリシーで行います。
今回の環境(Microsoft Defender for Business)では、すべてのデバイスを対象にしたポリシー「Default EDR policy for all devices」がすでに作られていたため、Intune に登録されたデバイスは自動でオンボーディングされます。
| ポリシー名 | ポリシーの種類 | 割り当て済み | プラットフォーム | ターゲット |
|---|---|---|---|---|
| 1Default EDR policy for all devices | エンドポイントの検出と応答 | はい | Windows 10 以降 | mdm,microsoftSense |
| 2Microsoft Defender for Endpoint client configuration package type | Auto from connector |
| No. | 表示 | 意味 |
|---|---|---|
| 1 | Default EDR policy for all devices | Windows 10 以降のデバイスに割り当て済みの EDR ポリシー |
| 2 | Auto from connector | STEP 1・2 の接続を通じて Defender から受け取ったオンボーディング パッケージを、そのまま使う |
EDR ポリシーがない場合は、画面上部の「ポリシーの作成」から作成します。プラットフォームは「Windows」、プロファイルは「エンドポイントの検出と応答」を選び、「Microsoft Defender for Endpoint client configuration package type」を「Auto from connector」にして、対象のグループに割り当てます。Intune と Defender が接続されていない環境では、Defender ポータルからダウンロードしたオンボーディング パッケージの内容を貼り付ける「Onboard」を使います。
ポリシーが適用されてからオンボーディングが終わるまでには、しばらく時間がかかります。
オンボーディングの確認
Defender ポータル(https://security.microsoft.com/)の左メニューで「デバイス」をクリックし、デバイスのインベントリを開きます。オンボーディングした win11-1 が登録されていました。
| 合計 | 危険度 – 高 | 高露出 | オンボードされていません |
|---|---|---|---|
| 1 | 0 | 1 | 0 |
| 名前 | ドメイン | リスク レベル | 露出レベル | OS プラットフォーム |
|---|---|---|---|---|
| 1win11-1 | AAD joined | 2既知のリスクなし | 3▲ 高 | Windows 11 |
| No. | 表示 | 意味 |
|---|---|---|
| 1 | win11-1 | Defender にオンボーディングされたデバイス |
| 2 | リスク レベル:既知のリスクなし | アクティブなアラートや既知の脅威がない。Intune のコンプライアンス評価に使われるのはこの値 |
| 3 | 露出レベル:高(赤) | 未対応のセキュリティの推奨事項(未適用の更新プログラムや弱い設定など)が多い。デバイスのページで推奨事項を確認する |
現在の Microsoft Learn の手順では、Defender ポータルのメニューは システム ›› 設定 ›› エンドポイント ›› 全般 ›› 高度な機能、デバイスのインベントリは 資産 ›› デバイス の道筋で案内されています。
うまくいかないとき
| 状態 | よくある原因 | 確認すること |
|---|---|---|
| Intune の接続の状態が「有効」にならない | Defender ポータルで Intune 接続がオフ、反映待ち | Defender ポータルの「Microsoft Intune 接続」がオンか。15分ほど待って再確認する |
| 「Auto from connector」が選べない | Intune と Defender が接続されていない | STEP 1・2 の接続。接続できない環境では「Onboard」でパッケージを貼り付ける |
| デバイスが Defender ポータルに出てこない | EDR ポリシーが割り当てられていない、通信できない | EDR ポリシーの割り当てと展開状態。デバイスから Defender のサービスに接続できるか |
まとめ
| 項目 | 今回の設定・結果 |
|---|---|
| 前提 | Win11-1 を Intune に登録済み(Defender for Business のライセンス) |
| Defender ポータル | 高度な機能 ›› Microsoft Intune 接続:オン |
| Intune(接続) | 接続の状態:有効、Windows デバイスを Defender for Endpoint に接続:オン |
| Intune(EDR ポリシー) | Default EDR policy for all devices(Auto from connector) |
| 確認 | Defender ポータルのデバイスのインベントリに win11-1 が表示された |
コメント