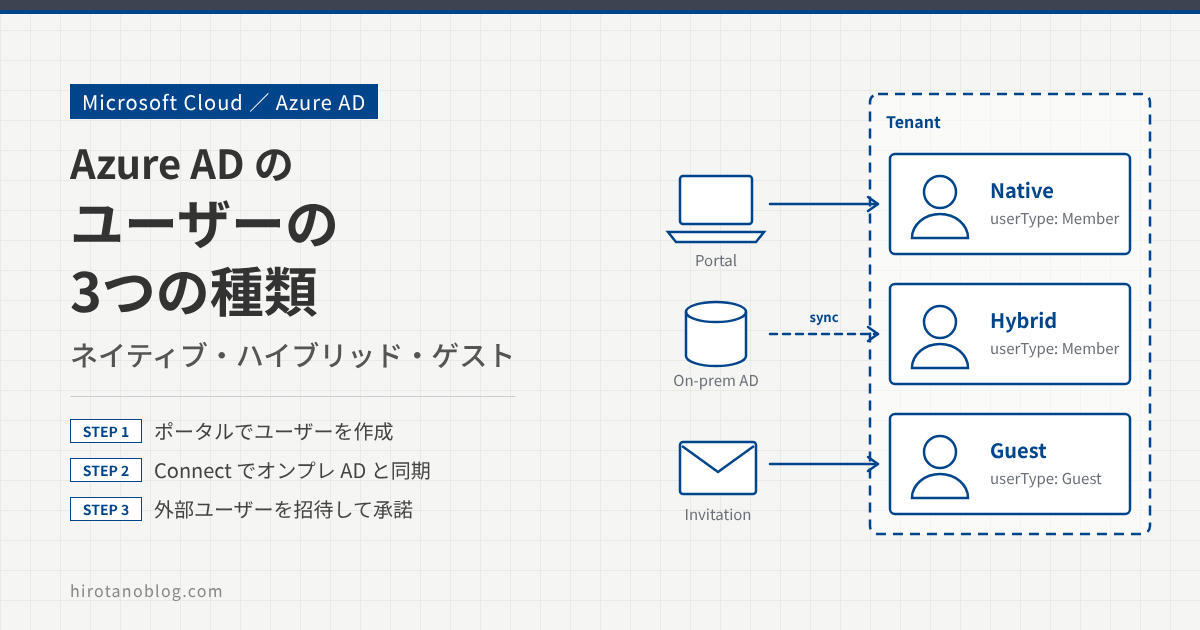
この記事では、Azure AD のユーザーアカウントの種類を整理します。Azure AD の中だけで使うネイティブユーザー、オンプレミスの Active Directory から同期するハイブリッドユーザー、外部から招待するゲストユーザーの3種類です。ネイティブユーザーとゲストユーザーは、実際に作成する手順も確かめます。
- Azure AD のユーザーの3つの種類と、それぞれの作られ方
- ネイティブユーザーの作成手順(基本、プロパティ、割り当て、確認と作成)
- ハイブリッドユーザーの仕組み(Azure AD Connect による同期)
- ゲストユーザーの招待と、ゲスト側の承諾の流れ
Azure AD(Azure Active Directory)は、現在は Microsoft Entra ID という名前に変わっています。Azure AD Connect も Microsoft Entra Connect になりました。名前が変わっただけで、機能や使い方は同じです。この記事では、検証時(2023年4月)の名前のまま説明します。
ユーザーの3つの種類
Azure AD のユーザーは、どこで作られたか、誰のアカウントかによって、次の3つに分かれます。
| 種類 | アカウントの元 | 作り方 | ユーザーの種類 |
|---|---|---|---|
| ネイティブユーザー | Azure AD | Azure ポータルなどで直接作成 | メンバー |
| ハイブリッドユーザー | オンプレミスの Active Directory | Azure AD Connect で同期 | メンバー |
| ゲストユーザー | 外部の組織や個人のアカウント | 招待メールを送り、相手が承諾 | ゲスト |
ネイティブユーザー(Azure AD)
ネイティブユーザーは、いちばん簡単なアカウントの種類で、Azure ポータルから直接作成できます。このユーザーは、ドメインコントローラーのようなオンプレミスの環境にはなく、Azure AD の中にだけ存在します。
ここでは、新しいユーザーアカウントを作るのに最低限必要な手順を確かめます。Azure ポータル(https://portal.azure.com/)にグローバル管理者のロールを持つユーザーでサインインし、Azure Active Directory ›› ユーザー ›› 新しいユーザー ›› 新しいユーザーの作成 をクリックします。
ユーザーの作成は、グローバル管理者でなくても、ユーザー管理者のロールがあればできます。普段の作業には、必要な権限だけを持つロールを使うのが安全です。
現在は、Microsoft Entra 管理センター(https://entra.microsoft.com)の Entra ID ›› ユーザー から作成することもできます。
基本の情報を入れる
この記事の画面は、実際の画面ではなく、検証時(2023年4月)の画面から設定する項目(見るポイント)を抜き出して描いたイメージです。今のポータルとは、項目の並びや表記が違うことがあります。ドメイン名、メールアドレス、テナント ID は伏せています。
| 1ユーザー プリンシパル名 | yamada @ (伏せています) |
| メール ニックネーム | yamada ☑ ユーザー プリンシパル名から受け継ぐ |
| 2表示名 | yamada |
| 3パスワード | •••••••• ☐ パスワードの自動生成 |
| 有効なアカウント | ☑ |
| No. | 項目 | 設定内容 |
|---|---|---|
| 1 | ユーザー プリンシパル名 | サインインに使うユーザー名です。「名前@ドメイン」の形で、@ の後ろはテナントに登録したドメインから選びます。今回は名前を yamada にしました。 |
| 2 | 表示名 | 一覧などに表示される名前です。今回は yamada にしました。 |
| 3 | パスワード | 「パスワードの自動生成」のチェックを外し、手動で入力します。 |
入力したら、「次: プロパティ」をクリックします。
プロパティを入れる
ユーザーの姓と名を入れます。ユーザーの種類は、既定の「メンバー」のままにします。
| 1名 | Taro |
| 姓 | Yamada |
| ユーザーの種類 | メンバー |
| ⋮ (中略) | |
| 2利用場所 | 日本 |
| No. | 項目 | 設定内容 |
|---|---|---|
| 1 | 名/姓 | ユーザーの名と姓です。 |
| 2 | 利用場所 | ユーザーがサービスを使う国です。今回は「日本」を選びます。 |
| 3 | 次: 割り当て | グループとロールの割り当てに進みます。 |
利用場所は必ず設定します。Microsoft 365 などのライセンスは、利用場所が設定されていないユーザーには割り当てられません。サービスによっては使えない国や地域があり、その確認に利用場所が使われるためです。
グループとロールを割り当てる
ここでは、ユーザーにグループとロールを割り当てられます。
| 1割り当ての追加 | + 管理単位の追加+ グループの追加+ ロールの追加 |
| 割り当て | No assignments to display. |
| No. | 項目 | 設定内容 |
|---|---|---|
| 1 | グループ/ロール | 今回は何も追加しません。 |
| 2 | 次: 確認と作成 | 確認の画面に進みます。 |
| 割り当て | 意味 |
|---|---|
| グループ | 複数のユーザーをまとめて管理する単位です。同じ部署や同じ役割のユーザーをグループにまとめておくと、ユーザーごとではなくグループにまとめて設定(アプリのアクセス許可やライセンスなど)を適用できます。 |
| ロール | Azure AD を管理する権限のまとまりです(ユーザー管理者、グローバル管理者など)。ユーザーやグループに割り当てると、そのロールで決められた管理操作ができるようになります。 |
確認して作成する
設定内容を確認し、画面下の「作成」をクリックします。
| 1ユーザー プリンシパル名 | yamada@(伏せています) |
| 表示名 | yamada |
| メール ニックネーム | yamada |
| パスワード | •••••••• |
| 有効なアカウント | はい |
| ⋮ (プロパティ、割り当て) | |
作成が終わると、次のメッセージが表示されます。ユーザーの一覧にも、作成したユーザーが追加されています。
ユーザー yamada が正常に作成されました。
| 表示名 | ユーザー プリンシパル名 | ユーザーの種類 | オンプレミスの… |
|---|---|---|---|
| 2yamada | yamada@(伏せています) | メンバー | いいえ |
| ⋮ (ほかのユーザーは省略) | |||
| No. | 表示 | 意味 |
|---|---|---|
| 1 | ユーザーが正常に作成されました(緑) | ユーザーが作成されました。 |
| 2 | 一覧の yamada の行 | ユーザーの種類は「メンバー」です。右端の列はオンプレミスとの同期が有効かどうかで、Azure AD で直接作ったネイティブユーザーなので「いいえ」になっています。 |
ハイブリッドユーザー(Active Directory)
ハイブリッドユーザーは、オンプレミスの Active Directory のドメインコントローラーにアカウントがあり、その ID 情報が Azure AD に同期されたユーザーです。オンプレミスとクラウドでユーザー ID がそろうので、ユーザーは同じ ID とパスワードで、オンプレミスとクラウドの両方のリソースにアクセスできます。
ハイブリッドユーザーを使うには、オンプレミスの Active Directory と Azure AD をつなぐ必要があります。そのために、Azure AD Connect を使って、オンプレミスの ID 情報を Azure AD に同期します。
クラウドへのサインインで同じパスワードを使う方法は、パスワードハッシュ同期、パススルー認証、フェデレーション(AD FS など)の3つから選びます。パスワードハッシュ同期は、パスワードのハッシュをさらにハッシュしたものを Azure AD に同期し、Azure AD がサインインを確かめる方法で、追加のサーバがいらないため最も簡単です。
同期されたユーザーは、ユーザーの一覧のオンプレミスとの同期を表す列が「はい」になります。名前やパスワードなどの情報はオンプレミスの Active Directory が元なので、変更はオンプレミス側で行います。
同期には、Azure AD Connect(現在の Microsoft Entra Connect Sync)のほかに、軽量なエージェントで同期する Microsoft Entra Cloud Sync も使えます。
ゲストユーザー
ゲストユーザーは、外部の人(パートナー、ベンダー、顧客など)を自分の組織に招待して作るアカウントです。メールで招待状を送り、相手が承諾するとアカウントができます。ゲストは、新しいパスワードを作らず、自分がすでに持っているアカウントでサインインして、招待した組織のリソースにアクセスします。
外部ユーザーを招待する
ユーザーの画面で、新しいユーザー ›› 外部ユーザーの招待 をクリックします。招待したい人のメールアドレスを入れます。招待メッセージを付けることもできます。
| 1メール | (伏せています) |
| 表示名 | |
| 2招待メッセージの送信 | ☑ |
| メッセージ | This is an email invitation to sign in to Microsoft365 from “(伏せています)”. |
| CC 受信者 |
| No. | 項目 | 設定内容 |
|---|---|---|
| 1 | メール | 招待する人のメールアドレスです。 |
| 2 | 招待メッセージ | 招待メールにメッセージを付けられます。 |
| 3 | レビューと 招待 | ネイティブユーザーと同じようにグループやロールも割り当てられますが、今回は設定せずに確認の画面に進みます。 |
確認して招待する
確認の画面で「招待」をクリックすると、招待メールが送られます。
| メール | (伏せています) |
| 表示名 | |
| 招待メッセージの送信 | はい |
| メッセージ | This is an email invitation to sign in to Microsoft365 from “(伏せています)”. |
| ⋮ (プロパティ、割り当て) | |
| No. | 表示 | 意味 |
|---|---|---|
| 1 | 招待 | クリックすると招待メールが送られます。 |
| 2 | ユーザーが正常に招待されました(緑) | 招待が送られ、ディレクトリにゲストユーザーが追加されました。 |
ゲストが招待を承諾する
招待された人には、Microsoft Invitations から招待メールが届きます。メールには招待した組織とドメイン、招待メッセージが書かれていて、「招待の承諾」をクリックすると手続きが始まります。
| From | Microsoft Invitations 既定のディレクトリ… |
| 件名 | 組織内のアプリケーションにアクセスするための 既定のディレクトリ さんからの招待 |
| 1組織/ドメイン | 既定のディレクトリ/(伏せています) |
| メッセージ | This is an email invitation to sign in to Microsoft365 from “(伏せています)”. |
| 移動先 | https://myapplications.microsoft.com/?tenantid=(伏せています) |
| No. | 表示 | 意味 |
|---|---|---|
| 1 | 組織/ドメイン | 招待した組織です。メールには「信頼する組織からの招待にだけ対応する」という注意も書かれているので、心当たりがあるかを確かめます。 |
| 2 | 招待の承諾 | クリックすると、サインインの画面に進みます。 |
「招待の承諾」をクリックすると、サインインを求められます。今回招待したメールアドレスには Microsoft アカウントなどがないので、メールアドレスにサインイン用のコード(ワンタイムパスコード)を送る画面になりました。「コードの送信」をクリックし、届いたコードを入れてサインインします。
| アカウント | (伏せています) |
| 1サインイン | サインインするためのコードを(伏せています)に送信します。 |
| No. | 表示 | 意味 |
|---|---|---|
| 1 | コードを送信します | 招待されたメールアドレスで使える Microsoft アカウントや Azure AD のアカウントがないときは、メールに届くワンタイムパスコードでサインインします。 |
| 2 | コードの送信 | メールに届いたコードを入れると、サインインが完了します。 |
サインインが完了すると、招待が承諾され、ゲストとして受け入れられます。ゲストがすでに Azure AD(職場のアカウント)や Microsoft アカウントを持っている場合は、そのアカウントでサインインします。
ゲストユーザーのユーザー プリンシパル名は、user@contoso.com を招待した場合、user_contoso.com#EXT#@(招待した組織).onmicrosoft.com のような形になります。一覧では、ユーザーの種類が「ゲスト」と表示されます。
まとめ
| 種類 | 作り方 | サインインに使うもの | ポイント |
|---|---|---|---|
| ネイティブユーザー | ポータルで新しいユーザーを作成 | Azure AD のユーザー名とパスワード | 利用場所を設定しないとライセンスを割り当てられない |
| ハイブリッドユーザー | Azure AD Connect でオンプレミスの AD から同期 | オンプレミスと同じ ID とパスワード | 情報の変更はオンプレミス側で行う |
| ゲストユーザー | 外部ユーザーを招待し、相手が承諾 | ゲスト自身のアカウント(ない場合はワンタイムパスコード) | ユーザーの種類は「ゲスト」 |
コメント