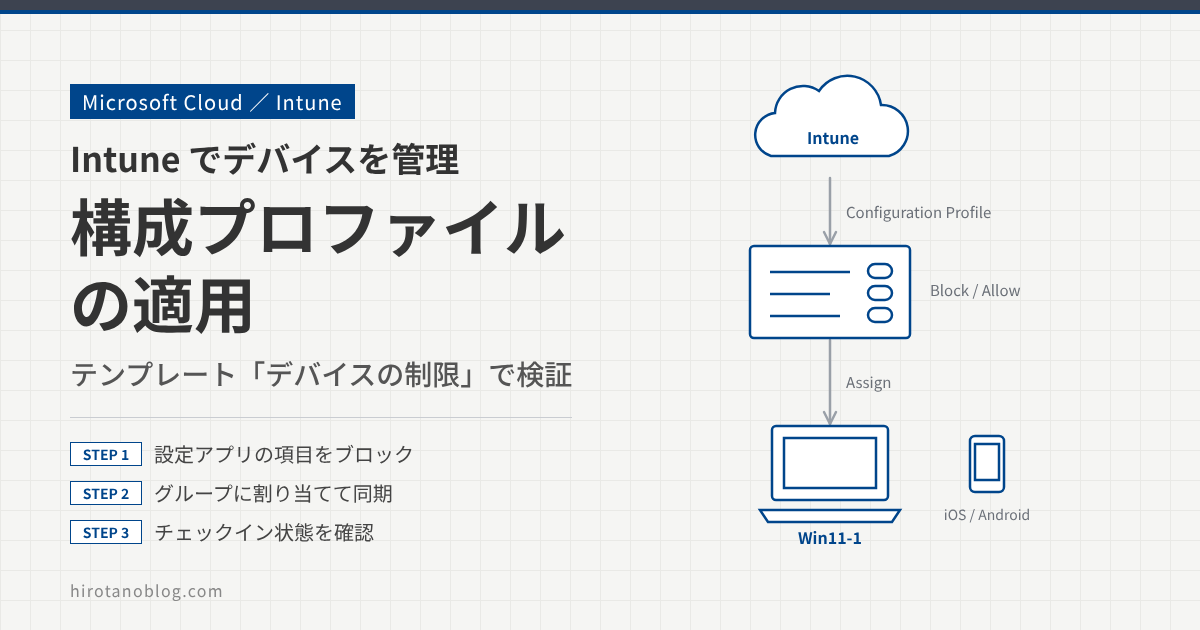
Intune の構成プロファイルは、Active Directory のグループ ポリシーのように、組織のデバイスに設定や機能の制限をまとめて適用するしくみです。Windows デバイスだけでなく、iOS や Android などのモバイル デバイスにも使えます。
この記事では、Windows デバイスに構成プロファイルを適用する手順と、デバイス側での動作、Intune での適用状況の確認方法を説明します。
- 構成プロファイルの「設定カタログ」と「テンプレート」の違い
- テンプレート「デバイスの制限」で設定アプリの一部をブロックする手順
- デバイスの同期と、プロファイルの適用状況の確認方法
構成プロファイルの概要
構成プロファイルの作り方には、主に「設定カタログ」と「テンプレート」の2つがあります。
| 種類 | 特徴 |
|---|---|
| 設定カタログ | 設定できる項目がすべて1か所にまとまっていて、検索して選べる。たとえば電源の設定と証明書の設定を、1つのポリシーにまとめられる |
| テンプレート | 機能や用途ごとに設定項目がまとめられている(VPN、Wi-Fi、証明書、デバイスの制限など)。テンプレートを選ぶと、その用途の設定項目が並んだポリシーを作れる |
Windows 10 以降で選べるテンプレートには、次のようなものがあります(一部)。
この記事の画面は、実際の画面ではなく、検証時の画面から設定する項目(見るポイント)を抜き出して描いたイメージです。バージョンによって、項目の並びや表記は変わります。
| テンプレート名 |
|---|
| Endpoint Protection |
| ID 保護 |
| Microsoft Defender for Endpoint (Windows 10 以降を実行するデスクトップ デバイス) |
| PKCS のインポートされた証明書/PKCS 証明書/SCEP 証明書 |
| VPN |
| Wi-Fi |
| Windows の正常性の監視 |
| インポート済みの管理用テンプレート (プレビュー) |
| エディションのアップグレードおよびモードの切り替え |
| カスタム |
| ⋮ |
テンプレートで設定する
この記事では、テンプレート「デバイスの制限」を使い、Windows の設定アプリの「システム」と「ネットワークとインターネット」をブロックするプロファイルを作ります。
プロファイルを作成する
Microsoft Intune 管理センター(https://intune.microsoft.com/)で デバイス ›› 構成プロファイル を開き、作成 ›› 新しいポリシー をクリックします。「プラットフォーム」は「Windows 10 以降」、「プロファイルの種類」は「テンプレート」を選びます。テンプレートの一覧から「デバイスの制限」を選び、「作成」をクリックします。
「基本」で名前(今回は「コントロールパネル制限」)を入力し、「次へ」をクリックします。
構成設定を行う
「構成設定」で「コントロール パネルと設定」を開き、「システム」と「ネットワークとインターネット」を「ブロック」にして、「次へ」をクリックします。
| [設定] アプリ | ○ ブロック◉ 構成されていません |
| 1システム | ◉ ブロック○ 構成されていません |
| 電源とスリープの設定の変更 (デスクトップのみ) | (選択できない) |
| デバイス | ○ ブロック◉ 構成されていません |
| 2ネットワークとインターネット | ◉ ブロック○ 構成されていません |
| 個人用設定 | ○ ブロック◉ 構成されていません |
| アプリ | ○ ブロック◉ 構成されていません |
| ⋮ (中略) | |
| No. | 項目 | 設定内容 |
|---|---|---|
| 1 | システム | ブロック。設定アプリの「システム」を開けなくする |
| 2 | ネットワークとインターネット | ブロック。設定アプリの「ネットワークとインターネット」を開けなくする |
| 3 | 次へ | 割り当てに進む |
このほか、「[設定] アプリ」をブロックすると設定アプリ全体を使えなくでき、「デバイス」「個人用設定」「アプリ」なども、設定アプリの項目ごとにブロックできます。
割り当てと適用性ルールを設定する
「割り当て」では、プロファイルを配るユーザーやデバイスのグループを指定します。今回はテストなので、「すべてのユーザーを追加」をクリックして、すべてのユーザーを対象にします。本番では、まず一部のグループに割り当てて動作を確認してから広げます。
「適用性ルール」では、OS のエディションやバージョンを条件にして、条件に合うデバイスだけにプロファイルを適用できます。条件に合わないデバイスは「該当なし」になります。今回は何も設定せず、「次へ」をクリックします。
「確認および作成」で設定を確認し、「作成」をクリックすると、構成プロファイルの一覧に「コントロールパネル制限」が追加されます。
デバイスを同期する
デバイスは定期的に Intune にチェックインしてプロファイルを受け取ります。早く適用させたいときは、手動で同期します。
Intune 管理センターの デバイス ›› プラットフォーム別 ›› Windows でデバイス名(Win11-1)をクリックし、画面上部の「同期」をクリックします。確認のメッセージで「はい」をクリックします。デバイス側でポータル サイトを開き、設定 ›› 同期 から同期することもできます。
動作を確認する
Intune に登録されている Win11-1 にサインインして確認します。検証では、コントロール パネルの電源オプションで「ディスプレイの電源を切る」がグレーアウトされ、「変更の保存」も押せない状態になっていました。
| 1ディスプレイの電源を切る | 適用しない(グレーアウト) |
| No. | 表示 | 意味 |
|---|---|---|
| 1 | ディスプレイの電源を切る | グレーアウトされ、変更できない |
| 2 | 変更の保存 | 押せないため、プランの設定を保存できない |
今回の設定(システム、ネットワークとインターネット)が直接ブロックするのは、設定アプリの各ページです。動作確認では、設定アプリの「システム」と「ネットワークとインターネット」が開けなくなっていることもあわせて確認します。
ポリシーの適用状況を確認する
Intune 管理センターの構成プロファイルの一覧で「コントロールパネル制限」をクリックすると、「デバイスとユーザーのチェックイン状態」で適用状況がわかります。今回は「成功しました」が1台でした。「レポートの表示」をクリックすると、デバイスごとの状態を確認できます。
| 1 成功しました | 1 |
| エラー | 0 |
| 競合 | 0 |
| 適用できません | 0 |
| デバイス名 | ログインしているユーザー | チェックイン状態 |
|---|---|---|
| 3Win11-1 | (伏せています) | 成功 |
| No. | 表示 | 意味 |
|---|---|---|
| 1 | 成功しました:1 | プロファイルが適用されたデバイスの数(緑)。エラー(赤)や競合(オレンジ)が0であることも確認する |
| 2 | レポートの表示 | デバイスごとの状態を開く |
| 3 | Win11-1:成功 | Win11-1 にプロファイルが適用された |
同じ設定に別々の値を入れた複数のプロファイルが、同じデバイスに割り当たると「競合」になります。どのプロファイルの、どの設定がぶつかっているかを確認して、どちらかにそろえます。
まとめ
| 項目 | 今回の設定・ポイント |
|---|---|
| プラットフォーム | Windows 10 以降 |
| プロファイルの種類 | テンプレート:デバイスの制限 |
| 設定 | コントロール パネルと設定 ›› システム、ネットワークとインターネット:ブロック |
| 割り当て | すべてのユーザー(テストのため) |
| 適用性ルール | なし(OS のエディションやバージョンで絞り込める) |
| 確認 | デバイスの画面と、プロファイルの「デバイスとユーザーのチェックイン状態」 |
コメント