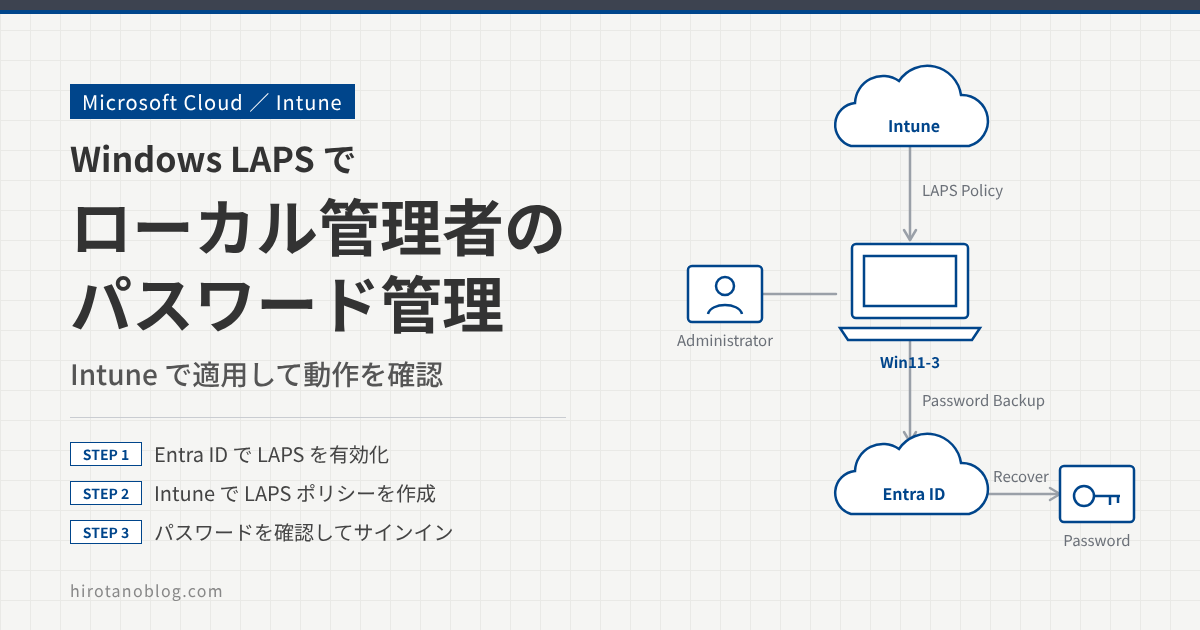
デバイスにトラブルが起きたとき、ローカル管理者アカウントでサインインしたい場面があります。ただ、デバイスごとにローカル管理者のパスワードを管理するのは手間がかかるため、全台で同じパスワードを使っている環境も少なくありません。
この状態で1台のパスワードが漏れると、同じ資格情報で他のデバイスにも入られ、被害が一気に広がります。この記事では、Entra 参加した Windows デバイスに Intune から Windows LAPS(Local Administrator Password Solution)を適用し、デバイスごとにパスワードを自動生成して Entra ID にバックアップする動きを確かめます。
- Entra ID で LAPS を有効にする
- Intune でローカル管理者アカウントを有効にする
- Intune で LAPS のポリシーを作り、デバイスに割り当てる
- Entra ID・Intune でパスワードを確認し、サインインと適用状況を確かめる
Windows LAPS の仕組みと前提
Windows LAPS は Windows に組み込まれた機能で、ローカル管理者アカウントのパスワードを自動で生成し、決まった間隔で変更(ローテーション)して、ディレクトリにバックアップします。バックアップ先は Microsoft Entra ID かオンプレミスの Active Directory のどちらか一方です。今回は Entra 参加のデバイスなので、Entra ID にバックアップします。
Intune は LAPS の設定(バックアップ先、パスワードの長さや有効期間など)をポリシーとして配信します。デバイスはその設定に従ってパスワードを作り、Entra ID に保存します。管理者は Entra 管理センターか Intune 管理センターでパスワードを確認できます。
| 項目 | 要件 |
|---|---|
| デバイスの参加形態 | Microsoft Entra 参加、または Microsoft Entra ハイブリッド参加(Entra 登録のデバイスは対象外) |
| Windows のバージョン | Windows 11 22H2・21H2、Windows 10 22H2・21H2・20H2 は 2023年4月11日の更新プログラム以降。Windows 10 Enterprise LTSC 2019 以降も対象 |
| ライセンス | Microsoft Intune Plan 1、Microsoft Entra ID Free 以上 |
| Entra ID の設定 | Entra 参加のデバイスでは、テナントで LAPS を有効にする(ハイブリッド参加では不要) |
Windows 10 は 2025年10月14日にサポートが終了しています。Intune では引き続き登録できますが、機能の動作は保証されません。
検証の構成
Entra 参加し Intune に登録した Windows 11 のデバイス「Win11-3」を使います。ポリシーは「セキュリティ適用グループ」に割り当て、Win11-3 をこのグループのメンバーにしています。設定は次の3つです。
| どこで | 何を設定するか |
|---|---|
| Entra 管理センター | テナントで LAPS を有効にする |
| Intune(構成プロファイル) | 組み込みの Administrator アカウントを有効にする |
| Intune(アカウント保護) | LAPS のポリシー(バックアップ先、管理するアカウント) |
LAPS の設定
Entra ID で LAPS を有効にする
Microsoft Entra 管理センター(https://entra.microsoft.com/)で、ID ›› デバイス ›› すべてのデバイス ›› デバイスの設定 を開きます。「Microsoft Entra Local Administrator Password Solution (LAPS) の有効化」を「はい」にして、「保存」をクリックします。
この記事の画面は、実際の画面ではなく、検証時の画面から設定する項目(見るポイント)を抜き出して描いたイメージです。バージョンによって、項目の並びや表記は変わります。
| ユーザーごとのデバイスの最大数 | 50 |
| ⋮ (中略) | |
| 1Microsoft Entra Local Administrator Password Solution (LAPS) の有効化 | ◉ はい○ いいえ |
| No. | 項目 | 設定内容 |
|---|---|---|
| 1 | LAPS の有効化 | はい |
| 2 | 保存 | クリックして設定を保存する |
この設定は、少なくともクラウド デバイス管理者のロールで行います。現在の Entra 管理センターでは、メニューの道筋は Entra ID ›› デバイス ›› 概要 ›› デバイスの設定 のように表示が変わっています。
ローカル管理者アカウントを有効にする(Intune)
Windows の組み込みの Administrator アカウントは、既定では無効になっています。LAPS は無効のアカウントのパスワードも管理しますが、サインインに使うにはアカウントを有効にしておく必要があります。今回は Intune の構成プロファイル(設定カタログ)で有効にします。
Microsoft Intune 管理センター(https://intune.microsoft.com/)で、デバイス ›› プラットフォーム別 ›› Windows ›› 構成プロファイル を開き、作成 ›› 新しいポリシー をクリックします。プラットフォームとプロファイルの種類を選び、「作成」をクリックします。
| 1プラットフォーム | Windows 10 以降 |
| プロファイルの種類 | 設定カタログ |
| 3名前 * | ローカル管理者アカウントの有効化 |
| 説明 | |
| プラットフォーム | Windows 10 以降 |
| No. | 項目 | 設定内容 |
|---|---|---|
| 1 | プラットフォーム/プロファイルの種類 | Windows 10 以降/設定カタログ |
| 2 | 作成 | クリックして基本の入力に進む |
| 3 | 名前 | ローカル管理者アカウントの有効化(任意の名前) |
| 4 | 次へ | 構成設定に進む |
「構成設定」で「設定の追加」をクリックすると、設定ピッカーが開きます。カテゴリから「ローカル ポリシー セキュリティ オプション」を選び、「アカウント: 管理者アカウントの状態を有効にする」にチェックを入れて、設定ピッカーを閉じます。
| 検索 | 設定を検索 |
| ローカル セキュリティ機関 |
| 1ローカル ポリシー セキュリティ オプション |
| ワイヤレス ディスプレイ |
| ☐ アカウント: Microsoft アカウントをブロックする |
| ☐ アカウント: ローカル アカウントの空のパスワードの使用をコンソール ログオンのみに制限する |
| 2☑ アカウント: 管理者アカウントの状態を有効にする |
| ☐ アカウント: 管理者アカウント名の変更 |
追加した設定を「有効」にして、「次へ」をクリックします。
| このカテゴリの 50 件中 49 件の設定は構成されていません | |
| 1アカウント: 管理者アカウントの状態を有効にする | ● 有効 |
| No. | 項目 | 設定内容 |
|---|---|---|
| 1 | アカウント: 管理者アカウントの状態を有効にする | 有効 |
| 2 | 次へ | スコープ タグに進む |
「スコープ タグ」は何も設定せず、「次へ」をクリックします。「割り当て」で「グループの追加」をクリックし、「セキュリティ適用グループ」を選んで「選択」をクリックします。
| 名前 | 種類 | |
|---|---|---|
| 2☑ | セキュリティ適用グループ | グループ |
| ☐ | パイロット展開リング | グループ |
| ☐ | ポリシー対象ユーザとデバイス | グループ |
| ☐ | 事前検証リング | グループ |
| グループ | グループ メンバー |
|---|---|
| 4セキュリティ適用グループ | 1 個のデバイス、… |
| No. | 項目 | 設定内容 |
|---|---|---|
| 1 | グループの追加 | クリックしてグループの一覧を開く |
| 2 | セキュリティ適用グループ | チェックを入れる |
| 3 | 選択 | クリックして割り当てに追加する |
| 4 | 組み込まれたグループ | セキュリティ適用グループが追加されたことを確認する |
| 5 | 次へ | 確認および作成に進む |
「確認および作成」で、名前と「アカウント: 管理者アカウントの状態を有効にする:有効」を確認し、「作成」をクリックします。
LAPS のポリシーを作る(アカウント保護)
Intune 管理センターで エンドポイント セキュリティ ›› アカウント保護 を開き、「ポリシーの作成」をクリックします。プラットフォームとプロファイルを選び、「作成」をクリックします。名前は「ローカル管理者パスワードの設定」にしました。
| 1プラットフォーム | Windows 10 以降 |
| プロファイル | Local admin password solution (Windows LAPS) |
| 3名前 * | ローカル管理者パスワードの設定 |
| プラットフォーム | Windows 10 以降 |
| No. | 項目 | 設定内容 |
|---|---|---|
| 1 | プラットフォーム/プロファイル | Windows 10 以降/Local admin password solution (Windows LAPS) |
| 2 | 作成 | クリックして基本の入力に進む |
| 3 | 名前 | ローカル管理者パスワードの設定(任意の名前) |
| 4 | 次へ | 構成設定に進む |
「構成設定」で、パスワードのバックアップ先と管理するアカウントを指定します。Entra 参加のデバイスなので、バックアップ先は Entra ID(画面の表記は Azure AD)にします。管理者のアカウント名には「Administrator」を指定し、そのほかは既定値のまま「次へ」をクリックします。
| 1バックアップ ディレクトリ | パスワードを Azure AD のみにバックアップする |
| パスワード有効期間日数 | ○ 構成されていません |
| 2管理者のアカウント名 | ● 構成されました Administrator |
| パスワードの複雑さ | 構成されていません |
| パスワードの長さ | ○ 構成されていません |
| ⋮ (中略) | |
| No. | 項目 | 設定内容 |
|---|---|---|
| 1 | バックアップ ディレクトリ | パスワードを Azure AD のみにバックアップする(Entra ID にバックアップ) |
| 2 | 管理者のアカウント名 | Administrator |
| 3 | 次へ | スコープ タグに進む |
構成していない項目には、Windows LAPS の既定値が使われます。主な既定値は次のとおりです。
| 設定 | 既定値 | 意味 |
|---|---|---|
| パスワード有効期間日数 | 30日 | パスワードを変える間隔。Entra ID にバックアップする場合は7〜365日 |
| パスワードの複雑さ | 4 | 英大文字・英小文字・数字・記号を使う |
| パスワードの長さ | 14文字 | 8〜64文字で指定できる |
| 認証後のアクション | 3 | パスワードをリセットし、管理アカウントをサインアウトさせる |
| 認証後のリセットの遅延 | 24時間 | 管理アカウントでサインインしてから、上のアクションを実行するまでの猶予 |
この項目を構成しない場合、LAPS は組み込みの管理者アカウントを、名前ではなく既知の RID(SID の末尾が 500)で見つけて管理します。Windows のドキュメントでは、組み込みの管理者以外のアカウントを管理したいときだけ指定するよう案内されています。今回は明示的に「Administrator」を指定しましたが、組み込みの管理者を管理するだけなら空欄でも同じアカウントが対象になります。
なお、Windows 11 23H2 以前では、LAPS はアカウントを作りません。存在しない名前を指定しても、エラーにならずに何も起きません。Windows 11 24H2 以降では、自動アカウント管理モードでアカウントの作成や有効化も LAPS に任せられます。
「スコープ タグ」は何も設定せず「次へ」、「割り当て」では STEP 2 と同じく「セキュリティ適用グループ」を追加して「次へ」をクリックします。「確認および作成」で内容を確認し、「作成」をクリックします。
検証時の画面では、プラットフォームが「Windows 10 以降」、バックアップ先が「パスワードを Azure AD のみにバックアップする」と表示されていました。Azure AD は Microsoft Entra ID に名前が変わっているため、現在の画面では表記が変わっていることがあります。
動作確認
デバイスを同期する
ポリシーを早く反映させるため、デバイス ›› すべてのデバイス で Win11-3 を開き、「同期」をクリックして、確認のメッセージで「はい」をクリックします。
| Intune がこのデバイスに連絡を試みます。成功した場合、現在の操作またはポリシーがデバイスに同期されます。続行しますか? |
デバイス側の LAPS は、1時間ごとに現在のポリシーを処理します。すぐに処理させたい場合は、デバイスの管理者権限の PowerShell で Invoke-LapsPolicyProcessing を実行します。
ローカル管理者のパスワードを確認する
Entra ID にパスワードがバックアップされたかを確認します。Entra 管理センターで ID ›› デバイス ›› すべてのデバイス ›› ローカル管理者パスワードの回復 を開くと、Win11-3 が一覧に表示されていました。「ローカル管理者パスワードの表示」をクリックすると、アカウント名やローテーションの日時が表示されます。「Show」をクリックすると、パスワードの文字列も確認できます。
| デバイス名 | ローカル管理者パスワード |
|---|---|
| WIN11-3 | 1ローカル管理者パスワードの表示 |
| 2アカウント名 | Administrator |
| セキュリティ ID | S-1-5-21-(伏せています)-500 |
| 3ローカル管理者パスワード | ******** Show |
| 4前回のパスワード ローテーション | 2024/2/25 22:59:59 |
| 次回のパスワード ローテーション | 2024/3/26 22:59:59 |
| No. | 表示 | 意味 |
|---|---|---|
| 1 | ローカル管理者パスワードの表示 | クリックすると、そのデバイスのパスワードの情報が開く |
| 2 | アカウント名/セキュリティ ID | LAPS が管理しているアカウント。SID の末尾 500 は組み込みの管理者アカウント |
| 3 | ローカル管理者パスワード | 「Show」で文字列を表示する。横のボタンでコピーもできる |
| 4 | 前回・次回のパスワード ローテーション | 前回と次回の間隔が30日で、既定の有効期間どおりになっている |
パスワードを見られるのは、Entra のクラウド デバイス管理者や Intune 管理者のロールを持つアカウントです。パスワードは見ずに、デバイス名やローテーションの日時だけを確認できるロール(ヘルプデスク管理者、セキュリティ閲覧者など)もあります。パスワードの更新や回復(表示)の操作は Entra ID の監査ログに残り、アクティビティ「Recover device local administrator password」などで検索できます。
パスワードは Intune 管理センターからも確認できます。デバイス ›› Windows で Win11-3 を開き、モニター ›› ローカル管理者パスワード をクリックすると、Entra ID と同じ内容が表示されます。
Entra ID からデバイスを削除すると、そのデバイスに保存されていた LAPS のパスワードも消え、回復する方法はありません。デバイスを削除する前に、必要ならパスワードを控えておきます。
ローカル管理者でサインインする
Win11-3 のサインイン画面で「他のユーザー」を選び、アカウント名「Administrator」と、確認したパスワードを入力します。
| 1ユーザー名 | Administrator |
| 2パスワード | ●●●●●●●●●●●●●● |
| サインイン先 | WIN11-3 |
| No. | 項目 | 入力内容 |
|---|---|---|
| 1 | ユーザー名 | Administrator |
| 2 | パスワード | Entra ID(または Intune)で確認したパスワード |
サインインできました。PowerShell で whoami を実行すると、ローカルのアカウント(デバイス名\administrator)でサインインしていることがわかります。
PS C:\Users\Administrator>PS C:\Users\Administrator> whoami1win11-3\administratorPS C:\Users\Administrator>
| No. | 表示 | 意味 |
|---|---|---|
| 1 | win11-3\administrator | デバイス Win11-3 のローカル アカウント Administrator でサインインしている |
既定の設定では、LAPS が管理するアカウントでサインインすると、24時間の猶予のあとにパスワードがリセットされ、そのアカウントはサインアウトされます(図11)。同じパスワードを使い回せないようにするための動きです。サインアウトでは作業中のデータが失われることがあるので、長い作業をするときは注意します。
適用状況を確認する
Intune 管理センターで エンドポイント セキュリティ ›› アカウント保護 を開き、作成したポリシー「ローカル管理者パスワードの設定」をクリックします。「デバイスとユーザーのチェックイン状態」で「成功」がカウントされていることを確認し、「レポートの表示」をクリックすると、デバイスごとの状態が表示されます。
| 1 成功 | 2 |
| エラー | 0 |
| 競合 | 0 |
| 該当なし | 0 |
| 処理中 | 0 |
| デバイス名 | ログインしているユーザー | チェックイン状態 |
|---|---|---|
| 3WIN11-3 | (伏せています) | 成功 |
| WIN11-3 | システム アカウント | 成功 |
| No. | 表示 | 意味 |
|---|---|---|
| 1 | 成功(緑) | ポリシーが問題なく適用されたチェックインの数。エラー(赤)や競合(オレンジ)が0であることも確認する |
| 2 | レポートの表示 | クリックすると、デバイスとユーザーごとの状態が開く |
| 3 | WIN11-3 | 対象の Win11-3 が、サインインしているユーザーとシステム アカウントの2行で「成功」になっている |
うまくいかないときの確認ポイント
| 状態 | よくある原因 | 確認すること |
|---|---|---|
| Entra ID にパスワードが表示されない | テナントで LAPS が無効、デバイスが Entra 登録、Windows の更新プログラムが足りない | デバイスの設定の「LAPS の有効化」、デバイスの参加形態、OS のビルド |
| ポリシーは成功なのにパスワードが更新されない | LAPS の処理がまだ行われていない | Invoke-LapsPolicyProcessing を実行し、LAPS のイベントログを見る |
| イベント ID 10013 が出る | 管理するアカウントが見つからない | 指定したアカウント名がデバイスに存在するか(net user など) |
| Administrator でサインインできない | アカウントが無効のまま | STEP 2 のプロファイルが適用されているか |
| パスワードの「表示」ができない | 権限が足りない | クラウド デバイス管理者、Intune 管理者などのロール |
LAPS のイベントログは、イベント ビューアーの アプリケーションとサービス ログ ›› Microsoft ›› Windows ›› LAPS ›› Operational にあります。処理の開始は 10003、終了は 10004、失敗は 10005 で記録され、Entra ID へのパスワードの更新に成功すると 10029 が記録されます。
まとめ
| どこで | 設定・確認 | ポイント |
|---|---|---|
| Entra 管理センター | デバイスの設定で LAPS を有効化 | Entra 参加のデバイスでは必須 |
| Intune(構成プロファイル) | アカウント: 管理者アカウントの状態を有効にする | 組み込みの Administrator は既定で無効なので、使うなら有効にする |
| Intune(アカウント保護) | Windows LAPS のプロファイル | バックアップ先は Entra ID。ほかは既定値で30日ごと・14文字 |
| Entra/Intune | ローカル管理者パスワードの回復・表示 | 表示できるロールを絞り、監査ログで操作を確認する |
| デバイス | Administrator でサインイン | 既定では24時間後にパスワードのリセットとサインアウト |
LAPS を使えば、デバイスごとに違うパスワードが自動で作られ、定期的に変わります。共通パスワードを使い続けるリスクをなくしつつ、必要なときだけ管理者がパスワードを取り出せる運用にできます。
コメント