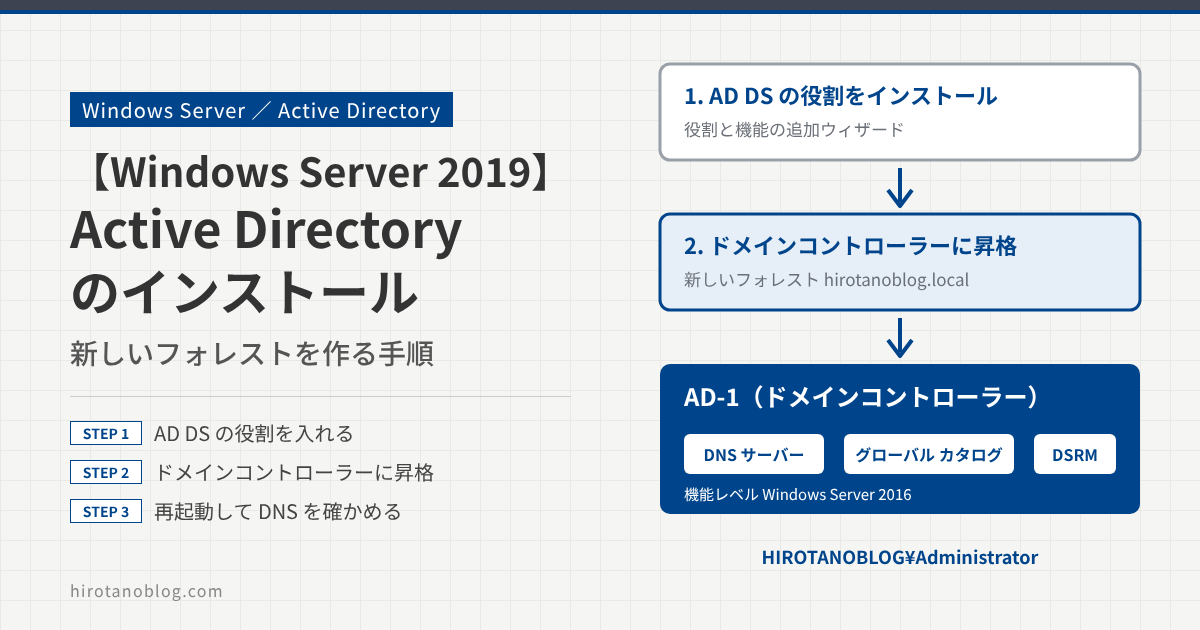
Windows Server の Active Directory は、組織の Windows 端末やユーザーの情報をまとめて管理するための機能です。この記事では、Windows Server 2019 に Active Directory ドメイン サービス(AD DS)をインストールし、新しいフォレストを作って、ドメイン名 hirotanoblog.local のドメインコントローラーを構築する手順を確認します。
- AD DS の構築が「役割のインストール」と「ドメインコントローラーへの昇格」の2段階で進むこと
- 新しいフォレストを作るときの、機能レベル・DNS・グローバル カタログ・DSRM パスワードの設定
- 昇格したあとに確かめるポイント(サインインのユーザー名、ダッシュボード、DNS サーバーの設定)
構築の流れ
Active Directory の構築は、2つの段階に分かれています。まず[役割と機能の追加ウィザード]で AD DS の役割をインストールし、次に[Active Directory ドメイン サービス構成ウィザード]でサーバーをドメインコントローラーに昇格します。ドメインができるのは、2つ目の昇格が終わったときです。
| 項目 | 今回の値 |
|---|---|
| サーバー | Windows Server 2019(ホスト名 AD-1、IP アドレス 192.168.212.152) |
| 配置操作 | 新しいフォレストを追加する |
| ルート ドメイン名 | hirotanoblog.local(NetBIOS ドメイン名は HIROTANOBLOG) |
| 機能レベル | フォレスト、ドメインとも Windows Server 2016 |
AD DS の役割のインストール
役割と機能の追加ウィザードを開く
サーバー マネージャーを起動し、ダッシュボード ›› 役割と機能の追加 をクリックします。[開始する前に]は[次へ]、[インストールの種類]は既定の[役割ベースまたは機能ベースのインストール]のまま[次へ]、[サーバーの選択]もそのまま[次へ]をクリックします。
AD DS を選ぶ
[サーバーの役割]で、[Active Directory ドメイン サービス]にチェックを入れます。
| 役割 |
|---|
| ☐ Active Directory Federation Services |
| ☐ Active Directory Rights Management サービス |
| 1☑ Active Directory ドメイン サービス |
| ☐ Active Directory ライトウェイト ディレクトリ サービス |
| ☐ Active Directory 証明書サービス |
| ☐ DHCP サーバー |
| ☐ DNS サーバー |
必要な機能を追加するか聞かれるので、[機能の追加]をクリックし、[次へ]をクリックします。追加されるのは、グループ ポリシーの管理や Active Directory 管理センターなどの管理ツールです。
[ツール] グループ ポリシーの管理リモート サーバー管理ツール 役割管理ツール AD DS および AD LDS ツール Windows PowerShell の Active Directory モジュール AD DS ツール [ツール] Active Directory 管理センター [ツール] AD DS スナップインおよびコマンドライン ツール
| 管理ツールを含める (存在する場合) | ✓ |
インストールする
[機能]は何もチェックせずに[次へ]、[AD DS]の説明も[次へ]をクリックします。[確認]で内容を確かめて、[インストール]をクリックします。
☐ 必要に応じて対象サーバーを自動的に再起動する
1Active Directory ドメイン サービスグループ ポリシーの管理リモート サーバー管理ツール 役割管理ツール AD DS および AD LDS ツール Windows PowerShell の Active Directory モジュール AD DS ツール Active Directory 管理センター AD DS スナップインおよびコマンドライン ツール
インストールが始まります。インストールが終わると、AD DS の役割は入りましたが、まだドメインコントローラーにはなっていません。[このサーバーをドメイン コントローラーに昇格する]をクリックして、次の段階に進みます。
Active Directory ドメイン サービス このコンピューターをドメイン コントローラーにするには、追加の手順が必要です。1 このサーバーをドメイン コントローラーに昇格するグループ ポリシーの管理リモート サーバー管理ツール
ドメインコントローラーへの昇格
新しいフォレストを追加する
[配置構成]で[新しいフォレストを追加する]を選び、ルート ドメイン名に hirotanoblog.local を入力して[次へ]をクリックします。
| ○ 既存のドメインにドメイン コントローラーを追加する(D) | |
| ○ 新しいドメインを既存のフォレストに追加する(E) | |
| 1◉ 新しいフォレストを追加する(F) |
| 2ルート ドメイン名(R) | hirotanoblog.local |
ドメイン コントローラー オプションを設定する
[ドメイン コントローラー オプション]では、次のように設定して[次へ]をクリックします。
| 1フォレストの機能レベル | Windows Server 2016 ▾ |
| ドメインの機能レベル | Windows Server 2016 ▾ |
| 2ドメイン ネーム システム (DNS) サーバー(O) | ✓ |
| グローバル カタログ (GC)(G) | ✓(変更できない) |
| 読み取り専用ドメイン コントローラー (RODC)(R) | (選べない) |
| 3パスワード(D) | (伏せています) |
| パスワードの確認入力(C) | (伏せています) |
| 項目 | 設定 |
|---|---|
| フォレストの機能レベル ドメインの機能レベル | Windows Server 2016 を選ぶ。今回はドメインコントローラーが Windows Server 2019 だけなので、選べるうちで最新のレベルにする |
| DNS サーバー | チェックが入っていることを確かめる。新しいフォレストでは既定でオン |
| グローバル カタログ(GC) | チェックが入っていることを確かめる。フォレストで最初のドメインコントローラーは GC になる必要があるので、外せない |
| DSRM のパスワード | 任意のパスワードを入力する。AD DS が動いていない状態(ディレクトリ サービス復元モード)でドメインコントローラーにサインインし、復元などを行うときに使う |
Windows Server 2019 と Windows Server 2022 では、Windows Server 2016 が最新の機能レベルです。その後、Windows Server 2025 で新しい機能レベル(Windows Server 2025)が追加されました。Windows Server 2025 では、新しいフォレストの機能レベルは Windows Server 2016 以上にする必要があります。
DNS オプションと追加オプション
[DNS オプション]はそのまま[次へ]をクリックします。[追加オプション]には、NetBIOS ドメイン名(HIROTANOBLOG)が自動で表示されるので、確かめて[次へ]をクリックします。
パスを確かめる
[パス]には、AD DS のデータベース、ログ ファイル、SYSVOL の保存先が表示されます。今回は変更せずに[次へ]をクリックします。
| データベースのフォルダー(D) | C:¥Windows¥NTDS |
| ログ ファイルのフォルダー(L) | C:¥Windows¥NTDS |
| SYSVOL フォルダー(V) | C:¥Windows¥SYSVOL |
前提条件のチェックとインストール
[オプションの確認]で[次へ]をクリックします。[前提条件のチェック]で、すべての前提条件のチェックに合格したことを確かめて、[インストール]をクリックします。
暗号化アルゴリズムの既定値と DNS の委任について警告が表示されますが、どちらも前提条件のチェックには合格しています。DNS の委任の警告は、親のゾーン(local)を管理する DNS サーバーがないために出るもので、今回のように新しいフォレストを作る場合はそのまま進めてかまいません。
インストールが終わると、サインアウトの通知が表示され、サーバーが自動的に再起動します。
動作確認
サインインのユーザー名
再起動したあと、サインイン画面に表示されるユーザー名が「ドメイン名¥ユーザー名」(HIROTANOBLOG¥Administrator)に変わっていることを確かめます。
| 1ユーザー | HIROTANOBLOG¥Administrator |
| パスワード | (伏せています) |
サーバー マネージャー
サインインしてサーバー マネージャーを開くと、ダッシュボードに AD DS と DNS が追加されています。
| 役割・グループ | 管理状態 | サービス |
|---|---|---|
| 1AD DS | ⬆ | |
| 2DNS | ⬆ | |
| ファイル サービスと記憶域サービス | ⬆ | |
| ローカル サーバー | ⬆ | 1 |
DNS サーバーの設定
ipconfig /all を実行すると、DNS サーバーが自分自身(127.0.0.1)に変わっていることがわかります。昇格のときに、ドメインコントローラー自身の DNS サーバーを使うように設定されたためです。
| ホスト名 | AD-1 |
| プライマリ DNS サフィックス | hirotanoblog.local |
| DNS サフィックス検索一覧 | hirotanoblog.local |
| 説明 | Intel(R) 82574L Gigabit Network Connection |
| DHCP 有効 | いいえ |
| IPv4 アドレス | 192.168.212.152(優先) |
| サブネット マスク | 255.255.255.0 |
| デフォルト ゲートウェイ | 192.168.212.2 |
| 1DNS サーバー | 127.0.0.1 |
ドメインコントローラーが1台だけの環境では、自分自身を DNS サーバーにする今回の設定で問題ありません。ドメインコントローラーを2台以上にするときは、1台の DNS サーバー(127.0.0.1 だけなど)に頼ると、その DNS サーバーが止まったときに名前解決ができなくなるので、ほかのドメインコントローラーの DNS サーバーも指定することを検討してください。
まとめ
| 項目 | 内容 |
|---|---|
| 構築の流れ | 役割と機能の追加で AD DS をインストールし、AD DS 構成ウィザードでドメインコントローラーに昇格する |
| 新しいフォレスト | [新しいフォレストを追加する]で、ルート ドメイン名(hirotanoblog.local)を指定する |
| DC オプション | 機能レベルは Windows Server 2016、DNS サーバーと GC はオン、DSRM のパスワードを設定する |
| 昇格したあと | サインインのユーザー名が HIROTANOBLOG¥Administrator になり、DNS サーバーは 127.0.0.1 になる |
コメント