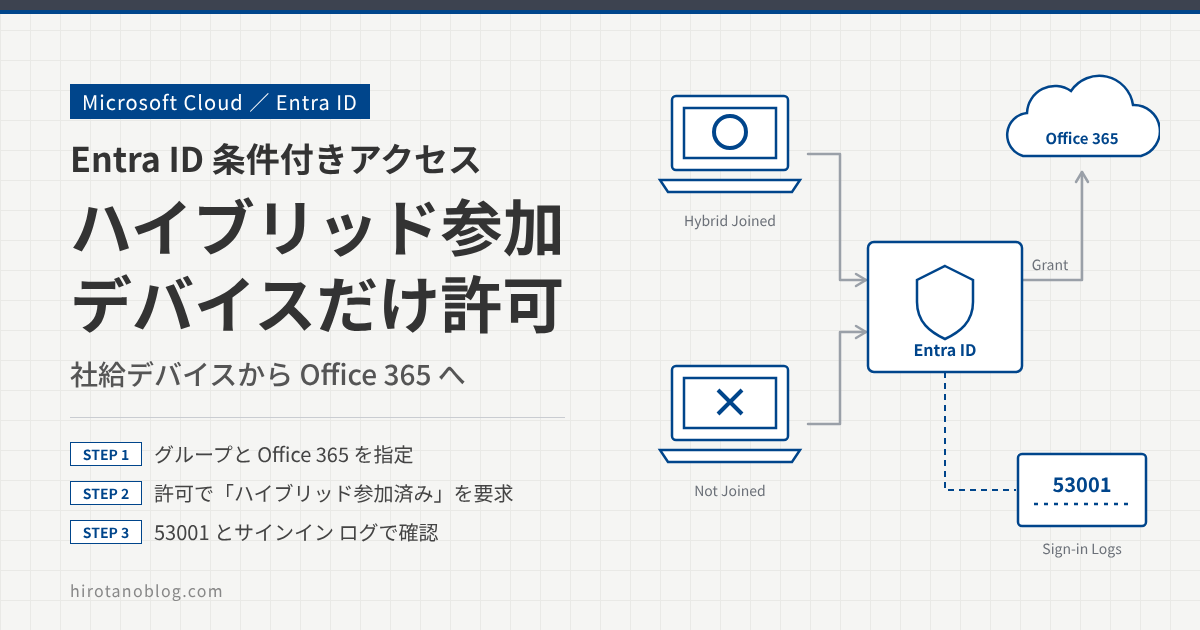
条件付きアクセスは、ユーザーやデバイスなどの条件をもとに、クラウド アプリやリソースへのアクセスを制御するしくみです。よくある要件に、「会社が支給したデバイスからだけ、Entra ID を経由して特定のクラウド アプリに接続させたい」というものがあります。
このような場合、社給デバイスの条件を「Microsoft Entra ハイブリッド参加済み」とし、条件を満たさないデバイスからは接続させない、という制限をかけられます。この記事では、Entra ハイブリッド参加しているデバイスだけが Office 365 のアプリに接続できる条件付きアクセスのポリシーを作成し、動作とサインイン ログを確認します。
- Entra ハイブリッド参加済みのデバイスだけを許可する、条件付きアクセスのポリシーの作成手順
- 参加していないデバイスからアクセスしたときの画面とエラー コード(53001)
- サインイン ログで、ポリシーの結果を確認する方法
デバイスを条件にした条件付きアクセス
Entra ハイブリッド参加は、オンプレミスの Active Directory に参加した Windows デバイスを、Microsoft Entra ID にも登録する構成です。条件付きアクセスの許可の設定で「Microsoft Entra ハイブリッド参加済みデバイスが必要」を選ぶと、ハイブリッド参加済みのデバイスからのサインインだけを許可できます。
今回は、ハイブリッド参加していない Win11-1 と、ハイブリッド参加済みの Win11-2 の2台から、Microsoft 365 のホームにアクセスして結果を比べます。デバイスを Entra ハイブリッド参加させる手順は、次の記事を参照してください。
>> 参考記事:【Entra ID】デバイス登録(Entra ハイブリッド参加)手順と動作確認
条件付きアクセスには Microsoft Entra ID P1 以上のライセンスが必要です。また、許可するデバイスは、ポリシーを有効にする前に Entra ハイブリッド参加を済ませておきます。
事前準備(グループ設定)
事前準備として、検証に使うユーザーが所属するグループ(Hybrid-Join-Conditional-Access)を作成します。このグループを、あとでポリシーの対象にします。
Microsoft Entra 管理センター(https://entra.microsoft.com/)にサインインし、ID ›› グループ ›› すべてのグループ を開いて、「新しいグループ」をクリックします。グループ名を入力し、「メンバー」の下のリンクをクリックします。
この記事の画面は、実際の画面ではなく、検証時の画面から設定する項目(見るポイント)を抜き出して描いたイメージです。バージョンによって、項目の並びや表記は変わります。
| グループの種類 | セキュリティ |
| 1グループ名 | Hybrid-Join-Conditional-Access |
| グループの説明 | |
| グループに Microsoft Entra ロールを割り当てることができる | いいえ |
| メンバーシップの種類 | 割り当て済み |
| 所有者 | 所有者が選択されていません |
| 2メンバー | メンバーが選択されていません |
| No. | 項目 | 設定内容 |
|---|---|---|
| 1 | グループ名 | 任意の名前。今回は Hybrid-Join-Conditional-Access |
| 2 | メンバー | リンクをクリックし、「ユーザー」で検証用のユーザー(伏せています)にチェックを入れて「選択」をクリックする |
| 3 | 作成 | グループを作成する |
条件付きアクセスの設定(Entra ID)
Microsoft Entra 管理センターで 保護 ›› 条件付きアクセス を開き、「新しいポリシーを作成する」をクリックします。名前は任意で、今回は「社給デバイス ハイブリッド参加」とします。
検証時のメニューは「ID」「保護」に分かれていましたが、現在の Microsoft Learn の手順では、Entra ID ›› グループ ›› すべてのグループ、Entra ID ›› 条件付きアクセス ›› ポリシー の道筋で案内されています。
ユーザーを設定する
「ユーザー」のリンクをクリックすると、「対象」と「対象外」のタブが表示されます。「対象」で「ユーザーとグループの選択」を選び、「ユーザーとグループ」にチェックを入れて、「選択」の下のリンクをクリックします。事前準備で作ったグループ(Hybrid-Join-Conditional-Access)を選び、「選択」をクリックすると、ポリシーの対象として登録されます。
ターゲット リソースを設定する
「ターゲット リソース」のリンクをクリックし、「対象」で「アプリを選択」を選びます。「選択」の下のリンクから「Office 365」を選び、「選択」をクリックします。Office 365 を選ぶと、Exchange Online や SharePoint Online、Microsoft Teams など、Office 365 のアプリがまとめて対象になります。
アクセス制御(許可)を設定する
「許可」の下のリンクをクリックします。「許可」の画面では、アクセスをブロックするか、条件を付けてアクセスを許可するかを選びます。今回は「アクセス権の付与」を選び、「Microsoft Entra ハイブリッド参加済みデバイスが必要」にチェックを入れて「選択」をクリックします。
| 1アクセスのブロック/許可 | ○ アクセスのブロック◉ アクセス権の付与 |
| 多要素認証を要求する | ☐ |
| 認証強度が必要 | ☐ |
| デバイスは準拠しているとしてマーク済みである必要があります | ☐ |
| 2Microsoft Entra ハイブリッド参加済みデバイスが必要 | ☑ |
| (警告) | ▲ 自分自身をロックアウトしないでください。デバイスが Microsoft Entra ハイブリッド参加済みであることを確認してください。 |
| 承認されたクライアント アプリが必要です | ☐ |
| アプリの保護ポリシーが必要 | ☐ |
| No. | 項目 | 設定内容 |
|---|---|---|
| 1 | アクセス権の付与 | 条件を満たしたらアクセスを許可する |
| 2 | Microsoft Entra ハイブリッド参加済みデバイスが必要 | チェックを入れる。ハイブリッド参加済みのデバイスからのときだけアクセスを許可する。チェックを入れると、ロックアウトに注意するよう警告(オレンジ)が表示される |
| 3 | 選択 | 許可の設定を確定する |
このポリシーをすべてのユーザー、すべてのリソースに適用すると、ハイブリッド参加済みのデバイスを持たないユーザーは、管理者も含めてサインインできなくなります。運用で対象を広げるときは、緊急アクセス用のアカウントを対象外にし、まず「レポート専用」で影響を確認します。
ポリシーを有効にして作成する
「ポリシーの有効化」は「レポート専用」「オン」「オフ」から選べます。今回はすぐに動作を確かめるため「オン」を選び、「作成」をクリックします。これでポリシーが作成されました。
動作確認
まず、Entra ハイブリッド参加していないデバイス(Win11-1)から、Microsoft Edge で Microsoft 365 のホーム(https://www.office.com/?auth=2)にアクセスします。サインインの途中で「職場アカウントでサインインする」という画面が表示され、先に進めなくなりました。
次に、Entra ハイブリッド参加済みのデバイス(Win11-2)から同じ URL にアクセスすると、サインイン後に Microsoft 365 のホームが表示されました。
Win11-1 の画面だけを見ると、Edge のプロファイルの問題のように見えます。画面の下にある「トラブルシューティングの詳細」を開くと、エラー コードは 53001 でした。
| アカウント | (伏せています) |
| 1メッセージ | サービス、アプリ、Web サイトにアクセスするには、(伏せています)を使用して Microsoft Edge ブラウザー プロファイルにサインインする必要がある場合があります。 |
| ボタン | Edge プロファイルの切り替え |
| 2Error Code | 53001 |
| Request Id | (伏せています) |
| Correlation Id | (伏せています) |
| Timestamp | 2024-02-12T11:02:36.643Z |
| アプリ名 | OfficeHome |
| アプリ ID | (伏せています) |
| No. | 表示 | 意味 |
|---|---|---|
| 1 | Edge プロファイルへのサインインを求めるメッセージ | デバイスの情報を確認できず、デバイスを条件にしたポリシーを満たせなかった |
| 2 | Error Code: 53001 | DeviceNotDomainJoined。ドメイン参加(ハイブリッド参加)済みのデバイスが必要なポリシーで、アクセスがブロックされた |
Microsoft Learn の「条件付きアクセスでのサインインに関する問題のトラブルシューティング」では、53001 は DeviceNotDomainJoined とされています。エラー コードから、今回のポリシーで意図したとおりにブロックされたことがわかります。
>> 参考記事:条件付きアクセスでのサインインに関する問題のトラブルシューティング
Edge のプロファイルを求められる理由
Entra ID は、ブラウザーがサインインに付けて送るデバイスの情報で、デバイスがハイブリッド参加済みかを判断します。Microsoft Edge は、ブラウザーのプロファイルに職場アカウントでサインインしていると、このデバイスの情報を渡します。デバイスの情報が届かないと、ポリシーを満たせないため、画面ではプロファイルへのサインインを案内しています。
Win11-1 はそもそもハイブリッド参加していないので、プロファイルを切り替えてもアクセスは許可されません。一方、ハイブリッド参加済みのデバイスでも、ブラウザーがデバイスの情報を渡せないとブロックされます。
- Microsoft Edge 85 以降は、ブラウザーにサインインしていないとデバイスの情報が渡りません。ハイブリッド参加の環境では、このサインインが自動で行われない場合があります。
- Windows の Chrome では、Microsoft Single Sign On 拡張機能を入れるか、Chrome 111 以降で
CloudAPAuthEnabledポリシーを有効にします。 - InPrivate などのプライベート モードや、Cookie を無効にしたブラウザーでは、デバイスのチェックに失敗します。
サインイン ログ
Microsoft Entra 管理センターの条件付きアクセスの画面で、監視 ›› サインイン ログ を開きます。Win11-1 からのアクセスのログを開き、「条件付きアクセス」タブをクリックすると、ポリシー「社給デバイス ハイブリッド参加」の結果が「失敗」になっていました。
| ポリシー名 | 制御の許可 | セッション制御 | 結果 |
|---|---|---|---|
| 1社給デバイス ハイブリッド参加 | ドメインに参加しているデバイスが必要です | 失敗 |
| No. | 表示 | 意味 |
|---|---|---|
| 1 | 社給デバイス ハイブリッド参加:失敗 | ポリシーが適用され、求められた条件(ハイブリッド参加済みのデバイス)を満たせなかった。「ドメインに参加しているデバイスが必要です」は、許可の設定「Microsoft Entra ハイブリッド参加済みデバイスが必要」を表す |
ポリシーの結果は、条件を満たした場合は「成功」、ポリシーの割り当てに一致しなかった場合は「適用されていません」と表示されます。ログの「デバイス情報」タブでは、サインインに使われたデバイスの情報も確認できます。
まとめ
| 項目 | 今回の設定・結果 |
|---|---|
| 名前 | 社給デバイス ハイブリッド参加 |
| ユーザー | グループ Hybrid-Join-Conditional-Access |
| ターゲット リソース | Office 365 |
| アクセス制御(許可) | アクセス権の付与:Microsoft Entra ハイブリッド参加済みデバイスが必要 |
| ポリシーの有効化 | オン(本番ではレポート専用で確認してから) |
| Win11-1(参加していない) | ブロック(エラー コード 53001、ログの結果は「失敗」) |
| Win11-2(参加済み) | Microsoft 365 のホームを表示できた |
コメント