読む前にこの記事のポイントを音声で確認できます。この音声は本記事をもとにAIツール(NotebookLM)で自動生成したもので、発音や言い回しが不自然な箇所や、内容の誤りが含まれる可能性があります。理解の補助としてご利用ください。
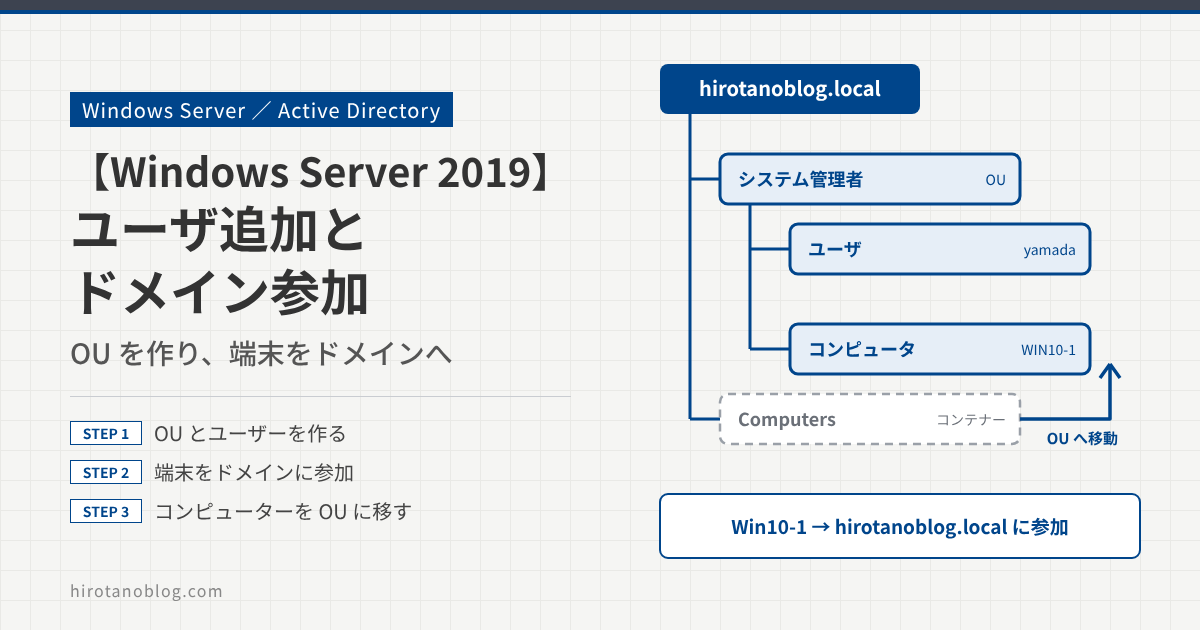
Active Directory を構築したら、次はユーザーを登録し、端末をドメインに参加させます。この記事では、Windows Server 2019 の Active Directory に OU(組織単位)とユーザー yamada を作り、Windows 10 Pro の端末をドメインに参加させて、yamada でサインインするまでの手順を確認します。
Active Directory のインストール手順は、次の記事で説明しています。
>> 参考:【Windows Server 2019】Active Directoryのインストール手順
- 最初からあるコンテナーと、自分で作る OU(組織単位)の違い
- OU とユーザーを作る手順
- Windows 10 の端末をドメインに参加させ、ドメインユーザーでサインインする手順
- 参加したコンピューターを OU に移し、不要になったローカルユーザーを削除する手順
OU の設定
まず、OU(Organizational Unit:組織単位)を作ります。OU には、グループ ポリシーをリンクしたり、管理を委任したりできます。ユーザーやコンピューターを部署や役割ごとの OU に分けておくと、まとめて管理できます。
Active Directory ユーザーとコンピューターを開く
ドメインコントローラーで、サーバーマネージャー ›› ツール ›› Active Directory ユーザーとコンピューター をクリックします。ドメイン(hirotanoblog.local)の下には、最初からいくつかのオブジェクトが用意されています。
Active Directory ユーザーとコンピューター└ hirotanoblog.local ├ Builtin ├ Computers ├ Domain Controllers ├ ForeignSecurityPrincipals ├ Managed Service Accounts └ Users
このうち、Builtin、Computers、Users などはコンテナーで、OU ではありません。最初からある OU は Domain Controllers だけです。コンテナーには OU と違ってグループ ポリシーをリンクできないので、ポリシーで管理したいユーザーやコンピューターは、自分で作った OU に入れます。
OU を作る
ドメイン(hirotanoblog.local)を右クリックし、新規作成 ›› 組織単位 (OU) をクリックします。今回は「システム管理者」という名前の OU を作ります。
| 作成先 | hirotanoblog.local/ |
| 1名前 | システム管理者 |
| 間違って削除されないようコンテナーを保護する(P) | ✓ |
[間違って削除されないようコンテナーを保護する]は、既定でチェックが入っています。チェックが入っていると、この OU を削除したり移動したりするときに、先にこの保護を外す必要があります。
OU の中に OU を作る
OU の中に、さらに OU を作れます。システム管理者を右クリックして、ユーザとコンピュータという OU を作ります。同じように営業部という OU も作り、その下にユーザとコンピュータの OU を作ります。
└ hirotanoblog.local ├ Builtin ├ Computers ├ Domain Controllers ├ ForeignSecurityPrincipals ├ Managed Service Accounts ├ Users1 ├ システム管理者 │ ├ コンピュータ │ └ ユーザ2 └ 営業部 ├ コンピュータ └ ユーザ
ユーザーの設定
システム管理者のユーザーとして、yamada(山田 一郎)を追加します。
ユーザーの情報を入力する
システム管理者の下のユーザ OU を右クリックし、新規作成 ›› ユーザー をクリックします。姓名とユーザー ログオン名を入力して、[次へ]をクリックします。
| 作成先 | hirotanoblog.local/システム管理者/ユーザ |
| 姓 | 山田 |
| 名 | 一郎 |
| フル ネーム | 山田 一郎 |
| 1ユーザー ログオン名 | yamada @hirotanoblog.local |
| ユーザー ログオン名(Windows 2000 より前) | HIROTANOBLOG¥ yamada |
パスワードを設定する
パスワードを入力します。今回は検証のため、[パスワードを無期限にする]にチェックを入れて、[次へ]をクリックします。
| 作成先 | hirotanoblog.local/システム管理者/ユーザ |
| パスワード | (伏せています) |
| パスワードの確認入力 | (伏せています) |
| 次回ログオン時にパスワード変更が必要(M) | |
| パスワードを変更できない(S) | |
| 1パスワードを無期限にする(W) | ✓ |
| アカウントは無効(O) |
[パスワードを無期限にする]は、検証の手間を減らすための設定です。実際の運用では、組織のパスワードの方針に合わせて設定してください。
内容を確かめて作成する
確認の画面が表示されるので、[完了]をクリックします。
ユーザ OU に、ユーザー yamada(山田 一郎)が作られました。
| 名前 | 種類 |
|---|---|
| 1山田 一郎 | ユーザー |
端末のドメイン参加
Windows 10 Pro の端末を、ワークグループからドメインに参加させます。端末のホスト名は Win10-1 で、DNS サーバーにはドメインコントローラー(192.168.212.152)を指定しています。
端末は、DNS を使ってドメインコントローラーを探します。そのため、DNS サーバーには、ドメインの名前を解決できるサーバー(今回はドメインコントローラー)を指定しておく必要があります。
検証に使った Windows 10 は、2025年10月14日にサポートが終了しました。いまから同じ手順を試す場合は、Windows 11 Pro などのドメインに参加できるエディションを使ってください。
ネットワークの設定と名前解決を確かめる
Win10-1 で ipconfig /all を実行し、DNS サーバーがドメインコントローラーになっていることを確かめます。
| 1ホスト名 | Win10-1 |
| IPv4 アドレス | 192.168.212.153(優先) |
| サブネット マスク | 255.255.255.0 |
| デフォルト ゲートウェイ | 192.168.212.2 |
| DHCP サーバー | 192.168.212.254 |
| 2DNS サーバー | 192.168.212.152 |
| 接続固有の DNS サフィックス | localdomain |
名前解決の確認として、ドメインコントローラーに名前で ping を実行します。
1AD-1 [192.168.212.152]に ping を送信しています 32 バイトのデータ:192.168.212.152 からの応答: バイト数 =32 時間 <1ms TTL=128192.168.212.152 からの応答: バイト数 =32 時間 <1ms TTL=128192.168.212.152 からの応答: バイト数 =32 時間 <1ms TTL=128192.168.212.152 からの応答: バイト数 =32 時間 <1ms TTL=128
ad-1 が 192.168.212.152 に解決され、応答が返ってきています(送信 = 4、受信 = 4、損失 = 0 (0% の損失))。
システムのプロパティを開く
コントロール パネル ›› システムとセキュリティ ›› システム ›› 設定の変更 をクリックします。いまはワークグループ(WORKGROUP)に入っているので、[変更]をクリックします。
| フル コンピューター名 | Win10-1 |
| ワークグループ | WORKGROUP |
ドメイン名を入力する
[ドメイン]を選び、ドメイン名 hirotanoblog.local を入力して[OK]をクリックします。
| コンピューター名 | Win10-1 |
| 1所属するグループ | ◉ ドメイン:hirotanoblog.local |
ドメインの管理者で認証する
ユーザー名とパスワードを求められるので、ドメインに参加させる権限のあるアカウント(今回はドメインの Administrator)を入力します。
| 1ユーザー名 | Administrator |
| パスワード | (伏せています) |
再起動する
認証に成功すると、ドメインへようこそというメッセージが表示されます。[OK]をクリックすると再起動を求められるので、[OK]をクリックし、端末を再起動します。
ドメインユーザーでサインインする
再起動したあとは、ローカルユーザーではなくドメインユーザーでサインインするので、サインイン画面で[他のユーザー]をクリックします。サインイン先が HIROTANOBLOG であることを確かめて、ドメインユーザー yamada でサインインします。
| 1ユーザー名 | yamada |
| パスワード | (伏せています) |
| 2サインイン先 | HIROTANOBLOG |
しばらくすると、サインインできます。
コンピューターを OU に移す
ドメインコントローラーで、サーバーマネージャー ›› ツール ›› Active Directory ユーザーとコンピューター を開きます。Computers コンテナーに、WIN10-1 が登録されています。これで、ドメインに参加できたことがわかります。
| 名前 | 種類 |
|---|---|
| 1WIN10-1 | コンピューター |
画面からドメインに参加させたコンピューターは、既定ではこの Computers コンテナーに登録されます。Computers コンテナーにはグループ ポリシーをリンクできないので、WIN10-1 をシステム管理者のコンピュータ OU に移します。
WIN10-1 を右クリックして 切り取り をクリックし、システム管理者の下のコンピュータ OU を右クリックして 貼り付け をクリックします。警告が表示されるので、[はい]をクリックします。
システム管理者の下のコンピュータ OU に、WIN10-1 が移りました。
ローカルユーザーの削除
WIN10-1 には、ドメインユーザーでサインインするようになりました。セキュリティの観点から、使わなくなったローカルユーザー yamada を削除します。
WIN10-1 にドメインの Administrator でサインインし、コントロール パネル ›› ユーザー アカウント ›› ユーザー アカウント ›› ユーザー アカウントの管理 をクリックします。ドメインが WIN10-1 になっている yamada(ローカルユーザー)を選び、[削除]をクリックします。
| ユーザー名 | ドメイン | グループ |
|---|---|---|
| 1yamada | WIN10-1 | Administrators |
確認のメッセージが表示されるので、[はい]をクリックします。
これで、ローカルユーザー yamada が削除されました。ドメインユーザーの HIROTANOBLOG¥yamada は、そのまま使えます。
まとめ
| 項目 | 内容 |
|---|---|
| OU | グループ ポリシーのリンクや管理の委任ができる単位。Users や Computers はコンテナーで、グループ ポリシーをリンクできない |
| ユーザーの作成 | OU を右クリックし 新規作成 ›› ユーザー |
| ドメイン参加の前提 | 端末の DNS サーバーに、ドメインの名前を解決できるサーバー(ドメインコントローラー)を指定する |
| ドメイン参加 | システムのプロパティ ›› 変更 でドメイン名を入力し、権限のあるアカウントで認証して再起動する |
| 参加したあと | Computers コンテナーに登録されたコンピューターを OU に移し、不要なローカルユーザーを削除する |
コメント