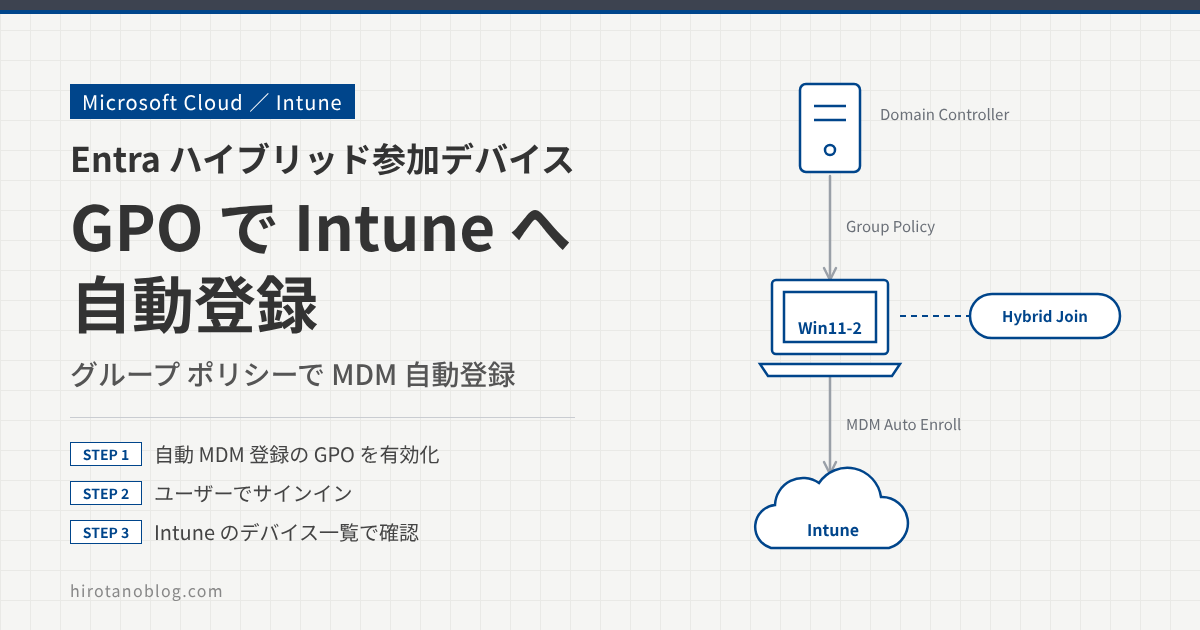
「Entra ID 参加デバイスをIntuneへ自動登録する」では、Microsoft Entra ID に参加したデバイスを、Intune にも自動で登録する手順を確認しました。オンプレミスの Active Directory(AD DS)にも参加している Entra ハイブリッド参加のデバイスでは、グループ ポリシーを使って Intune への自動登録を始める方法がよく使われます。
この記事では、グループ ポリシーを設定して、Entra ハイブリッド参加しているデバイスを Intune に自動登録する手順と、登録の確認方法を説明します。デバイスを Entra ハイブリッド参加させる手順は、「Entra ID – デバイス登録(Entra ハイブリッド参加)手順と動作確認」を参照してください。
- グループ ポリシーで Intune に自動登録するしくみと前提条件
- 「既定の Azure AD 資格情報を使用して自動の MDM 登録を有効にします」の設定手順
- Intune での登録の確認と、登録されないときの確認ポイント
グループ ポリシーで自動登録するしくみ
AD DS のグループ ポリシーで自動 MDM 登録の設定を有効にすると、デバイスに登録用のスケジュール タスクが作成されます。Microsoft Entra ID と同期しているユーザーがデバイスにサインインすると、このタスクがユーザーの Microsoft Entra の情報を使って、デバイスをバックグラウンドで Intune に登録します。ユーザーの操作は必要ありません。
Entra ハイブリッド参加のデバイスを Intune に登録する方法には、このほかに Configuration Manager との共同管理や、Windows Autopilot(ハイブリッド参加)もあります。Configuration Manager でデバイスを管理していない環境では、グループ ポリシーでの登録が推奨されています。
前提条件
| 項目 | 内容 |
|---|---|
| デバイス | サポートされている Windows で、Entra ハイブリッド参加していること(AD DS と Microsoft Entra ID の両方に参加) |
| AD DS との連携 | Microsoft Entra Connect で AD DS と Microsoft Entra ID を連携し、サービス接続ポイント(SCP)を構成していること |
| 自動登録の設定 | Intune の自動登録で、MDM ユーザー スコープに登録するユーザーが含まれていること |
| ライセンス | 登録するユーザーに Intune のライセンスが割り当てられていること |
グループ ポリシーを設定する
グループ ポリシーの管理エディターを開く
ドメイン コントローラでサーバー マネージャーを開き、ツール ›› グループ ポリシーの管理 をクリックします。今回は「Default Domain Policy」に設定するので、右クリックして「編集」をクリックします。
検証では Default Domain Policy を使いましたが、Microsoft Learn では、自動登録用の GPO を新しく作り、対象の PC のセキュリティ グループでフィルターする手順が案内されています。対象を絞って段階的に登録したい場合は、この方法を使います。
自動 MDM 登録を有効にする
コンピューターの構成 ›› ポリシー ›› 管理用テンプレート ›› Windows コンポーネント ›› MDM を開き、「既定の Azure AD 資格情報を使用して自動の MDM 登録を有効にします」をダブルクリックします。「有効」を選び、「使用する資格情報の種類を選択してください」が「ユーザー資格情報」になっていることを確認して、「OK」をクリックします。
この記事の画面は、実際の画面ではなく、検証時の画面から設定する項目(見るポイント)を抜き出して描いたイメージです。バージョンによって、項目の並びや表記は変わります。
| 1状態 | ○ 未構成◉ 有効○ 無効 |
| サポートされるバージョン | Windows 10 以降 |
| 2使用する資格情報の種類を選択してください | ユーザー資格情報 |
| No. | 項目 | 設定内容 |
|---|---|---|
| 1 | 状態 | 有効。Microsoft Entra ID に構成された MDM サービス(Intune)に、デバイスを自動で登録するタスクが作成される |
| 2 | 使用する資格情報の種類 | ユーザー資格情報。サインインしたユーザーの資格情報で登録する |
| 3 | OK | 設定を保存する |
「デバイス資格情報」も選べますが、Intune への登録で使えるのは、Configuration Manager との共同管理や、Azure Virtual Desktop のマルチセッション ホスト プールの場合に限られます。通常の PC はユーザー資格情報を使います。ポリシーが一覧に見つからない場合は、Windows のバージョンに合った最新の管理用テンプレート(ADMX)をドメインに入れます。
設定を閉じると、MDM の一覧で状態が「有効」になっています。
| 設定 | 状態 | コメント |
|---|---|---|
| 1既定の Azure AD 資格情報を使用して自動の MDM 登録を有効にします | 有効 | いいえ |
| MDM の登録を無効にする | 未構成 | いいえ |
| No. | 表示 | 意味 |
|---|---|---|
| 1 | 有効 | 自動 MDM 登録が有効になった。「MDM の登録を無効にする」は未構成のままにする(有効にすると登録がブロックされる) |
動作を確認する
Entra ハイブリッド参加しているデバイス「Win11-2」に、Microsoft Entra ID と同期しているドメイン ユーザーでサインインします。しばらくすると、Microsoft Intune 管理センター(https://intune.microsoft.com/)の デバイス ›› Windows ›› Windows デバイス に Win11-2 が表示されました。
| デバイス名 | 管理者 | 所有権 | コンプライアンス | OS |
|---|---|---|---|---|
| Win11-1 | Intune | 企業 | 準拠している | Windows |
| 1Win11-2 | Intune | 企業 | 準拠している | Windows |
| No. | 表示 | 意味 |
|---|---|---|
| 1 | Win11-2 | 管理者が Intune、所有権が企業として登録された。コンプライアンスは「準拠している」(緑) |
デバイス側では、設定 ›› アカウント ›› 職場または学校にアクセスする でドメインのアカウントを選び、「情報」をクリックすると、MDM の登録情報を確認できます。
登録されないときの確認ポイント
| 確認すること | 見るところ |
|---|---|
| ハイブリッド参加しているか | デバイスで dsregcmd /status を実行し、AzureAdJoined と DomainJoined が YES、AzureAdPrt が YES になっているか |
| ポリシーが届いているか | タスク スケジューラの Microsoft ›› Windows ›› EnterpriseMgmt に登録用のタスクがあるか。タスクの「前回の実行結果」と「履歴」 |
| Intune 側の設定 | ユーザーに Intune のライセンスがあるか。自動登録の MDM ユーザー スコープにユーザーが含まれているか |
| エラー 0x80180026 | 「MDM の登録を無効にする」ポリシーが有効になっていないか。クラシック エージェントで登録済みのデバイスでないか |
登録時に多要素認証が必要な設定になっていると、ユーザーに認証を求める通知が表示されます。自動で登録させたい場合は、条件付きアクセスの設定を見直します。
まとめ
| 項目 | 今回の設定・ポイント |
|---|---|
| 対象のデバイス | Entra ハイブリッド参加の Windows(Win11-2) |
| GPO | Default Domain Policy(本番では専用の GPO とセキュリティ グループでのフィルターがおすすめ) |
| 設定 | コンピューターの構成 ›› 管理用テンプレート ›› Windows コンポーネント ›› MDM ›› 既定の Azure AD 資格情報を使用して自動の MDM 登録を有効にします:有効 |
| 資格情報の種類 | ユーザー資格情報 |
| 登録のきっかけ | Entra ID と同期したユーザーのサインイン(スケジュール タスクがバックグラウンドで登録) |
コメント