サーバのクラウド移行が進むなか、オンプレミスとクラウドの間を安全につなぐ方法として、インターネット経由の VPN(IPsec)接続がよく使われます。今回は、Azure 上の仮想マシンと FortiGate を IPsec でつなぐ手順と動作を確認します。
この記事でわかること
Azure 側で作るリソース(仮想ネットワーク、ゲートウェイサブネット、仮想ネットワークゲートウェイ、ローカルネットワークゲートウェイ、接続)と、その関係
FortiGate 側の IPsec(IKEv2)、スタティックルート、ポリシーの設定
端末から Azure の仮想マシンへの疎通と、ログでの確認方法
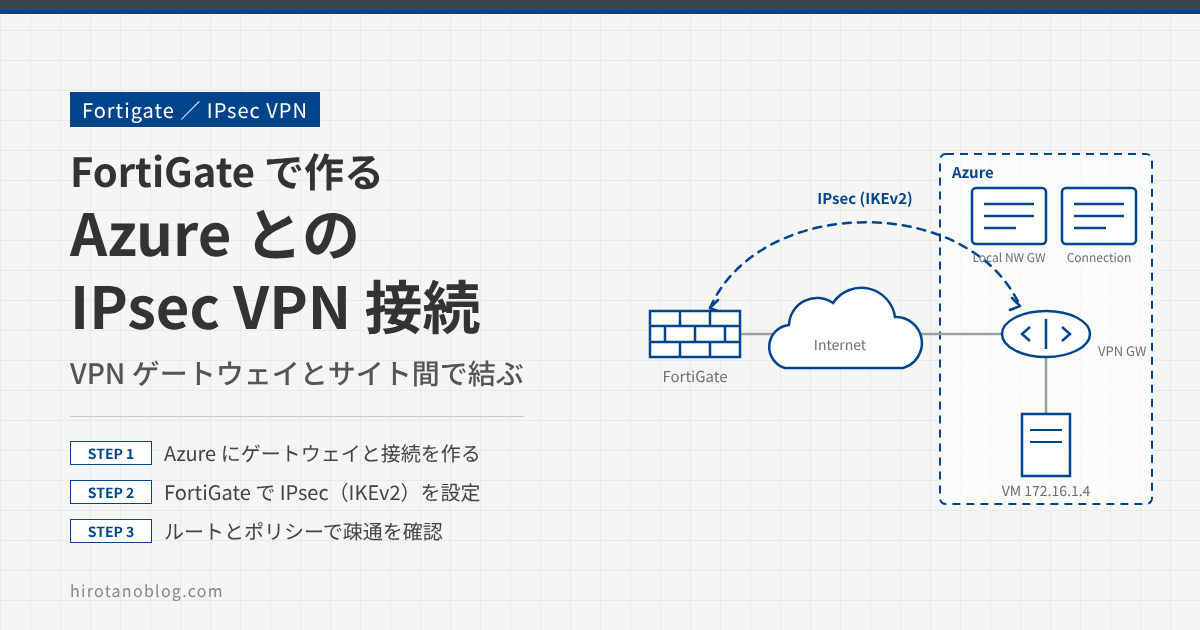
検証構成 FortiGate の LAN(port2、10.0.200.0/24)にいる端末から、Azure の仮想ネットワーク上の仮想マシン(172.16.1.4)へ通信します。FortiGate の wan1(port3)から、インターネット経由で Azure の仮想ネットワークゲートウェイへ IPsec トンネルを張ります。
Azure VNet 172.16.0.0/16 IPsec(IKEv2) Internet 10.0.200.100 FortiGate lan / port2 10.0.200.0/24 wan1 / port3 VPNGW GatewaySubnet 172.16.255.0/24 VM-1 172.16.1.4 172.16.1.0/24 図1 検証構成(グローバル IP アドレスは省略しています)
項目 値
FortiGate の LAN port2(lan)、10.0.200.0/24。端末は 10.0.200.100 FortiGate の WAN wan1(port3)。グローバル IP は(伏せています) Azure の仮想ネットワーク IPSec-TEST、172.16.0.0/16(西日本リージョン) Azure のサブネット IPSec-Subnet 172.16.1.0/24(仮想マシン)、GatewaySubnet 172.16.255.0/24(ゲートウェイ) FortiOS 7.0.3
MSS について
IPsec ではヘッダが増えるぶん、大きなパケットが通らなくなることがあります。MSS の設定はこの記事では扱いません。FortiGate での設定は サイト間IPSec設定(PPPoE網間接続)と動作確認 を参照してください。Azure との VPN では、TCP MSS を 1350 バイトに、トンネルインタフェースの MTU を 1400 バイトにすることが推奨されています。
Azure 側の設定 Azure に新しくリソースグループを作り、その中に仮想ネットワーク、仮想マシン、仮想ネットワークゲートウェイなどを作っていきます。作るリソースと、その関係は次のとおりです。
リソースグループ fortigate_ipsec_test(西日本) 仮想ネットワーク IPSec-TEST(172.16.0.0/16) IPSec-Subnet 172.16.1.0/24 仮想マシン VM-1 172.16.1.4 GatewaySubnet 172.16.255.0/24 仮想ネットワーク ゲートウェイ VPNGW VPNGW のパブリック IP(VPNGW-PIP)が FortiGate から見たトンネルの宛先 接続 Fortigate-VPN サイト対サイト(IPsec) 共有キー・IKEv2 ローカル NW ゲートウェイ LOC-GW IP:FortiGate の WAN アドレス空間 10.0.200.0/24 VPNGW と LOC-GW を 結び付ける 図2 Azure 側で作るリソースと、その関係
リソース 役割
仮想ネットワーク(VNet) Azure 側のアドレス空間。仮想マシン用のサブネットと、ゲートウェイ用のサブネットを持つ 仮想ネットワークゲートウェイ Azure 側の VPN 装置。FortiGate からの IPsec 接続を受ける ローカルネットワークゲートウェイ オンプレミス側(FortiGate)を表すもの。FortiGate の WAN の IP アドレスと、FortiGate の先にあるサブネットを登録する 接続 仮想ネットワークゲートウェイとローカルネットワークゲートウェイを結び付け、共有キーや IKE のバージョンを決める
リソースグループを作る Azure portal で リソース グループ ›› 作成 を開き、リソースグループを作ります。
画面イメージについて
この記事の画面は、実際の画面ではなく、検証時の画面から設定する項目(見るポイント)を抜き出して描いたイメージです。バージョンによって、項目の並びや表記は変わります。
Azure portal(リソース グループを作成します) 画面イメージ
プロジェクトの詳細
サブスクリプション (利用するサブスクリプション) 1 リソース グループfortigate_ipsec_test
リソースの詳細
図3 リソースグループの作成(実際の画面ではなく、設定項目のポイントを示したイメージです)
No. 項目 設定内容
1 リソース グループ 任意の名前。今回は fortigate_ipsec_test 2 リージョン 任意のリージョン。今回は西日本
仮想ネットワークを作る 仮想ネットワーク ›› 作成 で仮想ネットワークを作ります。IP アドレス タブでは、仮想ネットワーク全体のアドレス空間と、その中のサブネットを決めます。今回は 172.16.0.0/16 を全体のアドレス空間にし、その中に仮想マシンを置くサブネット 172.16.1.0/24 を作ります。
Azure portal(仮想ネットワークの作成) 画面イメージ
基本
1 リソース グループfortigate_ipsec_test 2 名前IPSec-TEST 地域 西日本
IP アドレス
3 IPv4 アドレス空間172.16.0.0/16 4 サブネット
サブネット名 サブネット アドレス範囲 IPSec-Subnet 172.16.1.0/24
図4 仮想ネットワークの作成(実際の画面ではなく、2つのタブの設定項目をまとめたイメージです)
No. 項目 設定内容
1 リソース グループ STEP 1 で作った fortigate_ipsec_test 2 名前・地域 任意の名前。今回は IPSec-TEST。地域はリソースグループと同じ西日本 3 IPv4 アドレス空間 172.16.0.0/16。FortiGate 側(10.0.200.0/24)と重ならない範囲にする 4 サブネット サブネットの追加 で、仮想マシン用の IPSec-Subnet(172.16.1.0/24)を作る
ゲートウェイサブネットを作る 仮想ネットワークゲートウェイを置くためのサブネットとして、ゲートウェイサブネットを作ります。仮想ネットワーク(IPSec-TEST) ›› 設定 ›› サブネット ›› ゲートウェイ サブネット を開きます。名前は GatewaySubnet に決まっていて、変えられません。今回は 172.16.0.0/16 の中から 172.16.255.0/24 を割り当てます。
Azure portal(サブネットの追加) 画面イメージ
名前 GatewaySubnet(固定) 1 サブネット アドレス範囲172.16.255.0/24 172.16.255.0 – 172.16.255.255 (251 + 5 個の Azure 予約アドレス)
図5 ゲートウェイサブネットの追加(実際の画面ではなく、設定項目のポイントを示したイメージです)
Azure は各サブネットで5個のアドレスを予約するので、/24 で使えるのは 251 個です。サブネットの一覧には、仮想マシン用とゲートウェイ用の2つが並びます。
Azure portal(仮想ネットワーク ›› サブネット) 画面イメージ
名前 IPv4 IPv6 使用可能な IP
IPSec-Subnet 172.16.1.0/24 – 250 GatewaySubnet 172.16.255.0/24 – 動的使用に依存する可用性
図6 サブネットの一覧(実際の画面ではなく、表示のポイントを示したイメージです)
補足
ゲートウェイサブネットには、ゲートウェイ以外のもの(仮想マシンなど)を置きません。大きさは、Basic SKU 以外では /27 以上が必要で、Microsoft は /27 以上を推奨しています。今回の /24 はこの条件を満たしています。
仮想マシンを作る 仮想マシン ›› 作成 で、172.16.1.0/24 上に疎通確認用の仮想マシンを作ります。今回は Windows Server にします。
Azure portal(仮想マシンの作成) 画面イメージ
基本
1 リソース グループfortigate_ipsec_test 仮想マシン名 VM-1 地域 (Asia Pacific) 西日本 可用性オプション インフラストラクチャ冗長は必要ありません セキュリティの種類 Standard 2 イメージ[smalldisk] Windows Server 2019 Datacenter – Gen2 サイズ Standard_B2s – 2 vcpu 数、4 GiB のメモリ 3 ユーザー名・パスワード(伏せています) ●●●●●●●●
ネットワーク
4 仮想ネットワークIPSec-TEST サブネット IPSec-Subnet (172.16.1.0/24) パブリック IP (新規) VM-1-ip NIC ネットワーク セキュリティ グループ ○ なし ◉ Basic ○ 詳細 パブリック受信ポート ○ なし ◉ 選択したポートを許可する 受信ポートを選択 RDP (3389)
図7 仮想マシンの作成(実際の画面ではなく、2つのタブの設定項目をまとめたイメージです)
No. 項目 設定内容
1 リソース グループ・名前・地域 fortigate_ipsec_test、任意の名前(今回は VM-1)、西日本2 イメージ・サイズ Windows Server 2019 の smalldisk 版。サイズは任意(今回は Standard_B2s) 3 管理者アカウント ログオンに使うユーザー名とパスワード 4 ネットワーク 仮想ネットワーク IPSec-TEST、サブネット 172.16.1.0/24、パブリック IP は(新規)と付いたもの
作成すると、仮想マシンにパブリック IP アドレスが割り当てられ、RDP で接続できるようになります。あとで ping による疎通確認をするので、検証では RDP でログインし、Windows のファイアウォールを無効にしました。
Azure portal(仮想マシン VM-1 ›› 概要) 画面イメージ
オペレーティング システム Windows サイズ Standard B2s (2 vcpu 数、4 GiB メモリ) 1 パブリック IP アドレス(伏せています) 仮想ネットワーク/サブネット IPSec-TEST/IPSec-Subnet DNS 名 未構成
図8 仮想マシンの概要(実際の画面ではなく、表示のポイントを示したイメージです)
注意
ping を通すだけなら、Windows のファイアウォールを丸ごと無効にしなくても、ICMPv4 のエコー要求を許可する受信規則を有効にすれば足ります。
RDP(3389)をインターネットに開けたままにするのは危険です。検証が終わったら閉じるか、接続元の IP アドレスを絞ってください。
仮想マシンのネットワークセキュリティグループ(NSG)は、既定の規則で「VirtualNetwork」からの受信を許可しています。この VirtualNetwork には VPN でつながったオンプレミスのアドレス空間も含まれるので、10.0.200.0/24 からの ping は NSG を通過します。
仮想ネットワークゲートウェイを作る FortiGate からの IPsec 接続を受ける VPN ゲートウェイとして、仮想ネットワーク ゲートウェイ ›› 作成 で仮想ネットワークゲートウェイを作ります。パブリック IP アドレスは新規に作ります。
Azure portal(仮想ネットワーク ゲートウェイの作成) 画面イメージ
インスタンスの詳細
1 名前VPNGW 地域 西日本 2 ゲートウェイの種類◉ VPN ○ ExpressRoute VPN の種類 ◉ ルート ベース ○ ポリシー ベース 3 SKUVpnGw1 世代 Generation1 4 仮想ネットワークIPSec-TEST サブネット GatewaySubnet (172.16.255.0/24) パブリック IP アドレスの種類 ○ Basic ◉ Standard
パブリック IP アドレス
5 パブリック IP アドレス◉ 新規作成 ○ 既存のものを使用 パブリック IP アドレス名 VPNGW-PIP パブリック IP アドレスの SKU Standard
図9 仮想ネットワークゲートウェイの作成(実際の画面ではなく、設定項目のポイントを示したイメージです)
No. 項目 設定内容
1 名前・地域 任意の名前(今回は VPNGW)、西日本 2 ゲートウェイの種類・VPN の種類 VPN、ルートベース 3 SKU・世代 VpnGw1、Generation1 4 仮想ネットワーク STEP 2 の IPSec-TEST。サブネットは自動で GatewaySubnet になる 5 パブリック IP アドレス 新規作成(今回は VPNGW-PIP)
作成が終わると、仮想ネットワークゲートウェイにパブリック IP アドレスが自動で割り当てられます。このアドレスが、FortiGate から見た IPsec トンネルの接続先になります。
Azure portal(仮想ネットワーク ゲートウェイ VPNGW ›› 概要) 画面イメージ
SKU VpnGw1 ゲートウェイの種類 VPN VPN の種類 ルート ベース 仮想ネットワーク IPSec-TEST 1 パブリック IP アドレス(伏せています)(VPNGW-PIP)
図10 仮想ネットワークゲートウェイの概要(実際の画面ではなく、表示のポイントを示したイメージです)
現在の状況
検証時は SKU に VpnGw1 を使いました。Azure では、可用性ゾーンに対応しない VpnGw1〜5 の SKU は 2025年11月1日以降は新規作成できなくなり、2026年9月以降に廃止される予定と案内されています。これから作る場合は、VpnGw1AZ などの可用性ゾーン対応 SKU を選びます。
ローカルネットワークゲートウェイを作る FortiGate 側の WAN のアドレスと、FortiGate の先にあるサブネットを登録するローカルネットワークゲートウェイを、ローカル ネットワーク ゲートウェイ ›› 作成 で作ります。
Azure portal(ローカル ネットワーク ゲートウェイの作成) 画面イメージ
1 リソース グループfortigate_ipsec_test 地域 西日本 名前 LOC-GW 2 エンドポイント◉ IP アドレス ○ FQDN 3 IP アドレス(伏せています) 4 アドレス空間10.0.200.0/24
図11 ローカルネットワークゲートウェイの作成(実際の画面ではなく、設定項目のポイントを示したイメージです)
No. 項目 設定内容
1 リソース グループ・地域・名前 fortigate_ipsec_test、西日本、任意の名前(今回は LOC-GW)2 エンドポイント IP アドレス 3 IP アドレス FortiGate の WAN 側(wan1)の固定のグローバル IP アドレス 4 アドレス空間 FortiGate のローカルサブネット(10.0.200.0/24)。Azure はこの宛先の通信をトンネルへ送る
接続を追加する 仮想ネットワークゲートウェイに接続を追加し、ローカルネットワークゲートウェイと結び付けて、共有キーなどを設定します。仮想ネットワーク ゲートウェイ(VPNGW) ›› 設定 ›› 接続 ›› 追加 を開きます。
Azure portal(接続の追加) 画面イメージ
ホーム ›› 仮想ネットワーク ゲートウェイ ›› VPNGW ›› 接続の追加
1 名前Fortigate-VPN 2 接続の種類サイト対サイト (IPsec) 3 仮想ネットワーク ゲートウェイVPNGW ローカル ネットワーク ゲートウェイ LOC-GW 4 共有キー (PSK)●●●●●●●● Azure プライベート IP アドレスを使用する ☐ BGP を有効にする ☐ 5 IKE プロトコル○ IKEv1 ◉ IKEv2
図12 接続の追加(実際の画面ではなく、設定項目のポイントを示したイメージです)
No. 項目 設定内容
1 名前 任意の名前。今回は Fortigate-VPN 2 接続の種類 サイト対サイト(IPsec) 3 ゲートウェイ 仮想ネットワークゲートウェイは VPNGW、ローカルネットワークゲートウェイは LOC-GW 4 共有キー (PSK) 事前共有鍵。FortiGate 側と同じ値にする 5 IKE プロトコル IKEv2
FortiGate 側の設定 IPsec トンネルを作る VPN ›› IPsec ウィザード で IPsec の設定をします。最初の画面で名前とテンプレートタイプを決め、次へ をクリックします。
FortiGate 管理画面 画面イメージ
VPN ›› IPsec ウィザード ›› VPNセットアップ
1 名前Azure-VPN 2 テンプレートタイプ○ サイト間 ○ ハブアンドスポーク ○ リモートアクセス ◉ カスタム
< 戻る 3 次へ >キャンセル
図13 IPsec ウィザードの最初の画面(実際の画面ではなく、設定項目のポイントを示したイメージです)
次の画面で、ネットワーク、認証、フェーズ1、フェーズ2を設定します。
FortiGate 管理画面 画面イメージ
VPN ›› IPsec トンネル ›› Azure-VPN
ネットワーク
IPバージョン IPv4 1 リモートゲートウェイスタティックIPアドレス IPアドレス (伏せています) 2 インターフェースwan1 (port3) 3 NATトラバーサル○ 有効 ◉ 無効 ○ 強制 4 デッドピア検知○ 無効 ◉ アイドル時 ○ オンデマンド DPD再試行回数・間隔 3 回、20 s
認証
方式 事前共有鍵 5 事前共有鍵●●●●●●●● 6 IKE バージョン○ 1 ◉ 2
フェーズ1プロポーザル
7 暗号化 / 認証
暗号化 認証 AES256 SHA1 3DES SHA1 AES256 SHA256
Diffie-Hellmanグループ ☑ 2(ほかは ☐) 鍵の有効時間(秒) 28800
フェーズ2の編集
ローカルアドレス サブネット 0.0.0.0/0.0.0.0 リモートアドレス サブネット 0.0.0.0/0.0.0.0 8 フェーズ2プロポーザル
暗号化 認証 AES256 SHA1 3DES SHA1 AES256 SHA256
Replay Detection / PFS ☑ 有効 / ☑ 有効 Diffie-Hellmanグループ ☑ 14 ☑ 5 9 オートネゴシエーション☑ 鍵の有効時間(秒) 43200
図14 IPsec トンネルの設定(実際の画面ではなく、3つに分かれた画面の設定項目をまとめたイメージです)
No. 項目 設定内容
1 リモートゲートウェイ・IPアドレス スタティックIPアドレス。Azure の仮想ネットワークゲートウェイのパブリック IP アドレス(図10) 2 インターフェース インターネット側の wan1 (port3) 3 NATトラバーサル 無効。FortiGate と Azure の間で NAT が入る環境では有効にする 4 デッドピア検知 アイドル時。通信がないときに相手の生存を確かめる 5 事前共有鍵 Azure の接続で設定した共有キー 6 IKE バージョン 2(Azure の接続と合わせる) 7 フェーズ1 AES256-SHA1、3DES-SHA1、AES256-SHA256。DH グループ 2、鍵の有効時間 28800 秒 8 フェーズ2 フェーズ1と同じ組み合わせ。ローカル・リモートのアドレスは 0.0.0.0/0(ルートベースの Azure に合わせ、宛先はルーティングで決める) 9 オートネゴシエーション 有効。通信を待たずにトンネルを張り、切れたときも自動で張り直す
暗号の設定について
フェーズ1の値(AES256-SHA1 などの組み合わせ、DH グループ 2、28800 秒)は、Azure のルートベース VPN ゲートウェイが既定で受け付ける組み合わせに含まれます。ただし、DH グループ 2(1024 ビット)や 3DES は今では強度が低い設定です。本番では、Azure の接続にカスタムの IPsec/IKE ポリシーを設定して、DH グループ 14 以上や AES256/SHA256 以上など、より強い組み合わせに両側をそろえることを検討してください。
スタティックルートを作る ネットワーク ›› スタティックルート で 新規作成 をクリックし、Azure のサブネット 172.16.1.0/24 へのスタティックルートを作ります。インタフェースには、トンネルインタフェース Azure-VPN を指定します。
FortiGate 管理画面 画面イメージ
ネットワーク ›› スタティックルート ›› スタティックルートの編集
自動ゲートウェイ検索 ○ オフ 1 宛先◉ サブネット ○ インターネットサービス 172.16.1.0/255.255.255.0 2 インターフェースAzure-VPN アドミニストレーティブ・ディスタンス 10 ステータス ◉ 有効化済み ○ 無効化済み
図15 スタティックルートの作成(実際の画面ではなく、設定項目のポイントを示したイメージです)
ファイアウォールポリシーを作る LAN からトンネルインタフェースへのポリシーを作ります。端末のアドレスのまま Azure へ届けるため、NAT は無効にします。
FortiGate 管理画面 画面イメージ
ポリシー&オブジェクト ›› ファイアウォールポリシー ›› 新規ポリシー
名前 To_Azure_VPN 1 着信インターフェースlan (port2) 発信インターフェース Azure-VPN 送信元 all 2 宛先172.16.1.0/24 スケジュール always サービス ALL アクション ◉ 許可 ○ 拒否 インスペクションモード ◉ フローベース ○ プロキシベース 3 NAT○ オフ
図16 ファイアウォールポリシーの作成(実際の画面ではなく、設定項目のポイントを示したイメージです)
作成すると、ポリシーの一覧に次のように表示されます。
FortiGate 管理画面 画面イメージ
ポリシー&オブジェクト ›› ファイアウォールポリシー
名前 From To 送信元 宛先 サービス アクション NAT To_Azure_VPN lan (port2) Azure-VPN all 172.16.1.0/24 ALL ✔ 許可
図17 ポリシーの一覧(実際の画面ではなく、表示のポイントを示したイメージです)
補足
このポリシーは LAN → Azure 方向だけです。Azure 側から FortiGate の LAN へ通信を始める必要がある場合は、逆向き(Azure-VPN → lan)のポリシーも作ります。
ポリシーを作ったあとで VPN ›› IPsec トンネル を見ると、トンネルインタフェース Azure-VPN がアップしています。
FortiGate 管理画面 画面イメージ
VPN ›› IPsec トンネル
トンネル インターフェースバインディング ステータス wan1 (port3) 1 アップ
図18 IPsec トンネルの一覧(実際の画面ではなく、表示のポイントを示したイメージです)
緑のアイコンと「アップ」は、トンネルが確立していることを表します。
動作確認 端末(10.0.200.100)から Azure 上の仮想マシン(172.16.1.4)へ ping を打ちます。
端末(10.0.200.100)のコマンドプロンプト 画面イメージ
C:\Users\(伏せています)>ping 172.16.1.4 Pinging 172.16.1.4 with 32 bytes of data: 1 Reply from 172.16.1.4: bytes=32 time=13ms TTL=127Reply from 172.16.1.4: bytes=32 time=12ms TTL=127 Reply from 172.16.1.4: bytes=32 time=13ms TTL=127 Reply from 172.16.1.4: bytes=32 time=12ms TTL=127 Ping statistics for 172.16.1.4: Packets: Sent = 4, Received = 4, Lost = 0 (0% loss), Approximate round trip times in milli-seconds: Minimum = 12ms, Maximum = 13ms, Average = 12ms 図19 端末から Azure の仮想マシンへの ping(実際の画面ではなく、表示内容のポイントを示したイメージです)
4回とも応答があり、IPsec 経由で仮想マシンと通信できています。ログ&レポート ›› 転送トラフィック を見ると、この通信に IPsec 用のポリシー To_Azure_VPN が適用されていることがわかります。
FortiGate 管理画面 画面イメージ
ログ&レポート ›› 転送トラフィック
送信元 宛先 サービス 結果 ポリシーID 10.0.200.100 172.16.1.4 PING ✔ 3.30 kB / 3.30 kB1 To_Azure_VPN (3)
図20 転送トラフィックのログ(実際の画面ではなく、表示のポイントを示したイメージです)
うまくいかないとき
状態 よくある原因 確認すること
トンネルがアップしない 共有キー、IKE のバージョン、フェーズ1・2の暗号の組み合わせが両側で合っていない Azure の接続と FortiGate の IPsec 設定を見比べる。FortiGate では diagnose vpn ike 系のデバッグで交渉の失敗理由を見る トンネルがアップしない リモートゲートウェイやローカルネットワークゲートウェイの IP アドレスの誤り FortiGate のリモートゲートウェイが VPNGW のパブリック IP か、LOC-GW の IP が FortiGate の wan1 のアドレスかを確かめる トンネルはアップするが ping が通らない FortiGate のルート・ポリシーがない、NAT が有効、LOC-GW のアドレス空間に 10.0.200.0/24 がない スタティックルートとポリシー、LOC-GW のアドレス空間を確かめる FortiGate のログでは許可されているのに応答がない 仮想マシンの OS のファイアウォールが ICMP を拒否している Windows ファイアウォールで ICMPv4 のエコー要求が許可されているかを確かめる
まとめ Azure 側で5種類のリソースを作り、FortiGate 側で IPsec、ルート、ポリシーを設定して、オンプレミスの端末から Azure の仮想マシンへ IPsec 経由で通信できることを確認しました。設定した項目をまとめます。
場所 設定 今回の値
Azure リソースグループ fortigate_ipsec_test(西日本) Azure 仮想ネットワーク・サブネット IPSec-TEST 172.16.0.0/16、IPSec-Subnet 172.16.1.0/24、GatewaySubnet 172.16.255.0/24 Azure 仮想マシン VM-1(172.16.1.4) Azure 仮想ネットワークゲートウェイ VPNGW(VPN、ルートベース、VpnGw1) Azure ローカルネットワークゲートウェイ LOC-GW(IP は FortiGate の wan1、アドレス空間 10.0.200.0/24) Azure 接続 Fortigate-VPN(サイト対サイト、共有キー、IKEv2) FortiGate IPsec トンネル Azure-VPN(wan1、IKEv2、フェーズ1・2 は AES256-SHA1 ほか) FortiGate スタティックルート 172.16.1.0/24 → Azure-VPN FortiGate ポリシー To_Azure_VPN(lan → Azure-VPN、NAT 無効)
現在の状況
この記事は FortiOS 7.0.3 で検証しました。FortiOS 7.0 系はすでにサポートが終了しています。新しいバージョンや現在の Azure portal では、画面の項目名や配置が変わっています。
この構成を2本のトンネルにして SD-WAN で振り分ける手順は、【Fortigate】IPSec + SD-WAN機能の動作確認 で紹介しています。
関連記事:サイト間IPSec設定(PPPoE網間接続)と動作確認 /【Fortigate】IPSec + SD-WAN機能の動作確認 Fortigate 設定まとめ から参照できます。
コメント