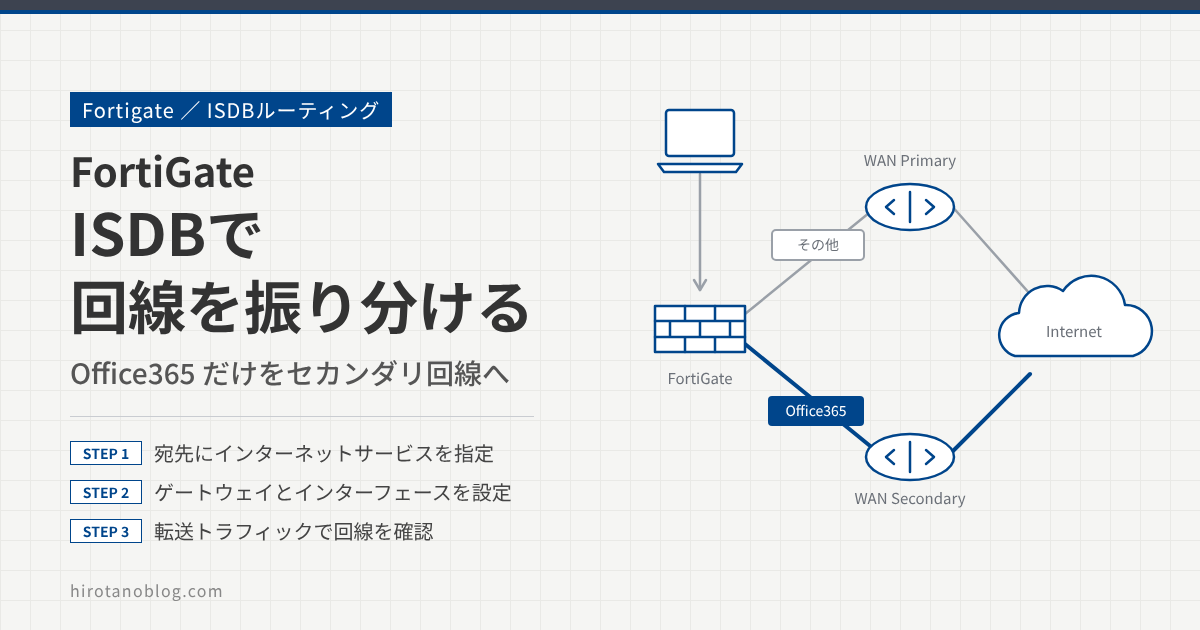
FortiGate には、ISDB(Internet Service Database)と呼ばれるデータベースがあります。クラウドサービスなどのインターネットサービスごとに、IP アドレスの範囲やポート番号などをまとめたもので、FortiGuard から定期的に更新されます。
この ISDB のインターネットサービスは、スタティックルートの宛先に指定できます。これを使うと、特定のクラウドサービスの通信だけを、特定の回線に流せます。この記事では、通常の通信はプライマリ回線を使い、Office365 の通信だけをセカンダリ回線に流す設定を確認します。検証時の FortiOS は 6.4.2 です。
- インターネットサービス(ISDB)を宛先にしたスタティックルートの設定
- 転送トラフィックのログで、使われた回線を確認する方法
- ISDB ルーティングの注意点と使いどころ
検証の構成
FortiGate の port3 を WAN Primary(ゲートウェイ 10.0.2.1)、port1 を WAN Secondary(ゲートウェイ 10.0.0.1)につなぎます。LAN 側(port2)の端末 10.0.1.10 の通信のうち、Microsoft-Office365 だけを Secondary に流し、それ以外は Primary を通します。
この構成は、次の記事の ECMP(等コストのデフォルトルートを2本使う構成)を前提にしています。先に読んでおくと流れがつかみやすくなります。
>> 参考記事:【Fortigate】WAN回線分散(ECMP)FortiOS6.4.2
ECMP の負荷分散の方式を送信元 IP アドレスに戻し、端末 10.0.1.10 の通信がすべてプライマリ回線を通っていることを、先に確認しておきます。ログ&レポート ›› 転送トラフィック を見ると、Microsoft 関連の通信もポリシー ID が WAN-Primary になっています。
この記事の画面は、実際の画面ではなく、検証時の画面から設定する項目(見るポイント)を抜き出して描いたイメージです。バージョンによって、項目の並びや表記は変わります。
| 送信元 | 宛先 | アプリケーション名 | 結果 | ポリシーID |
|---|---|---|---|---|
| 10.0.1.10 | login.microsoft.co… | Microsoft.Authentication | ✓ | 1WAN-Primary (5) |
| 10.0.1.10 | (伏せています) | Microsoft.Office.365.Portal | ✓ | WAN-Primary (5) |
| 10.0.1.10 | (伏せています) | Microsoft.Outlook.Office.365 | ✓ | WAN-Primary (5) |
ISDB を使って WAN 回線を振り分けることは、SD-WAN 機能でもできます。次の記事もあわせて参考にしてください。
>> 参考記事:【Fortigate】SD-WAN機能(WAN回線分散)の動作確認
ISDB ルーティングの設定
宛先にインターネットサービスを選ぶ
ネットワーク ›› スタティックルート を開き、新規作成 をクリックします。宛先 で インターネットサービス を選び、検索欄に「Microsoft」と入力すると、名前に Microsoft を含むインターネットサービスが表示されます。今回は Microsoft-Office365 を選びます。
| ダイナミックゲートウェイ | OFF |
| 1宛先 | ○ サブネット◉ インターネットサービス |
| 2(インターネットサービス) | Microsoft-Office365 検索:Microsoft インターネットサービス(22)Microsoft-Azure Microsoft-DNS Microsoft-Dynamics Microsoft-FTP Microsoft-ICMP Microsoft-Inbound_Email Microsoft-Intune Microsoft-LDAP Microsoft-Microsoft.Update Microsoft-NetBIOS.Name.Service ⋮ |
インターフェースとゲートウェイを設定する
インターフェース で WAN-Secondary (port1) を選びます。ゲートウェイアドレス は 指定 を選び、セカンダリ回線のネクストホップである 10.0.0.1 を入力します。設定できたら OK をクリックします。
| ダイナミックゲートウェイ | OFF |
| 宛先 | ○ サブネット◉ インターネットサービス Microsoft-Office365 |
| 1ゲートウェイアドレス | ○ ダイナミック◉ 指定10.0.0.1 |
| 2インターフェース | WAN-Secondary (port1) |
| コメント | |
| ステータス | ◉ 有効化済み○ 無効化済み |
インターフェースの一覧には、WAN-Secondary (port1)、LAN (port2)、WAN-Primary (port3) などが表示されます。セカンダリ回線のインターフェースを選んでください。
OK をクリックすると、スタティックルートの一覧に次のように追加されます。
| 宛先 | ゲートウェイ IP | インターフェース | ステータス |
|---|---|---|---|
| ⊟ IPv4(1) | |||
| 1Microsoft-Office365 | 10.0.0.1 | WAN-Secondary (port1) | 有効化済み |
インターネットサービスを宛先にしたスタティックルートは、通常のルーティングテーブル(get router info routing-table all)には表示されません。ポリシールートのように扱われ、CLI では diagnose firewall proute list で確認できます。
動作確認
転送トラフィックで回線を確認する
端末から Office365 のポータルサイト(login.microsoftonline.com)にアクセスし、ログ&レポート ›› 転送トラフィック を確認します。
| 送信元 | 宛先 | アプリケーション名 | 結果 | ポリシーID |
|---|---|---|---|---|
| 10.0.1.10 | (伏せています) | Microsoft.Outlook.Office.365 | ✓ | WAN-Primary (5) |
| 10.0.1.10 | login.microsoft.com | Microsoft.Authentication | ✓ | 1WAN-Secondary (2) |
| 10.0.1.10 | (伏せています) | Microsoft.Office.365.Portal | ✓ | WAN-Secondary (2) |
| 10.0.1.10 | (伏せています) | Microsoft.Office.365.Portal | ✓ | WAN-Secondary (2) |
| 10.0.1.10 | login.microsoft.com | Microsoft.Authentication | ✓ | WAN-Secondary (2) |
| 10.0.1.10 | (伏せています) | HTTPS.BROWSER | ✓ | WAN-Primary (5) |
| No. | 表示 | 意味 |
|---|---|---|
| 1 | WAN-Secondary (2) | ポータルサイトと認証の通信が、セカンダリ回線のポリシーで通っています。設定前(図2)は WAN-Primary (5) でした。 |
ポータルサイトと認証の通信がセカンダリ回線を通っていることがわかります。一方で、Outlook など、プライマリ回線のままの Microsoft の通信もあります。
注意点と使いどころ
今回は Microsoft-Office365 だけにスタティックルートを設定したので、このインターネットサービスに含まれない Microsoft の通信は、これまでどおりプライマリ回線を通ります。ほかの Microsoft の通信もセカンダリ回線に流したい場合は、該当するインターネットサービスごとにスタティックルートを追加します。
この機能を使うと、たとえば拠点で、特定のインターネットサービスだけをセンターを経由させずに、拠点の回線から直接インターネットに出す(ローカルブレークアウト)構成にできます。
まとめ
| 項目 | 設定・確認 |
|---|---|
| 宛先 | インターネットサービス で Microsoft-Office365 を選ぶ |
| ゲートウェイ | 指定 で、セカンダリ回線のネクストホップ 10.0.0.1 |
| インターフェース | WAN-Secondary (port1) |
| 確認 | 転送トラフィックのログで、ポリシー ID が WAN-Secondary になっていること |
| 注意 | 選んだインターネットサービスに含まれない通信は、これまでの経路のまま |
コメント