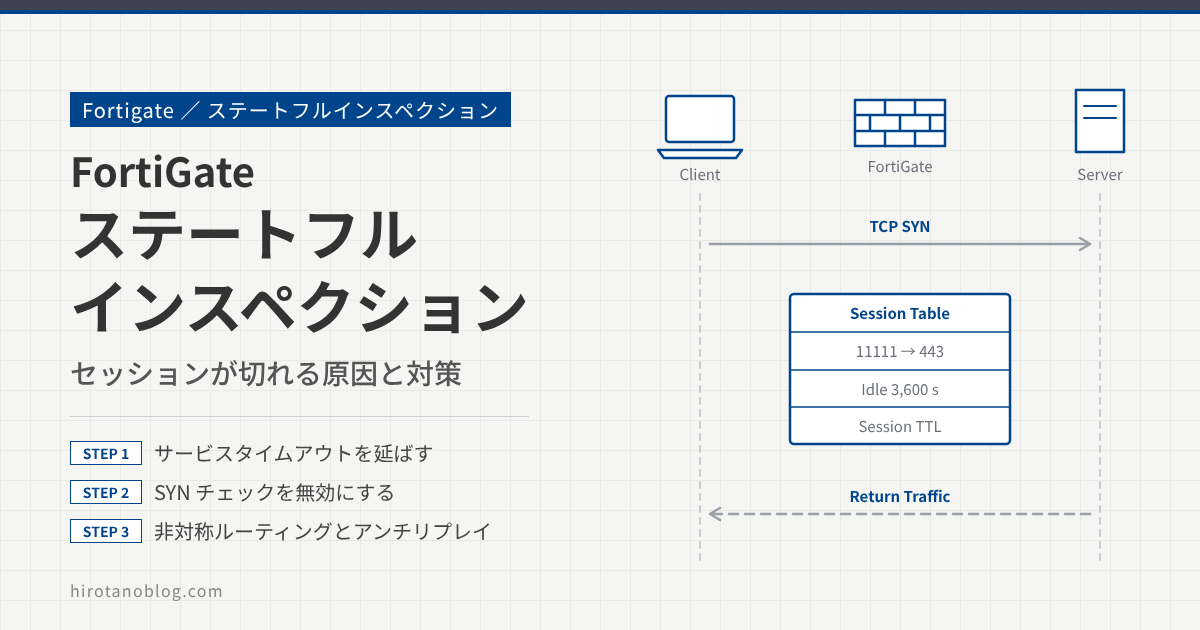
FortiGate をはじめとする一般的なファイアウォールは、ステートフルインスペクションという方式で、パケットを通すかどうかを判断しています。この方式はセキュリティを高める一方で、アプリケーションの通信の仕方によっては、ポリシーで許可しているのに通信が切れる原因にもなります。
この記事では、ステートフルインスペクションのしくみと、それが原因で通信エラーになる場面、その対策としてのチューニング(サービスタイムアウト、SYN チェックの無効化、非対称ルーティング、アンチリプレイ)を確認します。検証時の FortiOS は 6.4.3 です。
- ステートフルインスペクションとセッションテーブルのしくみ
- セッションが追加・消去されるタイミングと、既定のタイムアウト値
- セッションのタイムアウトで通信が切れる理由と、3つの対策
- TCP シーケンスチェック(アンチリプレイ)で通信が破棄されるときの設定
ステートフルインスペクションの概要
ステートフルインスペクションでは、ファイアウォールが通信をセッションとして管理し、その状態をセッションテーブルに記録します。戻りのパケットは、セッションテーブルに一致するかどうかで通すかを判断するので、戻りの通信のために逆向きのポリシーを作る必要はありません。
例として、端末からインターネットへの通信だけをファイアウォールポリシーで許可している環境で、端末がインターネット上のサーバに HTTPS(TCP 443)でアクセスする流れを図にします。
端末からサーバへの HTTPS の通信を受け取ると、FortiGate はそれをセッションテーブルに記録します。サーバからの戻りの通信は、送信元と宛先が入れ替わった形でセッションテーブルに一致するので、許可されます。
セッションテーブルの更新
セッションの追加
通信がセッションテーブルに記録される大前提は、その通信がファイアウォールポリシーで許可されていることです。そのうえで、TCP の場合は、接続の開始を示す SYN フラグのパケットを受け取ったときにセッションが作られます。
セッションの消去
セッションテーブルは限られたメモリに保持されるので、不要になったセッションは消去します。TCP の場合は、FIN フラグによる終了処理が終わると、セッションが終わったと判断してセッションテーブルから消去します。
- TCP の終了は、両方向がそれぞれ FIN を送って相手が ACK を返す4回のやり取りが基本です。図3 のように、FIN を受け取った側が ACK と自分の FIN を1つのパケット(FIN/ACK)で返すと、3回になります。
- FortiGate では、終了処理のあとの TIME-WAIT の時間を
config system globalのtcp-timewait-timerで決めています(既定は 1 秒)。
TCP の終了処理が確認できない場合は、一定の時間通信がない(アイドル)と、セッションを自動で消去します。FortiGate の既定のセッションタイムアウト値は次のとおりです。セッションができたあと、この時間通信がないと、セッションテーブルから消去されます。
| プロトコル | 既定のタイムアウト |
|---|---|
| TCP | 3,600 秒 |
| UDP | 180 秒 |
| ICMP | 60 秒 |
ステートフルインスペクションのこうした動きが、システムによっては通信エラーの原因になることがあります。
セッションタイムアウトで起きる問題
起こり得る事象
端末やサーバは TCP のセッションを保ったままなのに、ファイアウォールではセッションが消去されている場合に、通信エラーになることがあります。たとえば、端末やサーバが、FortiGate のセッションタイムアウト値を超えて無通信のままセッションを保つパターンです。
端末は既存のセッションの続きとして通信するので、送るパケットは SYN ではありません。そのため、FortiGate はセッションを作らず、ファイアウォールポリシーで許可している通信でも破棄されます。この問題への対策を3つ確認します。
サービスタイムアウトを変更する
通信の特性に合わせて、セッションタイムアウトの時間を延ばします。たとえば、朝に端末を立ち上げて TCP のセッションを張り、業務時間中はずっとそのセッションを使い続けるような通信なら、1日の業務時間の 8 時間(28,800 秒)に変えてみます。
サービスタイムアウトは、サービスオブジェクトごとに設定します。ここでは、Oracle 用に TCP 1521 番のカスタムサービスを作り、そのタイムアウトを変更します。ポリシー&オブジェクト ›› サービス を開き、次のカスタムサービスを作ります。
この記事の画面は、実際の画面ではなく、検証時の画面から設定する項目(見るポイント)を抜き出して描いたイメージです。バージョンによって、項目の並びや表記は変わります。
| 1名前 | Oracle-DB |
| コメント | |
| サービスリストに表示 | ON |
| カテゴリ | Uncategorized |
| プロトコルタイプ | TCP/UDP/SCTP |
| アドレス | ◉ IP範囲○ FQDN0.0.0.0 |
| 2宛先ポート | TCP 1521 – 1521 |
| 送信元ポートを指定 | OFF |
サービスタイムアウトは CLI で変更します。set session-ttl でタイムアウト値を設定し、show で確認します。
FortiGate
FortiGate # config firewall service custom
FortiGate (custom) # edit "Oracle-DB"
FortiGate (Oracle-DB) # set session-ttl 28800
FortiGate (Oracle-DB) # end

FortiGate # config firewall service custom
FortiGate (custom) # show
config firewall service custom
・
・
・
    edit "Oracle-DB"
        set tcp-portrange 1521
        set session-ttl 28800
    next
end
| 設定 | 意味 |
|---|---|
| set tcp-portrange 1521 | このサービスの宛先ポートです(図6 で設定した TCP 1521)。 |
| set session-ttl 28800 | このサービスに一致したセッションのタイムアウトを 28,800 秒(8 時間)にします。設定できる範囲は 300〜2,764,800 秒で、0 は既定値を使う意味です。 |
このサービスオブジェクトをファイアウォールポリシーで使うと、TCP 1521 番のセッションは 8 時間通信がなくても消去されなくなります。
session-ttl は、ファイアウォールポリシー(config firewall policy)にも設定できます。その場合は、そのポリシーで許可したセッションのタイムアウトになります。
SYN チェックを無効にする
タイムアウト値を決められない TCP の通信では、SYN 以外のパケットでもセッションを作るように変更できます。これで、セッションが消去されたあとでも、端末から既存のセッションの通信を続けられます。ただし、セキュリティの面からはおすすめできない設定です。
初期状態では、GUI のポリシー画面で SYN チェックを設定できません。まず、ポリシーの詳細な設定を表示するように、表示機能設定を変えます。システム ›› 表示機能設定 で ポリシーの詳細オプション を ON にし、適用 をクリックします。
| ICAP | OFF |
| Implicit Firewall ポリシー | ON |
| Local Inポリシー | OFF |
| SD-WANインターフェース | ON |
| ⋮(中略) | |
| トラフィックシェイピング | ON |
| 1ポリシーの詳細オプション | ON |
| ポリシーベース IPsec VPN | OFF |
ポリシー&オブジェクト ›› ファイアウォールポリシー で任意のポリシーを開くと、高度な設定 が追加されています。この時点では、SYN チェックの項目はまだありません。
| ⋮(中略) | |
| SSLインスペクション | certificate-inspection |
| 許可トラフィックをログ | ON ○ セキュリティイベント◉ すべてのセッション |
| 1WCCP | OFF |
| キャプティブポータルから除外 | OFF |
次に、CLI で tcp-session-without-syn を有効にします。この設定で、ポリシーごとに SYN チェックを無効にできるようになります。
FortiGate
FortiGate # config system settings
FortiGate (settings) # set tcp-session-without-syn
enable     Allow TCP session without SYN flags.
disable    Do not allow TCP session without SYN flags.
FortiGate (settings) # set tcp-session-without-syn enable
FortiGate (settings) # end
もう一度ポリシーの 高度な設定 を見ると、SYNなしのTCPセッションを許可 が増えています。これを ON にすると、このポリシーを通る通信は SYN チェックが無効になります。
| WCCP | OFF |
| キャプティブポータルから除外 | OFF |
| 1SYNなしのTCPセッションを許可 | ON ◉ すべて○ データのみ |
config system settingsのtcp-session-without-synは VDOM ごとの設定で、ポリシー側の項目を使えるようにするものです。どの通信で SYN チェックを無効にするかは、ポリシーごとに決めます。- ポリシー側の CLI は
config firewall policyのset tcp-session-without-synで、選択肢はall(すべて)、data-only(データのみ)、disableです。
非対称ルーティングを有効にする
対策 1 と対策 2 は、セッションが消去されたあと、端末から既存のセッションを続ける場合に効く対策です。サーバ側から既存のセッションを続けようとした場合は、その向きの通信を許可するポリシーがないので、ファイアウォールポリシーで破棄されます。
このような破棄は、非対称ルーティング(asymroute)を有効にすると避けられます。非対称ルーティングを有効にすると、TCP で SYN ではなく、セッションテーブルにもないパケットは、ファイアウォールポリシーのチェックをせずに、ルーティングテーブルに従って転送されます。この通信にはセキュリティの検査が行われないので、セキュリティの面からはおすすめできない設定です。
FortiGate
FortiGate # config system settings
FortiGate (settings) # set asymroute enable
FortiGate (settings) # end
asymrouteは VDOM 全体に効く設定です。特定の通信だけを対象にすることはできません。- UDP は、非対称ルーティングを有効にしてもセッションテーブルとポリシーでチェックされます。影響を受けるのは TCP と ICMP です。
TCP シーケンス問題(アンチリプレイ)
FortiGate は初期状態で TCP シーケンスチェックを行い、想定の範囲から外れたシーケンス番号のパケットを受け取ると破棄します。不正なパケットや重複したパケットを止めるための動きですが、アプリケーションの通信の仕方によっては、正しい通信のシーケンスが不正とみなされ、破棄されることがまれにあります。
この場合、アンチリプレイ(anti-replay)を無効にすると(既定は strict)、事象が解消することがあります。これもセキュリティの面からはおすすめできない設定です。
FortiGate
FortiGate # config system global
FortiGate (global) # set anti-replay
disable    Disable anti-replay check.
loose      Loose anti-replay check.
strict     Strict anti-replay check.
FortiGate (global) # set anti-replay disable
FortiGate (global) # end
| 設定値 | 動き |
|---|---|
| strict(既定) | loose のチェックに加えて、新しいセッションごとに、SYN パケットのシーケンス番号が正しく計算された値から始まっているかも確かめます。 |
| loose | シーケンスのチェックと ICMP のチェックを行います。たとえば、SYN・FIN・RST が同じパケットに立っているものは破棄します。 |
| disable | アンチリプレイのチェックをしません。 |
config system global の anti-replay は装置全体の設定です。影響を特定の通信に限りたい場合は、ファイアウォールポリシーごとに set anti-replay disable を設定する方法もあります。ポリシーの設定は全体の設定より優先されます。
うまくいかないとき
ファイアウォールポリシーでは許可しているのに、通信が切れる、つながらないといった事象が起きたときは、次の観点で確認してみてください。
| 状態 | よくある原因 | 確認すること・対策 |
|---|---|---|
| 長く無通信だったあとに通信が切れる | FortiGate のセッションがタイムアウトで消えている | 無通信の時間がタイムアウト値(TCP は既定で 3,600 秒)を超えていないか。対策 1(サービスタイムアウト)を検討する。 |
| 端末から再送しても通らない | SYN ではないパケットなのでセッションが作られない | 対策 2(SYN チェックの無効化)を、対象のポリシーだけに設定する。 |
| サーバ側から送った通信だけが通らない | 逆向きを許可するポリシーがない | 対策 3(非対称ルーティング)は VDOM 全体に効くので、影響を確かめてから使う。 |
| 通信中にパケットが破棄される | TCP シーケンスチェック(アンチリプレイ) | ポリシー単位の set anti-replay disable で、対象の通信だけ無効にできないか検討する。 |
まとめ
| 対策 | 設定する場所 | 効く範囲 |
|---|---|---|
| サービスタイムアウト | config firewall service custom の set session-ttl | そのサービスを使うポリシーの通信 |
| SYN チェックの無効化 | config system settings の set tcp-session-without-syn enable と、ポリシーの「SYNなしのTCPセッションを許可」 | 設定したポリシーの通信 |
| 非対称ルーティング | config system settings の set asymroute enable | VDOM 全体(TCP・ICMP) |
| アンチリプレイの無効化 | config system global の set anti-replay disable | 装置全体(ポリシー単位の設定もあり) |
まずはタイムアウト値を通信に合わせる対策 1 を検討し、SYN チェックの無効化や非対称ルーティング、アンチリプレイの無効化は、効く範囲をできるだけ絞って使うのがおすすめです。
コメント