読む前にこの記事のポイントを音声で確認できます。この音声は本記事をもとにAIツール(NotebookLM)で自動生成したもので、発音や言い回しが不自然な箇所や、内容の誤りが含まれる可能性があります。理解の補助としてご利用ください。
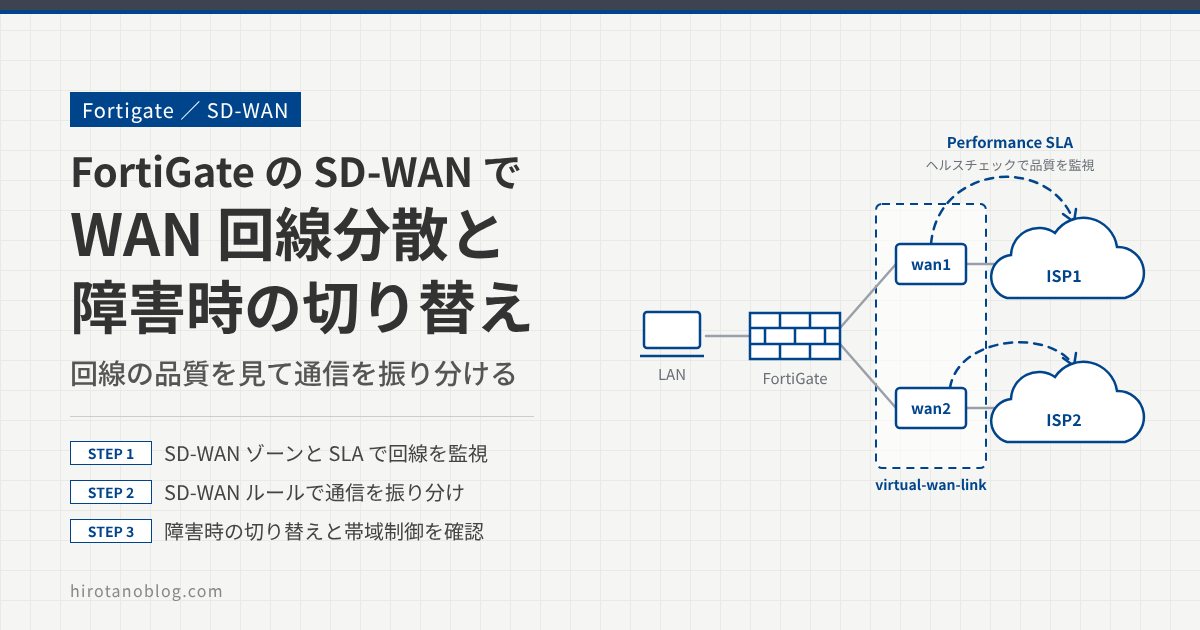
企業でクラウドサービスの利用が増えるなか、WAN 回線を効率よく使うために SD-WAN の需要が高まっています。FortiGate にも SD-WAN 機能があり、複数の WAN 回線に通信を振り分けたり、回線の品質を見て経路を選んだりできます。この記事では、その設定と動作を確認します。
インターネットへの接続を ISP1 と ISP2 の2回線に収容し、Microsoft 宛ての通信は品質の良い回線へ、それ以外は2回線に分散させます。あわせて、回線障害のときに切り替わることと、SD-WAN と組み合わせた帯域制御も確認します。
- 2本の WAN 回線を SD-WAN ゾーンにまとめ、パフォーマンス SLA(ヘルスチェック)で監視する
- SD-WAN ルールで Microsoft 宛てを品質の良い回線へ送り、それ以外を暗黙のルールで分散する
- 回線障害での切り替わりと、トラフィックシェーピングによる帯域制御を確認する
WAN 回線の最適化には、特定のクラウドサービスだけを拠点から直接インターネットへ出すインターネットブレークアウトも有効です。FortiGate での方法は ISDBルーティング(インターネットブレークアウト)FortiOS6.4.2 も参考にしてください。
検証構成
FortiGate の wan1(port3)を ISP1、wan2(port4)を ISP2 につなぎます。LAN(port2)の端末 10.0.200.100 から、インターネットへアクセスします。
SD-WAN では、wan1 と wan2 を1つの論理インタフェース(SD-WAN ゾーン virtual-wan-link)にまとめます。通信は SD-WAN ルールで判定され、どの回線から出すかが決まります。この記事で作る判定の流れは次のとおりです。
| 部品 | 役割 |
|---|---|
| SD-WAN ゾーン・メンバー | WAN 回線(インタフェース)をまとめた論理インタフェース。ルートやポリシーではこのゾーンを指定する |
| パフォーマンス SLA | 回線ごとのヘルスチェック。パケットロス、レイテンシ、ジッターを測り、回線の生死を判断する |
| SD-WAN ルール | どの通信を、どの考え方(戦略)で、どの回線へ送るかを決める |
| 暗黙のルール | どの SD-WAN ルールにも一致しない通信の振り分け方(負荷分散のアルゴリズム) |
SD-WAN の設定
WAN 回線の設定
WAN 回線として、ISP1 向けの wan1 と ISP2 向けの wan2 を使います。どちらも DHCP で IP アドレスとデフォルトゲートウェイを取得しています。
この記事の画面は、実際の画面ではなく、検証時の画面から設定する項目(見るポイント)を抜き出して描いたイメージです。バージョンによって、項目の並びや表記は変わります。
| 項目 | wan1 (port3) | wan2 (port4) |
|---|---|---|
| 1アドレッシングモード | DHCP | DHCP |
| ステータス | 接続済み | 接続済み |
| 取得したIP/ネットマスク | 10.0.10.117/255.255.255.0 | 10.0.20.243/255.255.255.0 |
| 取得したDNS | 10.0.0.2 | 10.0.0.2 |
| 2デフォルトゲートウェイ | 10.0.10.1 | 10.0.20.1 |
| サーバからデフォルトゲートウェイを取得 | オン | オン |
| ディスタンス | 5 | 5 |
| No. | 表示 | 意味 |
|---|---|---|
| 1 | アドレッシングモード | DHCP。緑のアイコンの「接続済み」は、DHCP でアドレスを取得できていることを表す |
| 2 | デフォルトゲートウェイ | DHCP で取得したゲートウェイ。wan1 は ISP1 の 10.0.10.1、wan2 は ISP2 の 10.0.20.1 |
SD-WAN ゾーンにメンバーを登録する
SD-WAN ゾーンに wan1 と wan2 を SD-WAN メンバーとして登録すると、2つの回線をまとめた論理的な SD-WAN インタフェースができます。ネットワーク ›› SD-WAN の SD-WANゾーン タブで 新規作成 ›› SD-WANメンバー をクリックします。
| 1インターフェース | wan1 (port3) |
| 2SD-WANゾーン | virtual-wan-link |
| 3ゲートウエイ | ◉ ダイナミック○ 指定 10.0.10.1 |
| コスト | 0 |
| ステータス | ◉ 有効化済み○ 無効化済み |
| No. | 項目 | 設定内容 |
|---|---|---|
| 1 | インターフェース | wan1 (port3)。wan2 (port4) も同じように登録する |
| 2 | SD-WANゾーン | virtual-wan-link |
| 3 | ゲートウエイ | ダイナミック。DHCP で取得したゲートウェイ(wan1 は 10.0.10.1、wan2 は 10.0.20.1)が使われる。ゲートウェイを固定する場合は「指定」を選んで入力する |
登録すると、virtual-wan-link の下に wan1 と wan2 が並びます。
| インターフェース | ゲートウエイ |
|---|---|
| ⊟ virtual-wan-link | |
| └ wan1 (port3) | 10.0.10.1 |
| └ wan2 (port4) | 10.0.20.1 |
スタティックルートを作る
ネットワーク ›› スタティックルート で 新規作成 をクリックし、SD-WAN の論理インタフェース virtual-wan-link を出力先にしたデフォルトルートを作ります。個々の回線ではなくゾーンを指定することで、どの回線から出すかを SD-WAN ルールに任せられます。
| 自動ゲートウェイ検索 | ○ オフ |
| 1宛先 | ◉ サブネット○ インターネットサービス 0.0.0.0/0.0.0.0 |
| 2インターフェース | virtual-wan-link |
| ステータス | ◉ 有効化済み○ 無効化済み |
パフォーマンス SLA(ヘルスチェック)を設定する
SD-WAN ゾーンに登録した WAN 回線が正常に使えるかを確かめるヘルスチェックを設定します。ネットワーク ›› SD-WAN の パフォーマンスSLA タブを開くと、よく使う宛先向けのヘルスチェックがあらかじめ用意されています。初期状態では、どれも参加インタフェースがないので動いていません。
| 名前 | サーバ検知 | パケットロス | レイテンシ | ジッター |
|---|---|---|---|---|
| Default_AWS | http://aws.amazon.com/ | |||
| Default_DNS | 208.91.112.53 208.91.112.52 (システムDNS) | |||
| Default_FortiGuard | http://fortiguard.com/ | |||
| Default_Gmail | gmail.com | |||
| Default_Google Search | http://www.google.com/ | |||
| 1Default_Office_365 | http://www.office.com/ |
今回は、いちばん下の Default_Office_365 を使います。クリックして編集画面を開き、参加インタフェースに wan1 と wan2 を追加します。
| 名前 | Default_Office_365 |
| プローブモード | ◉ アクティブ○ パッシブ○ 優先パッシブ |
| プロトコル | ○ Ping◉ HTTP○ DNS |
| サーバ | www.office.com |
| 1参加インターフェース | ○ すべてのSD-WANメンバー◉ 指定 wan1 (port3)、wan2 (port4) |
少し待つと、ヘルスチェックの結果が表示されます。
| 名前 / サーバ検知 | パケットロス | レイテンシ | ジッター |
|---|---|---|---|
| Default_Office_365 http://www.office.com/ |
wan1 (port3): 0.00% wan2 (port4): 0.00% |
1wan1 (port3): 6.03ms wan2 (port4): 6.47ms |
wan1 (port3): 0.55ms wan2 (port4): 0.78ms |
緑のアイコンは、その回線でヘルスチェックが成功していることを表します。回線ごとのパケットロス、レイテンシ、ジッターが表示されます。
独自のヘルスチェックを追加する
用意されたものを使わずに、ヘルスチェックを自分で追加することもできます。ここでは、Google の 8.8.8.8 へ ping を送るヘルスチェックを追加します。ネットワーク ›› SD-WAN の パフォーマンスSLA タブで 新規作成 をクリックします。
| 1名前 | ping_google |
| 2プローブモード | ◉ アクティブ○ パッシブ○ 優先パッシブ |
| 3プロトコル | ◉ Ping○ HTTP○ DNS |
| 4サーバ | 8.8.8.8 |
| 5参加インターフェース | ○ すべてのSD-WANメンバー◉ 指定 wan1 (port3)、wan2 (port4) |
| 6レイテンシしきい値 | ☑ 5 ms |
| ジッターしきい値 | ☑ 5 ms |
| パケットロスしきい値 | ☑ 0 % |
| 7チェック間隔 | 500 ms |
| 非アクティブまでの失敗回数 | 5 |
| リンク回復までの回数 | 5 check(s) |
| No. | 項目 | 設定内容 |
|---|---|---|
| 1 | 名前 | 任意。今回は ping_google |
| 2 | プローブモード | アクティブ。FortiGate がヘルスチェックのパケットを送る。パッシブは自分では送らず、実際に流れている通信から回線の状態を測る |
| 3 | プロトコル | Ping |
| 4 | サーバ | ヘルスチェックの宛先。8.8.8.8 |
| 5 | 参加インターフェース | 指定を選び、wan1 と wan2 を選ぶ。今回はメンバーがこの2つだけなので、「すべてのSD-WANメンバー」でもかまわない |
| 6 | SLAターゲット | 回線が満たすべき品質の基準(レイテンシ、ジッター、パケットロスのしきい値)。最小コスト(SLA) や帯域幅の最大化(SLA) の戦略で使う。回線の生死を見るだけなら設定しなくてよい |
| 7 | リンクステータス | ヘルスチェックの送信間隔。既定は 500ms ごとで、5回続けて失敗すると回線を非アクティブと判断し、5回成功すると回復と判断する |
OK をクリックすると、ヘルスチェックの結果が表示されます。
| 名前 | サーバ検知 | パケットロス | レイテンシ | ジッター |
|---|---|---|---|---|
| ping_google | 8.8.8.8 | wan1 (port3): 0.00% wan2 (port4): 0.00% |
wan1 (port3): 2.23ms wan2 (port4): 2.23ms |
wan1 (port3): 0.04ms wan2 (port4): 0.06ms |
SD-WAN ルールを作る
どこからどこへの通信を、どの回線にどう振り分けるかを SD-WAN ルールで決めます。ここでは、すべての送信元から Microsoft 関連のサービスへの通信を、パフォーマンスの良い回線へ送るルールを作ります。ネットワーク ›› SD-WAN の SD-WANルール タブで 新規作成 をクリックします。
| 1名前 | sd-wan-rule1 |
| 2送信元アドレス | all |
| ユーザグループ |
| アドレス | |
| 3インターネットサービス | Microsoft-Azure Microsoft-DNS Microsoft-Dynamics Microsoft-FTP ⋮ Microsoft-Office365 ⋮ Microsoft-Skype_Teams ⋮ Microsoft-WNS Microsoft で検索した 25 件をすべて登録 |
| 4戦略 | ○ マニュアル ◉ ベストクオリティ ○ 最小コスト(SLA) ○ 帯域幅の最大化(SLA) |
| 5優先するインターフェース | wan1 (port3)、wan2 (port4) |
| Zone preference | |
| 6計測されたSLA | Default_Office_365 |
| クオリティ基準 | レイテンシ |
| 順方向DSCP・逆方向DSCP | ○ オフ |
| ステータス | ◉ 有効○ 無効 |
| No. | 項目 | 設定内容 |
|---|---|---|
| 1 | 名前 | 任意。今回は sd-wan-rule1 |
| 2 | 送信元アドレス | all |
| 3 | インターネットサービス | 「Microsoft」で検索し、出てきたものをすべて登録する。インターネットサービスは、サービスごとの宛先 IP アドレスなどを FortiGuard がまとめたデータベース |
| 4 | 戦略 | ベストクオリティ(既定)。計測したパフォーマンスが最も良いインタフェースを選ぶ |
| 5 | 優先するインターフェース | wan1 と wan2 |
| 6 | 計測されたSLA・クオリティ基準 | Default_Office_365 の結果を使い、レイテンシで比べる |
発信インターフェースの戦略は、次の4つから選べます。
| 戦略 | 回線の選び方 |
|---|---|
| マニュアル | 発信インタフェースを手動で決める |
| ベストクオリティ | 計測したパフォーマンス(今回はレイテンシ)が最も良いインタフェースを選ぶ |
| 最小コスト(SLA) | SLA ターゲットを満たすインタフェースを選ぶ。満たすものが複数あれば、コストが最も低いものを選ぶ |
| 帯域幅の最大化(SLA) | SLA ターゲットを満たすインタフェースの間で負荷分散する |
OK をクリックすると、ルールの一覧に登録されます。メンバー欄の ✔ は、いま選ばれているインタフェースを表します。この画面では wan2 に付いていますが、レイテンシは常に計測し直されるので、選ばれるインタフェースは変わります。
| ID | 名前 | 送信元 | 宛先 | 基準 | メンバー |
|---|---|---|---|---|---|
| 1 | sd-wan-rule1 | all | Microsoft-Azure Microsoft-DNS Microsoft-Dynamics Microsoft-FTP +21 | レイテンシ | wan1 (port3) 1wan2 (port4) ✔ |
暗黙のルールを設定する
作った SD-WAN ルールのどれにも一致しない通信には、一覧のいちばん下にある暗黙のルール sd-wan が適用されます。暗黙のルールをクリックすると、負荷分散のアルゴリズムを選べます。
| ID | 名前 | 送信元 | 宛先 | 基準 | メンバー |
|---|---|---|---|---|---|
| 1 | sd-wan-rule1 | all | Microsoft-Azure ほか | レイテンシ | wan1 (port3) wan2 (port4) |
| (暗黙) | 1sd-wan | all | all | 送信元-宛先IP | any |
| 2ロードバランスアルゴリズム | ○ 送信元IP○ セッション○ スピルオーバー◉ 送信元-宛先IP○ 通信量 |
| アルゴリズム | 振り分け方 |
|---|---|
| 送信元IP(既定) | 送信元 IP アドレスのハッシュで回線を決める。同じ送信元の通信は同じ回線を使う |
| セッション | 回線ごとのウェイトの割合で、セッション数を振り分ける(今回の画面ではウェイトは wan1・wan2 とも 1) |
| スピルオーバー | 1本目の回線を使い、指定したしきい値(kbps)を超えたら次の回線を使う |
| 送信元-宛先IP | 送信元と宛先の IP アドレスの組み合わせのハッシュで回線を決める |
| 通信量 | 回線ごとのウェイトの割合で、通信量を振り分ける |
既定の送信元IP では、送信元が1台だけだとすべての通信が同じ回線に乗ります。今回は端末1台から分散の様子を見たいので、送信元-宛先IP を選びました。
ファイアウォールポリシーを作る
発信インタフェースに virtual-wan-link を指定して、SD-WAN インタフェースから出るポリシーを作ります。
| 名前 | sd-wan |
| 着信インターフェース | lan (port2) |
| 1発信インターフェース | virtual-wan-link |
| 送信元・宛先 | all all |
| スケジュール・サービス | always ALL |
| アクション | ◉ 許可○ 拒否 |
| インスペクションモード | ◉ フローベース○ プロキシベース |
今回は検証のためにアプリケーションを識別したいので、SSL インスペクション(certificate-inspection)とアプリケーションコントロールを有効にし、トラフィックログもすべて取るようにしました。作成後のポリシー一覧は次のとおりです。
| 名前 | From | To | 送信元 / 宛先 / サービス | アクション | NAT | セキュリティ プロファイル | ログ |
|---|---|---|---|---|---|---|---|
| sd-wan | lan (port2) | virtual-wan-link | all / all / ALL | ✔ 許可 | 有効化済み | APP default SSL certificate-inspection | すべて |
インターネットへ出る通信なので、NAT は有効です。端末のアドレスは、出ていく回線(wan1 または wan2)のアドレスに変換されます。
回線分散の確認
端末から Microsoft のサイトなど複数のサイトへ接続し、ログ&レポート ›› 転送トラフィック でトラフィックログを確認します(表示する列は変更しています)。
| 宛先 | 宛先 インターフェース | SD-WAN インターネットサービス | アプリケーション名 | SD-WAN ルール | SD-WAN クオリティ |
|---|---|---|---|---|---|
| 35.213.89.114 | wan2 (port4) | HTTPS.BROWSER | |||
| 104.77.216.121 | wan2 (port4) | HTTPS.BROWSER | |||
| 1104.77.216.121 | wan2 (port4) | HTTPS.BROWSER | |||
| 103.43.90.117 | wan1 (port3) | HTTPS.BROWSER | |||
| 20.190.141.35 | wan1 (port3) | Microsoft-Azure | Microsoft.Authentication | sd-wan-rule1 | Seq_num(1 port3), alive, latency: 6.021, selected |
| ⋮ (中略) | |||||
| 240.115.247.6 | wan1 (port3) | Microsoft-Azure | HTTPS.BROWSER | sd-wan-rule1 | Seq_num(1 port3), alive, latency: 6.021, selected |
| 40.115.247.6 | wan1 (port3) | Microsoft-Azure | HTTPS.BROWSER | sd-wan-rule1 | Seq_num(1 port3), alive, latency: 6.021, selected |
| No. | 表示 | 意味 |
|---|---|---|
| 1 | Microsoft 以外への通信 | SD-WAN ルール欄が空で、暗黙のルールが適用されている。宛先インタフェースが wan1 と wan2 に分かれている |
| 2 | Microsoft への通信 | sd-wan-rule1 が適用されている。SD-WAN クオリティの欄から、レイテンシ(6.021)を計測して port3(wan1)が選ばれた(selected)ことがわかる |
回線障害
ISP1(wan1 側)に障害を起こし、ISP2(wan2 側)へ経路が切り替わることを確認します。回線に障害が起きるとヘルスチェックが失敗し、その回線は振り分けの対象から外れます。
障害の発生
まず、端末から ping 8.8.8.8 を打ち続け、トラフィックログで wan1 から送られていることを確認しておきます。
| 宛先 | 宛先インターフェース | アプリケーション名 |
|---|---|---|
| 8.8.8.8 | 1wan1 (port3) | Ping |
では、wan1 側の回線をダウンさせます。
端末の ping は、一時的に途切れたあと復旧します。
⋮8.8.8.8 からの応答: バイト数 =32 時間 =2ms TTL=1038.8.8.8 からの応答: バイト数 =32 時間 =2ms TTL=1031要求がタイムアウトしました。要求がタイムアウトしました。要求がタイムアウトしました。8.8.8.8 からの応答: バイト数 =32 時間 =3ms TTL=1038.8.8.8 からの応答: バイト数 =32 時間 =2ms TTL=103⋮
タイムアウトは3回で、その後は応答が戻っています。Windows の ping は1回あたり既定で4秒まで応答を待つので、途切れていたのはおよそ十数秒です。
ネットワーク ›› SD-WAN の パフォーマンスSLA タブでヘルスチェックの状態を見ると、wan1 がダウンしています。
| 名前 / サーバ検知 | パケットロス | レイテンシ | ジッター |
|---|---|---|---|
| Default_Office_365 http://www.office.com/ |
1wan1 (port3): wan2 (port4): 0.00% |
wan1 (port3): wan2 (port4): 6.33ms |
wan1 (port3): wan2 (port4): 0.54ms |
赤のアイコンは、wan1 でヘルスチェックが失敗していることを表します。トラフィックログでも、宛先インタフェースが wan2 に変わっています。
| 宛先 | 宛先インターフェース | アプリケーション名 |
|---|---|---|
| 8.8.8.8 | 1wan2 (port4) | Ping |
障害からの復旧
wan1 の回線を復旧させます。ヘルスチェックを見ると、レイテンシとジッターは正常な表示に戻ります。パケットロスは、障害中に失敗した分が残っているため、まだ高い値です。
| 名前 / サーバ検知 | パケットロス | レイテンシ | ジッター |
|---|---|---|---|
| Default_Office_365 http://www.office.com/ |
1wan1 (port3): 86.00% wan2 (port4): 0.00% |
wan1 (port3): 6.61ms wan2 (port4): 6.87ms |
wan1 (port3): 0.61ms wan2 (port4): 1.52ms |
しばらくすると、wan1 のパケットロスも 0% になります。
| 名前 / サーバ検知 | パケットロス | レイテンシ | ジッター |
|---|---|---|---|
| Default_Office_365 http://www.office.com/ |
1wan1 (port3): 0.00% wan2 (port4): 0.00% |
wan1 (port3): 6.14ms wan2 (port4): 6.35ms |
wan1 (port3): 0.49ms wan2 (port4): 0.69ms |
帯域制御
SD-WAN と帯域制御を組み合わせることもよくあります。重要なアプリケーションには最低保証の帯域を設定し、優先度の低いアプリケーションには最大帯域を設定して、帯域や通信品質を確保します。
ここでは動作を見るために、実務ではありえない設定ですが、Microsoft 宛ての通信の上限を 100kbps にして、ほかのアプリケーションを守る形を試します。
トラフィックシェーパーを作る
ポリシー&オブジェクト ›› トラフィックシェーピング の トラフィックシェーパー タブで 新規作成 をクリックし、100kbps を上限にするシェーパーを作ります。
| 1タイプ | ◉ 共有○ Per IPシェイパー |
| 名前 | Max_100kbps |
| 2トラフィック優先度 | Low |
| 帯域幅の単位 | kbps |
| 最大帯域幅 | ☑ 100 kbps |
| 保証帯域幅 | ○ オフ |
| DSCP | ○ オフ |
| No. | 項目 | 設定内容 |
|---|---|---|
| 1 | タイプ・名前 | 共有(シェーパーに一致する通信全体で帯域を分け合う)。名前は任意で、今回は Max_100kbps |
| 2 | サービス品質 | トラフィック優先度 Low、帯域幅の単位 kbps、最大帯域幅 100kbps |
トラフィックシェーピングポリシーを作る
次に、Microsoft 宛ての通信を 100kbps に抑えるトラフィックシェーピングポリシーを作ります。ポリシー&オブジェクト ›› トラフィックシェーピング の トラフィックシェーピングポリシー タブで 新規作成 をクリックします。
| 1名前 | Microsoft_Max_100kbps |
| ステータス | ◉ 有効化済み○ 無効化済み |
| 2送信元 | all |
| 宛先 | Microsoft-Azure Microsoft-DNS ⋮ Microsoft-WNS SD-WAN ルールと同じ Microsoft のインターネットサービス 25 件 |
| 3発信インターフェース | virtual-wan-link |
| Apply shaper | ☑ オン |
| 共有シェイパー | ○ オフ |
| 4逆方向シェイパー | ☑ Max_100kbps |
| Per-IPシェイパー | ○ オフ |
| No. | 項目 | 設定内容 |
|---|---|---|
| 1 | 名前 | 任意。今回は Microsoft_Max_100kbps |
| 2 | 送信元・宛先 | 送信元は all、宛先は Microsoft のインターネットサービス |
| 3 | 発信インターフェース | SD-WAN インタフェースの virtual-wan-link |
| 4 | 逆方向シェイパー | Max_100kbps。戻りの方向(サーバから端末へのダウンロード)に適用される。共有シェイパーは行きの方向(アップロード)に適用される |
端末から Microsoft 関連のサイトへアクセスすると、明らかにレスポンスが落ちます。トラフィックシェーパーの画面を見ると、利用帯域幅が上限近くに抑えられ、超えた分のパケットがドロップされていることがわかります。
| 名前 | 保証帯域幅 | 最大帯域幅 | 利用帯域幅 | ドロップしたバイト数 |
|---|---|---|---|---|
| Max_100kbps | 100.00 kbps | 195.66 kbps | 2219.41 kB |
| No. | 表示 | 意味 |
|---|---|---|
| 1 | 利用帯域幅 95.66 kbps | 上限の 100kbps 近くまで使われている |
| 2 | ドロップしたバイト数 219.41 kB | 上限を超えて捨てられたデータ量 |
うまくいかないとき
| 状態 | よくある原因 | 確認すること |
|---|---|---|
| パフォーマンス SLA に結果が出ない | 参加インターフェースが選ばれていない | パフォーマンス SLA の編集画面で、wan1・wan2 が参加しているかを見る |
| Microsoft 宛てに SD-WAN ルールが適用されない | 宛先のインターネットサービスに一致していない、ルールが無効 | トラフィックログの「SD-WANルール」「SD-WANインターネットサービス」の列を見る |
| 端末1台からだと片方の回線しか使われない | 暗黙のルールが送信元IP のハッシュになっている | 暗黙のルールのアルゴリズムを確かめる(送信元IP では同じ送信元は同じ回線になる) |
| 回線障害のとき切り替わらない | その回線を監視するヘルスチェックがない | パフォーマンス SLA で障害回線が赤(ダウン)になっているかを見る |
| シェーパーが効かない | シェーピングポリシーの条件や発信インタフェースが合っていない、逆方向と順方向の取り違え | トラフィックシェーパーの画面で利用帯域幅とドロップ数が増えているかを見る |
まとめ
2本の WAN 回線を SD-WAN ゾーンにまとめ、Microsoft 宛てはレイテンシの良い回線へ、それ以外は2回線へ分散できることを確認しました。wan1 に障害が起きると wan2 に切り替わり、トラフィックシェーピングで特定の通信の帯域も抑えられました。設定した項目をまとめます。
| 設定 | 今回の値 |
|---|---|
| WAN 回線 | wan1 (port3)・wan2 (port4)、どちらも DHCP |
| SD-WAN ゾーン・メンバー | virtual-wan-link に wan1・wan2(ゲートウェイはダイナミック) |
| スタティックルート | 0.0.0.0/0 → virtual-wan-link |
| パフォーマンス SLA | Default_Office_365(HTTP、www.office.com)、ping_google(Ping、8.8.8.8) |
| SD-WAN ルール | sd-wan-rule1:送信元 all、宛先 Microsoft のインターネットサービス、ベストクオリティ(レイテンシ、Default_Office_365) |
| 暗黙のルール | 送信元-宛先IP |
| ファイアウォールポリシー | sd-wan:lan → virtual-wan-link、NAT 有効 |
| 帯域制御 | シェーパー Max_100kbps(共有、Low、最大 100kbps)、シェーピングポリシー Microsoft_Max_100kbps(逆方向シェイパー) |
この記事は FortiOS 7.0.1 で検証しました。FortiOS 7.0 系はすでにサポートが終了しています。新しいバージョンでは、画面の項目名や配置、SD-WAN の設定の一部が変わっています。
IPsec トンネルを SD-WAN のメンバーにして、パフォーマンス SLA を使った SD-WAN ルールを適用する手順は、【Fortigate】IPSec + SD-WAN機能の動作確認 で紹介しています。
コメント