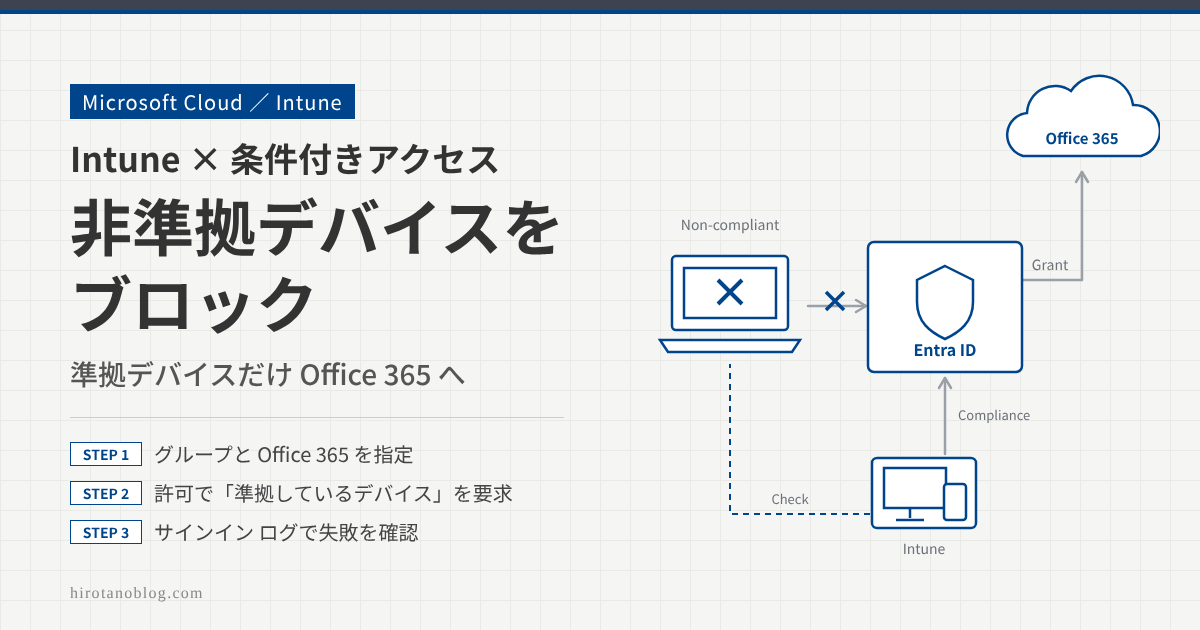
条件付きアクセスは、ユーザーやデバイスなどの条件をもとに、クラウド アプリやリソースへのアクセスを制御するしくみです。たとえば、Intune でデバイスが「非準拠」と判定されたら、特定のクラウド アプリには接続させない、という制御ができます。
Microsoft Intune は、コンプライアンス ポリシーでデバイスの状態をチェックし、その結果(準拠/非準拠)を Entra ID に連携します。この記事では、非準拠のデバイスから Office 365 のアプリへの接続を制限する条件付きアクセスのポリシーを作成し、動作とサインイン ログを確認します。
- Intune のコンプライアンス状態を、条件付きアクセスで使うしくみ
- 「デバイスは準拠しているとしてマーク済みである必要があります」を使ったポリシーの作成手順
- 非準拠のデバイスからアクセスしたときの画面と、サインイン ログの確認方法
コンプライアンス状態と条件付きアクセス
Intune に登録したデバイスは Entra ID にも登録され、Intune が判定したコンプライアンス状態が Entra ID に連携されます。条件付きアクセスの許可の設定で「デバイスは準拠しているとしてマーク済みである必要があります」を選ぶと、サインインの時点でこの状態を見て、アクセスを許可するかブロックするかを決めます。
コンプライアンス ポリシーの設定(Intune)
Intune のコンプライアンス ポリシーは、次の記事の設定を使います。
>> 参考記事:【Intune】コンプライアンスポリシーの設定と動作確認(Windows)
Windows デバイスに、ファイアウォールが有効であることを求めるコンプライアンス ポリシーを割り当てています。デバイスでファイアウォールを無効にすると、コンプライアンス状態は非準拠になります。
Intune のテナント全体の設定「コンプライアンス ポリシーが割り当てられていないデバイスをマークする」は、既定で「準拠」です。この既定のままだと、コンプライアンス ポリシーが割り当てられていないデバイスは準拠として扱われ、条件付きアクセスを通ってしまいます。条件付きアクセスと組み合わせるときは、この設定を「非準拠」にすることが推奨されています。設定場所は エンドポイント セキュリティ ›› デバイス コンプライアンス ›› コンプライアンス ポリシーの設定 です。
条件付きアクセスの設定(Entra ID)
条件付きアクセスは、Microsoft Entra 管理センター(https://entra.microsoft.com/)と Microsoft Intune 管理センター(https://intune.microsoft.com/)のどちらでも設定できます。この記事では Microsoft Entra 管理センターで設定します。
保護 ›› 条件付きアクセス を開き、「新しいポリシーを作成する」をクリックします。ポリシーの作成画面は、適用するユーザーとリソース(割り当て)と、アクセス制御に分かれています。
この記事の画面は、実際の画面ではなく、検証時の画面から設定する項目(見るポイント)を抜き出して描いたイメージです。バージョンによって、項目の並びや表記は変わります。
| 1名前 | コンプライアンス アクセス制御 |
| 2ユーザー | ComplianceDemoGroup |
| 3ターゲット リソース | Office 365 |
| 条件 | 0 個の条件が選択されました |
| 4許可 | デバイスは準拠しているとしてマーク済みである必要があります |
| セッション | 0 個のコントロールが選択されました |
| 5ポリシーの有効化 | ○ レポート専用◉ オン○ オフ |
| No. | 項目 | 設定内容 |
|---|---|---|
| 1 | 名前 | 任意。今回は「コンプライアンス アクセス制御」(STEP 1) |
| 2 | ユーザー | テスト用のユーザーをメンバーに含むグループ ComplianceDemoGroup(STEP 2) |
| 3 | ターゲット リソース | Office 365(STEP 3) |
| 4 | 許可 | アクセス権の付与:デバイスは準拠しているとしてマーク済みである必要があります(STEP 4) |
| 5 | ポリシーの有効化 | オン(STEP 5) |
名前を付ける
任意の名前を入力します。今回は「コンプライアンス アクセス制御」とします。
ユーザーを設定する
ポリシーを適用するユーザーかグループを指定します。運用では「すべてのユーザー」を対象にして、一部のアカウントを対象外にすることが多いですが、今回は検証のため、テスト用のユーザー(伏せています)がメンバーになっているグループ ComplianceDemoGroup を指定します。
「ユーザー」のリンクをクリックすると、「対象」と「対象外」のタブが表示されます。「対象」で「ユーザーとグループの選択」を選び、「ユーザーとグループ」にチェックを入れます。「選択」の下のリンクから ComplianceDemoGroup にチェックを入れ、「選択」をクリックします。
すべてのユーザーを対象にするときは、設定の誤りで管理者がサインインできなくなるのを防ぐため、緊急アクセス用のアカウントを対象外にしておくことが推奨されています。Microsoft Entra Connect などの同期用のアカウントも対象外にします。
ターゲット リソースを設定する
「ターゲット リソース」のリンクをクリックし、「対象」で「アプリを選択」を選びます。「選択」の下のリンクから「Office 365」を選び、「選択」をクリックします。Office 365 を選ぶと、Exchange Online や SharePoint Online、Microsoft Teams など、Office 365 のアプリがまとめて対象になります。
アクセス制御(許可)を設定する
「許可」の下のリンクをクリックします。「許可」の画面では、アクセスをブロックするか、条件を付けてアクセスを許可するかを選びます。今回は準拠しているデバイスにだけ接続を許可するので、「アクセス権の付与」を選び、「デバイスは準拠しているとしてマーク済みである必要があります」にチェックを入れて「選択」をクリックします。
| 1アクセスのブロック/許可 | ○ アクセスのブロック◉ アクセス権の付与 |
| 多要素認証を要求する | ☐ |
| 認証強度が必要 | ☐ |
| 2デバイスは準拠しているとしてマーク済みである必要があります | ☑ |
| (警告) | ▲ 自分自身をロックアウトしないでください。デバイスが準拠していることをご確認ください。 |
| Microsoft Entra ハイブリッド参加済みデバイスが必要 | ☐ |
| 承認されたクライアント アプリが必要です | ☐ |
| アプリの保護ポリシーが必要 | ☐ |
| No. | 項目 | 設定内容 |
|---|---|---|
| 1 | アクセス権の付与 | 条件を満たしたらアクセスを許可する |
| 2 | デバイスは準拠しているとしてマーク済みである必要があります | チェックを入れる。Intune で準拠と判定されたデバイスからのときだけアクセスを許可する。チェックを入れると、ロックアウトに注意するよう警告(オレンジ)が表示される |
| 3 | 選択 | 許可の設定を確定する |
このポリシーをすべてのユーザー、すべてのリソースに適用すると、Intune に登録していない管理者も含めてアクセスできなくなります。運用で対象を広げるときは、緊急アクセス用のアカウントを対象外にし、まず「レポート専用」で影響を確認してから「オン」にします。なお、この許可の設定は Intune へのデバイスの登録自体はブロックしません。
ポリシーを有効にして作成する
「ポリシーの有効化」は「レポート専用」「オン」「オフ」から選べます。今回はすぐに動作を確かめるため「オン」を選び、「作成」をクリックします。条件付きアクセスの画面で「ポリシー」をクリックすると、ポリシーの一覧に「コンプライアンス アクセス制御」が状態「オン」で表示されます。
| ポリシー名 | 状態 |
|---|---|
| 1コンプライアンス アクセス制御 | オン |
| No. | 表示 | 意味 |
|---|---|---|
| 1 | コンプライアンス アクセス制御:オン | 作成したポリシーが有効になっている |
現在の Microsoft Learn の手順では、条件付きアクセスのポリシーは Entra ID ›› 条件付きアクセス ›› ポリシー の道筋で案内されています。
動作確認
検証用のデバイス Win11-1 は、ファイアウォールを無効にしています。Microsoft Intune 管理センターで Win11-1 のコンプライアンス状態を見ると、「準拠していない」になっています。
| デバイス名 | 管理者 | 所有権 | コンプライアンス |
|---|---|---|---|
| Win11-1 | Intune | 企業 | 1 準拠していない |
| No. | 表示 | 意味 |
|---|---|---|
| 1 | コンプライアンス:準拠していない(赤) | ファイアウォールが無効なので、コンプライアンス ポリシーに準拠していない |
Win11-1 から、Microsoft Edge で Microsoft 365 のホーム(https://www.office.com/?auth=2)にアクセスします。サインインの途中で、デバイスが組織のコンプライアンス要件に準拠している必要がある、という画面が表示され、先に進めなくなりました。
| アカウント | (伏せています) |
| 1メッセージ | このデバイスは、組織のコンプライアンス要件を満たしていません。組織のデバイス管理ポータルに移動して、このデバイスが非準拠とマークされている理由を確認してください。 |
| メッセージ(続き) | 上記の職場または学校アカウントを使用して Microsoft Edge にサインインする必要があります。 |
「コンプライアンスの確認」をクリックしてサインインすると、Win11-1 がアクセスできない理由と、準拠するために必要な設定が表示されました。
| 3状態 | ⓘ このデバイスは会社のリソースにアクセスできません |
| アクセス権の再取得 | このデバイスが 既定のディレクトリ のリソースにアクセスできるようにするには、このデバイスにいくつかの変更を加える必要があります。 |
| 4必要な設定 | デバイスでは、ファイアウォールが有効にされている必要があります。 |
| No. | 表示 | 意味 |
|---|---|---|
| 1 | コンプライアンス要件を満たしていない | 条件付きアクセスで、準拠しているデバイスが必要なのに、Win11-1 が非準拠だった |
| 2 | コンプライアンスの確認 | 非準拠の理由と、直し方を確認する画面に進む |
| 3 | 会社のリソースにアクセスできません(赤) | デバイスが非準拠のため、組織のリソースへのアクセスがブロックされている |
| 4 | ファイアウォールが有効にされている必要があります | コンプライアンス ポリシーで求めている設定。ファイアウォールを有効にして「状態の確認」で再チェックすると、準拠に戻せる |
サインイン ログの確認
条件付きアクセスでサインインできなかったログは、Microsoft Entra 管理センターと Microsoft Intune 管理センターのどちらでも確認できます。ここでは Microsoft Entra 管理センターで、条件付きアクセスの画面の 監視 ›› サインイン ログ を開きます。先ほどのアクセスで制限されたのは、アプリケーション OfficeHome のサインインです。
| 許可された時刻 | 要求 ID | ユーザー | アプリケーション | 状態 |
|---|---|---|---|---|
| 2024/2/11 22:04:… | (伏せています) | (伏せています) | Microsoft Intune … | 成功 |
| 12024/2/11 22:00:… | (伏せています) | (伏せています) | OfficeHome | 失敗 |
| 2024/2/11 21:58:… | (伏せています) | (伏せています) | Office 365 ShareP… | 失敗 |
| ポリシー名 | 制御の許可 | セッション制御 | 結果 |
|---|---|---|---|
| 2コンプライアンス アクセス制御 | 準拠しているデバイスが必要です | 失敗 |
| No. | 表示 | 意味 |
|---|---|---|
| 1 | OfficeHome:失敗 | Microsoft 365 のホームへのサインインが失敗した。行をクリックすると詳細が開く |
| 2 | コンプライアンス アクセス制御:失敗 | ポリシーが適用され、求められた条件(準拠しているデバイス)を満たせなかった |
詳細の「条件付きアクセス」タブを開くと、ポリシー「コンプライアンス アクセス制御」の制御の許可が「準拠しているデバイスが必要です」、結果が「失敗」になっており、コンプライアンスの条件でサインインが失敗したことが確認できます。
うまくいかないとき
| 状態 | よくある原因 | 確認すること |
|---|---|---|
| 非準拠のはずがアクセスできる | ポリシーの割り当てに一致していない、コンプライアンス ポリシーが割り当てられていない | サインイン ログの「条件付きアクセス」タブの結果(「適用されていません」なら割り当てを見直す)。「コンプライアンス ポリシーが割り当てられていないデバイスをマークする」の設定 |
| 準拠のデバイスでもブロックされる | ブラウザーがデバイスの情報を渡していない | Edge のプロファイルに職場アカウントでサインインしているか。Chrome は拡張機能か CloudAPAuthEnabled ポリシーが必要。InPrivate では失敗する |
| 準拠に直したのにブロックされる | コンプライアンス状態の再評価がまだ | 「状態の確認」やデバイスの同期で再チェックし、Intune 管理センターで準拠に変わったか |
まとめ
| 項目 | 今回の設定・結果 |
|---|---|
| コンプライアンス ポリシー | ファイアウォールが有効であること(Windows) |
| 名前 | コンプライアンス アクセス制御 |
| ユーザー | グループ ComplianceDemoGroup |
| ターゲット リソース | Office 365 |
| アクセス制御(許可) | アクセス権の付与:デバイスは準拠しているとしてマーク済みである必要があります |
| ポリシーの有効化 | オン(本番ではレポート専用で確認してから) |
| Win11-1(非準拠) | サインインがブロックされ、ログの結果は「失敗」 |
コメント