この記事は、次の記事の続きです。SSL インスペクション(deep-inspection)で、一部のサイトを検査の対象から外す設定を行います。検証時の FortiOS は 6.2.4 です。
>> 参考記事:【Fortigate】SSLインスペクション(deep-inspection)設定と動作確認 FortiOS6.2.4
- SSL インスペクションの対象からサイトを除外する理由
- custom-deep-inspection プロファイルでの除外設定(著名な Web サイト、Web カテゴリ、アドレス)
- サーバ証明書と Web フィルタのログでの確認
SSL インスペクションの除外が必要な理由
SSL インスペクションは、SSL/TLS の暗号化を解いてデータの中身を検査できるため、脅威を防ぐセキュリティ対策として大きな効果があります。一方で、次のような課題もあります。
| 課題 | 内容 |
|---|---|
| パフォーマンス | SSL インスペクションは負荷の高い処理です。すべての通信に deep-inspection をかけると、性能に影響が出ることがあります。 |
| 機密情報の保護 | クレジットカードの番号などは、SSL/TLS の暗号化で通信経路での漏えいを防いでいますが、経路の途中でいったん復号されていることに利用者は気づけません。場合によっては、事前の告知も検討が必要です。また、個人の趣味・嗜好や健康に関する情報も復号されてしまいます。 |
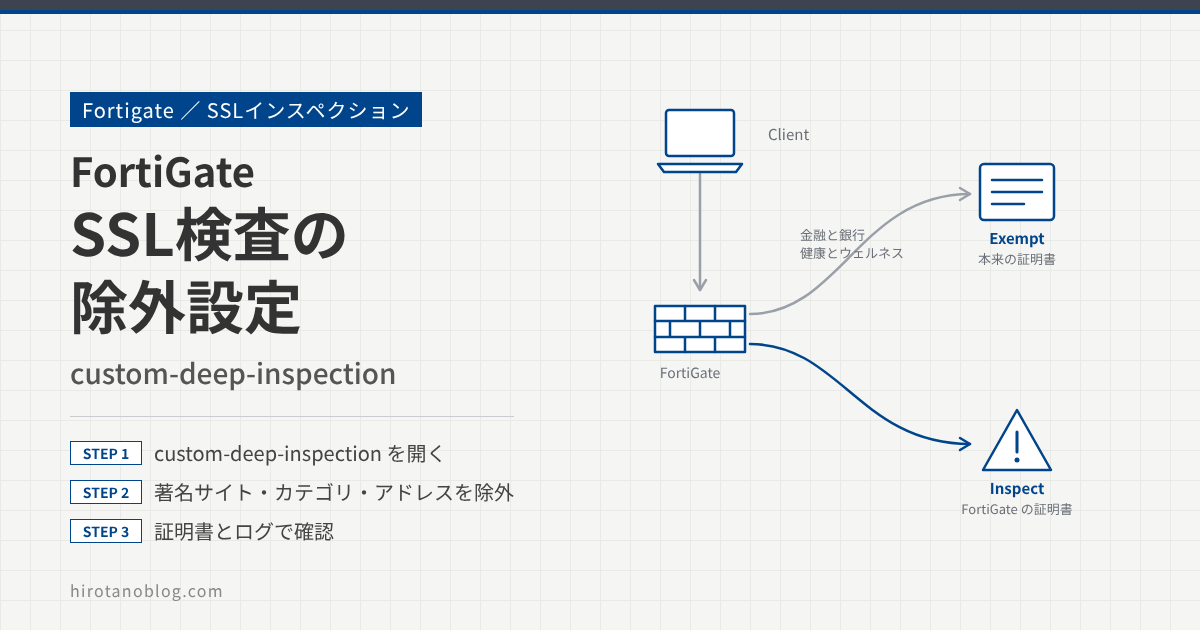
そこで、一部のサイトについては、SSL インスペクションの対象から外すことができます。除外したサイトの通信は復号されず、端末には本来のサーバ証明書がそのまま届きます。
除外の設定
custom-deep-inspection を開く
セキュリティプロファイル ›› SSL/SSHインスペクション を開き、custom-deep-inspection をダブルクリックします。あらかじめ用意されているプロファイルのうち、certificate-inspection、deep-inspection、no-inspection は読み取り専用で、custom-deep-inspection は設定を変えられるプロファイルです。
この記事の画面は、実際の画面ではなく、検証時の画面から設定する項目(見るポイント)を抜き出して描いたイメージです。バージョンによって、項目の並びや表記は変わります。
| 名前 | リードオンリー |
|---|---|
| certificate-inspection | はい |
| 1custom-deep-inspection | |
| deep-inspection | はい |
| no-inspection | はい |
除外する対象を設定する
SSLインスペクションから除外 のセクションで、除外の設定をします。
| 1著名なWebサイト | ON |
| 2Webカテゴリ | 金融と銀行 健康とウェルネス |
| 3アドレス | adobe / Adobe Login / android / apple / appstore / auth.gfx.ms / autoupdate.opera.com / citrix / dropbox.com / eease / firefox update server / fortinet / google-drive / google-play / google-play2 / google-play3 / googleapis.com / Gotomeeting / icloud / itunes / live.com / microsoft / skype / softwareupdate.vmware.com / swscan.apple.com / update.microsoft.com / verisign / Windows update 2 |
| 4SSL除外のログを記録する | ON |
| No. | 項目 | 設定内容 |
|---|---|---|
| 1 | 著名なWebサイト | 有効にします。FortiGuard が信頼している一般的な Web サイトの一覧(許可リスト)に当たる通信を、検査の対象から外します。 |
| 2 | Webカテゴリ | FortiGuard のカテゴリで除外します。プライバシーへの配慮として、金融と銀行 と 健康とウェルネス が最初から登録されています。追加や削除もできます。 |
| 3 | アドレス | 除外するアドレスのリストです。追加や削除ができます。 |
| 4 | SSL除外のログを記録する | 有効にします。除外した通信のログが残ります。 |
設定したら、OK をクリックします。
ポリシーの SSL インスペクションを変える
内部から外部へのポリシーで、SSLインスペクション を custom-deep-inspection に変えます。
| アンチウイルス / Webフィルタ / DNSフィルタ | OFF |
| アプリケーションコントロール | ON default |
| IPS / ファイルフィルタ | OFF |
| 1SSLインスペクション | custom-deep-inspection certificate-inspectioncustom-deep-inspectiondeep-inspection |
動作確認
除外したサイトの証明書を確認する
端末から Google にアクセスすると、検査の対象外として扱われます。サーバ証明書を見ると、本来の認証局(GTS CA 1O1)が発行した証明書がそのまま届いています。
証明書のパス:Google Trust Services – GlobalSign Root CA-R2 → GTS CA 1O1 → *.google.co.jp
Certificate status:This certificate is OK.
証明書のパス:FGT(伏せています) → www.hirotanoblog.com
Certificate status:This certificate is OK.
金融と銀行のカテゴリにある PayPal のサイトも、SSL インスペクションの対象外になります。アドレスバーに PayPal の組織名(PayPal, Inc. [US])が表示されていて、本来の証明書で接続していることがわかります。
一方、このブログ(https://www.hirotanoblog.com)にアクセスすると、SSL インスペクションの対象として扱われ、FortiGate が発行したサーバ証明書で接続しています(図5 の右)。
除外のログを確認する
SSL除外のログを記録する を有効にしたので、除外した通信のログは ログ&レポート ›› Webフィルタ で確認できます。Google や PayPal へのアクセスが passthrough(通過)になっています。
| 日付/時刻 | 送信元 | アクション | URL |
|---|---|---|---|
| 2020/10/03 17:36:41 | 10.0.1.10 | 1passthrough | https://t.paypal.com/ |
| 2020/10/03 17:36:40 | 10.0.1.10 | passthrough | https://www.paypalobjects.com/ |
| 2020/10/03 17:36:40 | 10.0.1.10 | passthrough | https://www.paypal.com/ |
| 2020/10/03 17:36:30 | 10.0.1.10 | passthrough | https://play.google.com/ |
| 2020/10/03 17:36:29 | 10.0.1.10 | passthrough | https://id.google.co.jp/ |
| ⋮(一部の行だけを示しています) | |||
まとめ
| 設定・確認 | 内容 |
|---|---|
| プロファイル | 編集できる custom-deep-inspection を使う |
| 除外の方法 | 著名なWebサイト、Webカテゴリ(金融と銀行、健康とウェルネス)、アドレス |
| ポリシー | SSL インスペクションを custom-deep-inspection に変更 |
| 確認 | 除外したサイトは本来の証明書、検査したサイトは FortiGate の証明書。除外のログは Webフィルタのログに passthrough |
コメント