読む前にこの記事のポイントを音声で確認できます。この音声は本記事をもとにAIツール(NotebookLM)で自動生成したもので、発音や言い回しが不自然な箇所や、内容の誤りが含まれる可能性があります。理解の補助としてご利用ください。
WSUS(Windows Server Update Services)は、Microsoft Update が提供する Windows の更新プログラムを社内のサーバに取り込み、配布を管理する Windows Server の役割です。各コンピューターがインターネット上の Windows Update に直接取りに行く代わりに、WSUS サーバから更新プログラムを受け取ります。
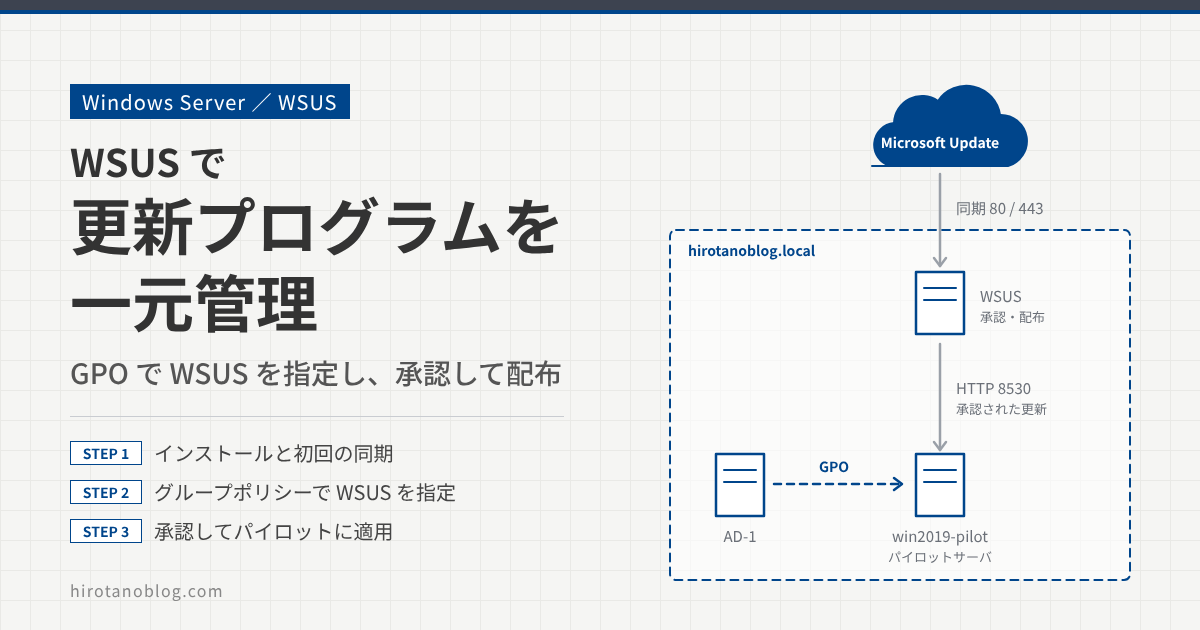
管理者は、どの更新プログラムをどのコンピューターのグループに配るかを承認で決められます。まず一部のコンピューターで試し、問題がなければ全体に広げる、という段階的な適用ができます。この記事では、ドメイン hirotanoblog.local に WSUS サーバを構築し、パイロットサーバ(win2019-pilot)に更新プログラムを適用するところまでを確認します。
- WSUS の役割のインストールと、設定ウィザードでの初期設定・初回同期
- クライアントを WSUS に向けるグループポリシー(2つの設定)
- コンピューターの登録と、コンピューターグループへの割り当て
- 更新プログラムの承認と、クライアントでのダウンロード・インストール
この記事の検証は Windows Server 2019 で行っています。WSUS はマイクロソフトによって非推奨(新しい機能の開発を終了)とされました。既存の機能は引き続き使え、製品のライフサイクルに沿ってセキュリティ更新と品質更新も提供されます。
また、WSUS が使う Windows 内部データベース(WID)も、Windows Server 2025 の時点で非推奨とされ、将来のリリースで削除される予定です。これから新しく構築する場合は、こうした状況も踏まえて検討してください。
検証構成
ドメイン hirotanoblog.local に、Active Directory の AD-1、WSUS サーバ(ホスト名 WSUS)、パイロットサーバ(ホスト名 win2019-pilot)を置いています。いずれも Windows Server 2019 です。
| 通信 | ポート | 内容 |
|---|---|---|
| WSUS → Microsoft Update | 80/443 | 更新プログラムの情報と本体を同期する |
| パイロットサーバ → WSUS | 8530(HTTP) | 更新プログラムの確認とダウンロード、状態のレポート。HTTPS の既定は 8531 |
| AD-1 → パイロットサーバ | ― | グループポリシー(WSUS-GPO)で、参照する WSUS サーバと自動更新の動作を配る |
WSUS のインストール
役割と機能の追加ウィザードで WSUS を追加する
WSUS サーバで、サーバー マネージャー ›› 管理 ›› 役割と機能の追加 を開きます。ウィザードの各画面では、次のように選んで進めます。
| 画面 | 操作 |
|---|---|
| 開始する前に | 「次へ」 |
| インストールの種類 | 「役割ベースまたは機能ベースのインストール」を選び「次へ」 |
| サーバーの選択 | サーバー プールから WSUS.hirotanoblog.local(Microsoft Windows Server 2019 Standard Evaluation)を選び「次へ」 |
| サーバーの役割 | 「Windows Server Update Services」にチェック。必要な機能の追加を求められたら「機能の追加」をクリックし、「次へ」 |
| 機能 | 「次へ」 |
| WSUS | 注意事項を確認して「次へ」 |
| 役割サービス | 「WID Connectivity」と「WSUS Services」にチェックが入っていることを確認(図2) |
| コンテンツ | 更新プログラムの保存先を指定(図2) |
| Web サーバーの役割 (IIS)・役割サービス | 「次へ」 |
| 確認 | 「インストール」 |
この記事の画面は、実際の画面ではなく、検証時の画面から設定する項目(見るポイント)を抜き出して描いたイメージです。バージョンによって、項目の並びや表記は変わります。
| 1WID Connectivity | ☑ |
| WSUS Services | ☑ |
| SQL Server Connectivity | ☐ |
| 2次の場所に更新プログラムを保存します | ☑ C:\WSUS |
| No. | 項目 | 設定内容 |
|---|---|---|
| 1 | 役割サービス | WSUS のデータベースに Windows 内部データベース(WID)を使います。SQL Server を使う場合は「SQL Server Connectivity」を選びます |
| 2 | コンテンツの場所 | 更新プログラムを WSUS サーバのローカルに保存します。画面の説明では、NTFS でフォーマットされ、6 GB 以上の空き領域があるドライブが必要です。本番では、システムドライブではなく D や E などのデータ用ドライブを指定するのがおすすめです |
インストール後のタスクを実行する
インストールが終わると、結果の画面に「続行する前に、追加の構成を行う必要があります」と表示されます。「インストール後のタスクを起動する」をクリックし、しばらく待って「構成が正常に完了しました」と表示されたら「閉じる」をクリックします。
| 機能のインストール | 構成が必要です。WSUS.hirotanoblog.local でインストールが正常に完了しました。 |
| 1Windows Server Update Services | インストール後のタスクを起動する |
| (タスクの実行後) | 構成が正常に完了しました |
| インストールされた項目 | WSUS Services、WID Connectivity、.NET Framework 4.7 Features、Web サーバー (IIS) など |
| No. | 表示 | 意味 |
|---|---|---|
| 1 | インストール後のタスクを起動する | データベースやコンテンツの場所など、WSUS の初期構成を行います。完了すると「構成が正常に完了しました」に変わります |
| 2 | 閉じる | ウィザードを閉じます |
WSUS の基本設定
設定ウィザードで同期の対象を決める
WSUS サーバで サーバー マネージャー ›› ツール ›› Windows Server Update Services を開くと、設定ウィザードが表示されます。各画面では、次のように選んで進めます。
| 画面 | 操作 |
|---|---|
| はじめに | 「次へ」 |
| Microsoft Update 品質向上プログラム | 参加は必須ではないので、「はい、Microsoft Update 品質向上プログラムに参加します」のチェックを外して「次へ」 |
| アップストリーム サーバーの選択 | 1台目の WSUS サーバなので「Microsoft Update から同期する」を選んで「次へ」 |
| プロキシ サーバーの指定 | プロキシ経由の場合に設定します。今回は直接インターネットに接続しているので、何もせず「次へ」 |
| アップストリーム サーバーに接続 | 「接続の開始」をクリック。利用できる更新の種類、製品、言語が取得されます。完了したら「次へ」 |
| 言語の選択 | 「次の言語の更新プログラムのみをダウンロードする」で「日本語」だけを選ぶ(図4) |
| 製品の選択 | 今回更新するのは Windows Server 2019 なので、「Windows Server 2019」だけを選ぶ(図4) |
| 分類の選択 | 「セキュリティ問題の修正プログラム」「重要な更新」「定義更新プログラム」の3つを選ぶ(図4) |
| 同期スケジュールの設定 | テストなので「手動で同期する」を選ぶ(図4) |
| 終了 | すぐに同期したいので「初期同期を開始します」にチェックを入れて「次へ」 |
| 次に実行する作業 | 「完了」 |
| 1言語の選択 | ○ すべての言語◉ 次の言語の更新プログラムのみをダウンロードする ☑ 日本語 |
| 2製品の選択 | ☑ Windows Server 2019 ☐ Windows Server 2019 and later, Servicing Drivers ☐ Windows Server 2016 など |
| 3分類の選択 | ☑ セキュリティ問題の修正プログラム ☑ 重要な更新 ☑ 定義更新プログラム ☐ Feature Packs ☐ Service Packs ☐ Upgrades ☐ ドライバ ☐ 更新 など |
| 4同期スケジュールの設定 | ◉ 手動で同期する○ 自動で同期する |
| No. | 項目 | 設定内容 |
|---|---|---|
| 1 | 言語 | WSUS サーバにダウンロードする更新プログラムの言語です。絞るとディスク容量を節約できますが、クライアントが使う言語はすべて選びます |
| 2 | 製品 | 更新プログラムを同期する製品です。管理するコンピューターの OS やアプリケーションを選びます |
| 3 | 分類 | 同期する更新プログラムの種類です。今回は3つを選んだ状態で進めています |
| 4 | 同期スケジュール | 今回は手動です。自動にすると毎日指定した時刻に同期します(開始は最大 30 分遅れることがあります)。本番では、業務への影響を考えて夜間などに自動同期するのがおすすめです |
初回の同期が終わったことを確認する
ウィザードを閉じると WSUS の管理コンソールが開き、ダッシュボードの「同期の状態」で同期が始まっていることがわかります。しばらくすると同期が終わり、状態が「アイドル」になります。
| 1状態(同期の開始直後) | 同期中: 0% |
| 2状態(同期の完了後) | アイドル |
| 前回の同期 | 2023/01/03 23:20 |
| 前回の同期の結果 | 成功 |
| 75 件のセキュリティ更新プログラムが 承認済み を待機しています。 | |
| WSUS サーバーによって、現在、更新プログラムを受信するように登録されているコンピューターはないことが表示されています。 |
| 3ポート | 8530 |
| No. | 表示 | 意味 |
|---|---|---|
| 1 | 同期中: 0% | Microsoft Update との初回同期が始まっています |
| 2 | アイドル | 同期が終わり、待機している状態です。前回の同期の結果が「成功」になっています。タスクの黄色の警告は、承認待ちの更新プログラムがあることと、まだ登録されたコンピューターがないことを示しています |
| 3 | ポート 8530 | クライアントが WSUS に接続するポートです。グループポリシーで指定する URL に使います |
同期された更新プログラムは、更新プログラム ›› すべての更新プログラム で、状態を「任意」にして「最新の情報に更新」をクリックすると一覧で確認できます。
| タイトル | 分類 |
|---|---|
| 2018-10 x64 ベース システム用 Windows Server 2019 (1809) 更新プログラム (KB4465477) | セキュリティ問題の修… |
| 2022-05 x64 ベース システム用 Windows Server 2019 の累積更新プログラム (KB5013941) | セキュリティ問題の修… |
| 2022-12 x64 ベース システム用 Windows Server 2019 の累積更新プログラム (KB5021237) | セキュリティ問題の修… |
| 2021-08 x64 ベース システム用 Windows Server 2019 サービス スタック更新プログラム (KB5005112) | セキュリティ問題の修… |
| ⋮ (中略) | |
| No. | 項目 | 設定内容 |
|---|---|---|
| 1 | 状態 | 「任意」にすると、クライアントで必要かどうかに関係なくすべて表示されます |
| 2 | 最新の情報に更新 | 条件を変えたあと、一覧を表示し直します |
グループポリシー作成
パイロットサーバ(win2019-pilot)が WSUS サーバから更新プログラムを受け取るように、Active Directory でグループポリシーを設定します。
OU を作ってパイロットサーバを入れる
Active Directory ユーザーとコンピューターで WSUS-Test という OU を作り、パイロットサーバのコンピューターオブジェクト(WIN2019-PILOT)をこの OU に移動します。あとで作る GPO をこの OU にリンクし、適用範囲をパイロットサーバだけに絞ります。
▾ hirotanoblog.local › Builtin Computers Domain Controllers › ForeignSecurityPrincipals › Managed Service Accounts Users1 ▾ WSUS-Test2 WIN2019-PILOT
GPO(WSUS-GPO)を作る
グループ ポリシーの管理で、フォレスト: hirotanoblog.local ›› ドメイン ›› hirotanoblog.local ›› グループ ポリシー オブジェクト に WSUS-GPO を新規作成します。WSUS-GPO を右クリックして「編集」を選び、グループポリシー管理エディタで コンピューターの構成 ›› ポリシー ›› 管理用テンプレート ›› Windows コンポーネント ›› Windows Update を開きます。
ここで設定するのは、「イントラネットの Microsoft 更新サービスの場所を指定する」と「自動更新を構成する」の2つです。
イントラネットの Microsoft 更新サービスの場所を指定する
クライアントが接続する WSUS サーバを指定します。「イントラネットの Microsoft 更新サービスの場所を指定する」をダブルクリックし、「有効」を選んで2つの URL を入力し、「適用」をクリックします。
| 1状態 | ○ 未構成(C)◉ 有効(E)○ 無効(D) |
| 2更新を検出するためのイントラネットの更新サービスを設定する | http://WSUS.hirotanoblog.local:8530 |
| 3イントラネット統計サーバーの設定 | http://WSUS.hirotanoblog.local:8530 |
| 代替ダウンロード サーバーの設定 | |
| ⋮ (中略) | |
| Windows Update クライアントのプロキシ動作 | 更新プログラムを検出するためにのみシステムプロキシを使用する (既定) |
| No. | 項目 | 設定内容 |
|---|---|---|
| 1 | 状態 | 「有効」にすると、クライアントは Windows Update の代わりに指定した WSUS サーバで更新プログラムを検索・ダウンロードします |
| 2 | 更新を検出するためのイントラネットの更新サービス | クライアントが更新プログラムを検出し、ダウンロードするサーバです。http:// とポート番号を含めた URL で指定します |
| 3 | イントラネット統計サーバー | クライアントが更新の状態などのレポートを送るサーバです。同じ WSUS サーバでかまいません |
今回は HTTP(8530)で接続しています。マイクロソフトは、更新プログラムの情報を守るために WSUS で TLS を使うことを推奨しています。WSUS の IIS にサーバ証明書を設定したうえで、https://WSUS.hirotanoblog.local:8531 のように HTTPS のポート(既定は 8531)を指定します。
自動更新を構成する
更新プログラムのダウンロードとインストールの動作を決めます。「自動更新を構成する」をダブルクリックし、「有効」を選んで「自動更新の構成」を指定します。
| 1状態 | ○ 未構成(C)◉ 有効(E)○ 無効(D) | |||||
| 2自動更新の構成 | 3 – 自動ダウンロードしインストールを通知
| |||||
| インストールを実行する日/時間 | 0 – 毎日 03:00(4 を選んだ場合だけ使われる) |
| オプション | 動作 |
|---|---|
| 2 – ダウンロードと自動インストールを通知 | 適用できる更新プログラムが見つかると、ダウンロードの準備ができたことをユーザーに通知します。ユーザーが Windows Update からダウンロードとインストールを行います |
| 3 – 自動ダウンロードしインストールを通知 | 既定の設定です。更新プログラムをバックグラウンドでダウンロードし、終わるとインストールの準備ができたことを通知します。インストールはユーザーが行います |
| 4 – 自動ダウンロードしインストール日時を指定 | 指定したスケジュール(指定しない場合は毎日 3:00)でインストールし、再起動が必要なら自動で再起動します |
| 5 – ローカルの管理者の設定選択を許可 | ローカルの管理者が設定を選べます。ただし自動更新の無効化はできません |
| 7 – 自動ダウンロード、インストール時に通知、再起動を通知 | Windows Server 2016 以降で使えます。ダウンロード後にインストールを通知し、インストール後に再起動を通知します |
今回は、既定の「3 – 自動ダウンロードしインストールを通知」を選びます。更新プログラムはバックグラウンドでダウンロードされ、インストールは手動で行います。
GPO を OU にリンクする
グループ ポリシーの管理で、OU WSUS-Test に WSUS-GPO をリンクします。
| リンクの順序 | GPO | 強制 | リンクの有効 |
|---|---|---|---|
| 1 | 1WSUS-GPO | いいえ | はい |
パイロットサーバにグループポリシーを適用する
win2019-pilot で gpupdate /force を実行してグループポリシーをすぐに適用し、gpresult /R で適用結果を確認します。「適用されたグループ ポリシー オブジェクト」に WSUS-GPO が表示されていれば、設定は届いています。
1C:\Users\Administrator>gpupdate /forceポリシーを最新の情報に更新しています... コンピューター ポリシーの更新が正常に完了しました。ユーザー ポリシーの更新が正常に完了しました。 2C:\Users\Administrator>gpresult /R⋮RSOP のデータ WIN2019-PILOT\Administrator - WIN2019-PILOT : ログ モード⋮OS 構成: メンバー サーバーOS バージョン: 10.0.17763⋮コンピューター設定 CN=WIN2019-PILOT,OU=WSUS-Test,DC=hirotanoblog,DC=local グループ ポリシーの適用元: AD-1.hirotanoblog.local ⋮ 適用されたグループ ポリシー オブジェクト -----------------------------------------3 WSUS-GPO Default Domain Policy
| No. | 表示 | 意味 |
|---|---|---|
| 1 | gpupdate /force | 変更の有無にかかわらず、すべてのグループポリシーを今すぐ適用し直します |
| 2 | gpresult /R | 適用されたグループポリシーの概要を表示します。コンピューターが OU=WSUS-Test にあることもわかります |
| 3 | WSUS-GPO | WSUS-GPO がコンピューターの設定として適用されています |
コンピューターの登録
パイロットサーバを WSUS に登録する
WSUS の管理コンソールで コンピューター ›› すべてのコンピューター ›› 割り当てられていないコンピューター を開き、状態を「任意」にして「最新の情報に更新」をクリックします。この時点では、パイロットサーバはまだ表示されません。
クライアントは、WSUS に初めて接続して更新を確認したときに登録されます。検証では、パイロットサーバで次の PowerShell を実行して、更新の検出を促しました。Windows Update の画面で「更新プログラムのチェック」をクリックする方法でも、クライアントから WSUS への確認が行われます。
win2019-pilot(PowerShell)
$AutoUpdates = New-Object -ComObject "Microsoft.Update.AutoUpdate"
$AutoUpdates.DetectNow()
WSUS の管理コンソールで「最新の情報に更新」をすると、パイロットサーバが「割り当てられていないコンピューター」に表示されました。
| 名前 | IP アドレス | オペレーティング システム |
|---|---|---|
| 1 win2019-pilot.hirotanoblog.local | (伏せています) | Windows Server 2019 … |
| No. | 表示 | 意味 |
|---|---|---|
| 1 | 黄色の警告 | パイロットサーバが WSUS に登録されました。黄色のアイコンは、まだインストールされていない更新プログラムがあることを示しています |
コンピューターグループを作って割り当てる
すべてのコンピューター を右クリックして「コンピューター グループの追加」を選び、名前を「パイロット」にして「追加」をクリックします。次に、登録されたコンピューターを右クリックして「メンバーシップの変更」を選び、「パイロット」にチェックを入れて「OK」をクリックします。
| 1名前(N) | パイロット |
| 2このコンピューターが所属するグループ | ☑ パイロット |
| 名前 |
|---|
| 3 win2019-pilot.hirotanoblog.local |
| No. | 項目 | 設定内容 |
|---|---|---|
| 1 | グループ名 | 任意の名前です。今回は「パイロット」にします |
| 2 | メンバーシップ | コンピューターが所属するグループを選びます。どのグループも選ばないと「割り当てられていないコンピューター」に戻ります |
| 3 | パイロット | パイロットサーバがパイロットグループに入りました |
今回のように WSUS の管理コンソールで割り当てる方法は「サーバー側のターゲット設定」で、WSUS の既定です。台数が多い場合は、「クライアント側のターゲット設定」も使えます。WSUS の オプション ›› コンピューター で、グループポリシーまたはレジストリの設定を使う方法に切り替え、GPO の「クライアント側のターゲットを有効にする」でグループ名を指定すると、クライアントが自分でそのグループに入ります。どちらの方法でも、コンピューターグループ自体は管理コンソールで作ります。
更新プログラムの承認
パイロットグループに更新プログラムを承認する
登録したコンピューターに更新プログラムを配るには、承認が必要です。更新プログラム ›› すべての更新プログラム で状態を「任意」にして一覧を表示し、例として KB5021085(2022-12 の .NET Framework の累積的な更新プログラム)を承認します。更新プログラムを右クリックして「承認」を選びます。
| タイトル |
|---|
| 2022-11 x64 ベース システム用 Windows Server 2019 の累積更新プログラム (KB5019966) |
| 12022-12 .NET Framework 3.5、4.7.2 および 4.8 の累積的な更新プログラム (x64 向け Windows Server 2019 用) (KB5021085) |
| 2022-12 x64 ベース システム用 Windows Server 2019 の累積更新… |
「更新プログラムの承認」画面が開きます。パイロットグループを右クリックして「インストールの承認」を選ぶと、パイロットのアイコンが緑のチェックに変わり、承認が「インストール」になります。「OK」をクリックすると承認が処理され、結果が「成功」になります。
| コンピューター グループ | 承認 | 期日 |
|---|---|---|
| すべてのコンピューター | 未承認 | N/A |
| 割り当てられていないコンピューター | 未承認 (継承) | N/A (継承) |
| 1 パイロット | インストール | なし |
| 操作 | 結果 |
|---|---|
| 3 2022-12 .NET Framework 3.5、4.7.2 および 4.8 の累積的な更新プログラム (x64 向け Windows… | 成功 |
| 2022-12 .NET Framework 3.5、4.7.2 および 4.8 の累積的な更新プログラム (x64 向け Windows… | 成功 |
| No. | 表示 | 意味 |
|---|---|---|
| 1 | 緑:インストール | パイロットグループにインストールが承認されました。赤のアイコンは未承認、グレーは上位の設定(未承認)を継承していることを示します |
| 2 | OK | 承認を確定します |
| 3 | 成功 | 承認の処理が正常に終わりました |
更新プログラムのダウンロード・インストール(手動)
パイロットサーバで更新プログラムを適用する
win2019-pilot のサーバー マネージャーを見ると、Windows Update の欄が「管理された更新サービスを使用して更新プログラムのダウンロードのみを行う」になっています。自動更新の構成で「3」を選んだ設定が反映されています。
この表示をクリックして Windows Update の画面を開くと、「一部の設定は組織によって管理されています」と表示され、グループポリシーが効いていることがわかります。今回は「更新プログラムのチェック」をクリックして手動で確認すると、承認した KB5021085 のダウンロードが始まりました。
| 更新プログラムの最終インストール日時 | なし |
| 1Windows Update | 管理された更新サービス を使用して更新プログラムのダウンロードのみを行う |
| 2ポリシー | *一部の設定は組織によって管理されています |
| 3KB5021085(チェック直後) | 2022-12 .NET Framework 3.5、4.7.2 および 4.8 の累積的な更新プログラム (x64 向け Windows Server 2019 用) (KB5021085) 状態: ダウンロード中 – 24% |
| 4KB5021085(適用後) | 再起動が必要です 状態: 再起動の保留中 |
| No. | 表示 | 意味 |
|---|---|---|
| 1 | 管理された更新サービス を使用して… | WSUS(管理された更新サービス)を使い、ダウンロードまでを自動で行う設定になっています |
| 2 | 一部の設定は組織によって管理されています | グループポリシーで Windows Update が設定されていることを示します |
| 3 | ダウンロード中 | WSUS で承認した KB5021085 だけがダウンロードされています |
| 4 | 再起動の保留中 | インストールが終わり、再起動を待っています |
| 5 | 今すぐ再起動する | 再起動すると、更新プログラムの適用が完了します |
マイクロソフトの技術情報では、Windows Server 2016 と 2019 で、自動更新の構成をオプション 2・3・5・7 にしていても、グループポリシーの処理のタイミングによっては、まれに更新プログラムが自動でインストールされることがあると説明されています。インストールのタイミングを厳密に管理したいサーバでは、この点も考慮してください。
うまくいかないとき
| 状態 | よくある原因 | 確認すること |
|---|---|---|
| WSUS にコンピューターが表示されない | GPO が適用されていない、まだ WSUS に接続していない | gpresult /R で WSUS-GPO が適用されているか。クライアントで更新プログラムのチェックをしてから、しばらく(20 分程度)待って管理コンソールを最新の情報に更新する |
| クライアントの更新がエラー 0x80072EE6 になる | WSUS の URL の書き方が間違っている | URL が http://(または https://)から始まり、ポート番号(:8530)が付いているか |
| クライアントに更新プログラムが表示されない | 承認していない、承認したグループにコンピューターがいない | 更新プログラムの承認画面で、コンピューターが入っているグループが「インストール」になっているか |
| 必要な更新プログラムが WSUS の一覧にない | 製品・分類・言語の選択から外れている | オプション ›› 製品と分類 の設定を見直し、同期し直す |
まとめ
| 項目 | 今回の設定 |
|---|---|
| WSUS のデータベース/保存先 | WID(WID Connectivity)/C:\WSUS |
| 同期の設定 | Microsoft Update から同期、日本語のみ、製品は Windows Server 2019、分類は3つ、手動同期 |
| GPO と適用先 | WSUS-GPO を OU WSUS-Test(WIN2019-PILOT)にリンク |
| WSUS サーバの指定 | http://WSUS.hirotanoblog.local:8530(更新サービスと統計サーバーの両方) |
| 自動更新の構成 | 3 – 自動ダウンロードしインストールを通知 |
| コンピューターグループ | 「パイロット」を作り、サーバー側のターゲット設定で割り当て |
| 承認 | KB5021085 をパイロットグループにインストールの承認 |
コメント