読む前にこの記事のポイントを音声で確認できます。この音声は本記事をもとにAIツール(NotebookLM)で自動生成したもので、発音や言い回しが不自然な箇所や、内容の誤りが含まれる可能性があります。理解の補助としてご利用ください。
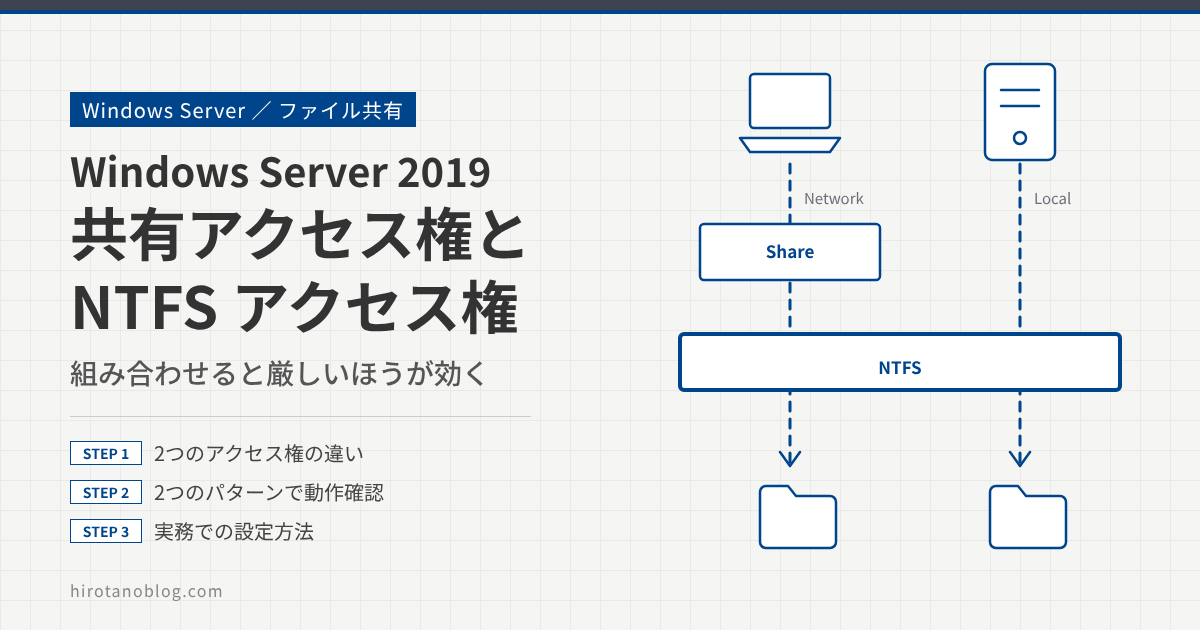
Windows Server のファイル共有では、アクセス権を2か所で設定できます。共有アクセス権は、ユーザーがネットワーク経由で共有フォルダーにアクセスするときに適用されます。NTFS アクセス権は、フォルダーやファイルそのものに設定し、アクセスの経路に関係なく適用されます。この記事では、2つのアクセス権を組み合わせたときにどう動くかを、Windows Server 2019 で確認します。
- ネットワーク経由のアクセスには両方のアクセス権が適用され、厳しいほうが効く
- ローカルにログオンしたユーザーには NTFS アクセス権だけが適用される
- 実務では共有アクセス権を広くし、NTFS アクセス権で制限するのが分かりやすい
共有アクセス権とNTFSアクセス権の連携
共有フォルダーに共有アクセス権を設定し、その中のフォルダーやファイルに NTFS アクセス権を設定したとします。ネットワーク経由(SMB)のアクセスには両方のアクセス権が適用され、2つのうち制限が厳しいほうが最終的なアクセス権になります。2つのアクセス権はそれぞれ独立していて、一方を変えてももう一方は変わりません。
一方、サーバーにローカルでログオンしたユーザーのアクセスには、共有アクセス権は適用されず、NTFS アクセス権だけで制限されます。つまり、NTFS アクセス権はネットワーク経由でもローカルでも常に適用され、共有アクセス権はネットワーク経由のときだけ追加で適用されます。
| 項目 | 共有アクセス権 | NTFS アクセス権 |
|---|---|---|
| 設定する場所 | フォルダーのプロパティの「共有」タブ ›› 詳細な共有 ›› アクセス許可 | フォルダーやファイルのプロパティの「セキュリティ」タブ |
| 設定の単位 | 共有フォルダー全体 | フォルダー・ファイルごと(下の階層に継承できる) |
| 主なアクセス許可 | フル コントロール、変更、読み取り | フル コントロール、変更、読み取りと実行、フォルダーの内容の一覧表示、読み取り、書き込み |
| 適用されるアクセス | ネットワーク経由のアクセスだけ | ネットワーク経由とローカルの両方 |
適用例
「共有」という名前の共有フォルダーの中に「営業部」フォルダーを作り、営業グループのユーザーからネットワーク経由でアクセスして動きを確かめます。共有アクセス権は「共有」フォルダーに、NTFS アクセス権は「営業部」フォルダーに設定します。2つのパターンの設定と結果をまとめると、次のようになります。
共有アクセス権が読み取りの場合
営業グループに対して、共有アクセス権は「読み取り」、営業部フォルダーの NTFS アクセス権は「フル コントロール」にします。共有アクセス権の一覧には営業グループだけを登録しています。
この記事の画面は、実際の画面ではなく、検証時の画面から設定する項目(見るポイント)を抜き出して描いたイメージです。バージョンによって、項目の並びや表記は変わります。
| 1グループ名またはユーザー名 | 営業グループ (HIROTANOBLOG\営業グループ) | ||||||||||||
| アクセス許可:営業グループ |
|
| オブジェクト名 | C:\共有\営業部 | |||||||||||||||||||||
| グループ名またはユーザー名 | CREATOR OWNER SYSTEM 営業グループ (HIROTANOBLOG\営業グループ) Administrators (HIROTANOBLOG\Administrators) | |||||||||||||||||||||
| 2アクセス許可:営業グループ |
|
| No. | 項目 | 設定内容 |
|---|---|---|
| 1 | 共有アクセス権 | 営業グループに「読み取り」を許可する |
| 2 | NTFS アクセス権(営業部) | 営業グループに「フル コントロール」を許可する |
営業グループに所属するユーザーで、\\ad-1\共有\営業部 にネットワーク経由でアクセスし、新しいフォルダーを作成しようとすると拒否されます。
| 1⚠ この操作を実行するアクセス許可が必要です 営業部 種類: ファイル フォルダー |
2>whoami(伏せています。営業グループに所属するユーザー)
| No. | 表示 | 意味 |
|---|---|---|
| 1 | この操作を実行するアクセス許可が必要です | フォルダーの作成が拒否された |
| 2 | whoami | 操作しているのは営業グループのユーザー |
共有アクセス権の「読み取り」と NTFS アクセス権の「フル コントロール」のうち、より制限の強い「読み取り」が適用されているためです。NTFS アクセス権でフル コントロールを与えていても、ネットワーク経由では共有アクセス権を超える操作はできません。
共有アクセス権が Everyone フル コントロールの場合
今度は、共有アクセス権を「Everyone」に「フル コントロール」にします。営業部フォルダーの NTFS アクセス権は、そのまま営業グループに「フル コントロール」です。
| 1グループ名またはユーザー名 | Everyone | ||||||||||||
| アクセス許可:Everyone |
|
| 2アクセス許可:営業グループ | フル コントロール ✔(パターン 1 と同じ。CREATOR OWNER、SYSTEM、Administrators の登録も同じ) |
| No. | 項目 | 設定内容 |
|---|---|---|
| 1 | 共有アクセス権 | Everyone に「フル コントロール」を許可する |
| 2 | NTFS アクセス権(営業部) | 営業グループに「フル コントロール」を許可する(変更なし) |
営業グループに所属するユーザーで営業部フォルダーにネットワーク経由でアクセスすると、新しいフォルダーやファイルを作成できます。
| 名前 | 更新日時 | 種類 |
|---|---|---|
| 1新しいフォルダー | 2021/02/27 19:04 | ファイル フォルダー |
| 新しいテキスト ドキュメント | 2021/02/27 19:04 | テキスト ドキュメント |
| No. | 表示 | 意味 |
|---|---|---|
| 1 | 新しいフォルダー、新しいテキスト ドキュメント | 共有アクセス権がフル コントロールになり、NTFS アクセス権のフル コントロールがそのまま効いている |
次に、営業グループに所属していないユーザーで営業部フォルダーにアクセスします。共有アクセス権は Everyone にフル コントロールですが、営業部フォルダーの NTFS アクセス権では営業グループ以外を許可していないため、アクセスは拒否されます。
| 1\\ad-1\共有\営業部 にアクセスできません \\ad-1\共有\営業部 に対するアクセス許可がありません。ネットワーク管理者にアクセス許可を要求してください。 |
2>whoami(伏せています。営業グループに所属しないユーザー)
| No. | 表示 | 意味 |
|---|---|---|
| 1 | アクセス許可がありません | NTFS アクセス権で拒否された。共有フォルダー「共有」自体には入れる |
| 2 | whoami | 操作しているのは営業グループに所属しないユーザー |
実務での設定方法
実務では、共有アクセス権を「Everyone」に「フル コントロール」とし、NTFS アクセス権で制限する方法がよく使われます。共有アクセス権と NTFS アクセス権の両方で制限すると、アクセスできない原因を調べるときに両方を見る必要があり、管理が煩雑になりがちです。共有アクセス権を広くしておけば、ネットワーク経由でもローカルでも、NTFS アクセス権だけを見ればよくなります。
- 共有アクセス権を広くする場合は、NTFS アクセス権で必要なユーザーやグループだけを許可していることを必ず確かめます。NTFS アクセス権が広いままだと、共有したフォルダーに誰でもアクセスできてしまいます。
- NTFS アクセス権の「フル コントロール」は、アクセス許可の変更や所有権の取得もできる強い権限です。ファイルの作成・変更・削除だけが必要なら「変更」で足ります。
- アクセス許可は、ユーザーごとではなくグループに割り当てると管理しやすくなります。
まとめ
| アクセスの経路 | 共有アクセス権 | NTFS アクセス権 | 最終的なアクセス権 |
|---|---|---|---|
| ネットワーク経由 | 読み取り | フル コントロール | 読み取り(厳しいほう) |
| ネットワーク経由 | フル コントロール | フル コントロール | フル コントロール |
| ネットワーク経由 | フル コントロール | 許可なし | アクセスできない |
| ローカルログオン | (適用されない) | フル コントロール | フル コントロール |
コメント
こんにちは。
両方フルにすると、ユーザーからアクセス権変更ができてしまうので、わたしは基本的に共有アクセス権は「変更」か「読み取り」にしています。(ユーザーが意図せずともNTFSの変な仕様によってファイル移動のときにアクセス権がメチャクチャになることがあります)
あと、NTFSアクセス権は継承など細かく設定できるのですけど、その反面、アクセス権を変更したいときにそれぞれのファイル・フォルダへ変更をかけにゆくので大量のファイルがあると時間がかかり、その点で共有アクセス権はサクッと反映できるのが嬉しいです。