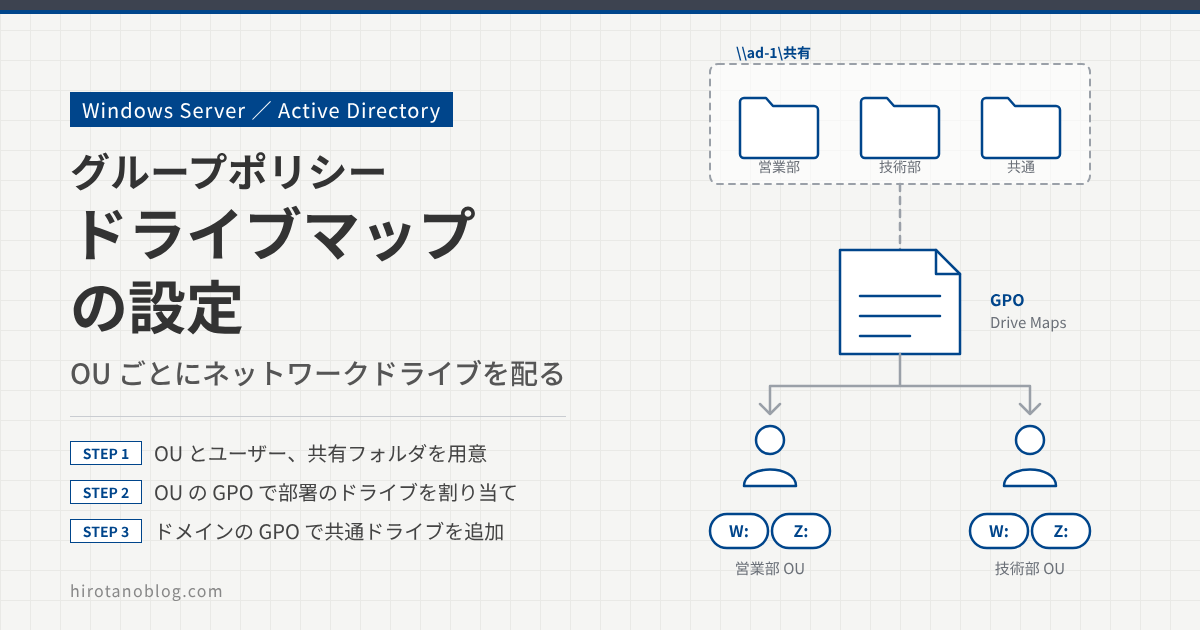
Active Directory のグループポリシーを使うと、ユーザーや端末の環境を一元管理できます。グループポリシーの基本については、下記の記事を参考にしてください。
>> 参考記事:【Active Directory】グループポリシーの構成・適用・更新
この記事では、ユーザーが所属している OU に応じて、その部署用の共有フォルダをネットワークドライブとして割り当てる設定(ドライブマップ)を確認します。あわせて、全員に共通のドライブを割り当てる方法も確認します。
- 部署ごとの OU とユーザー、共有フォルダを用意する
- OU にリンクした GPO のドライブマップで、部署用のドライブを割り当てる
- ドメインにリンクした GPO で、全員に共通のドライブを割り当てる
検証の構成
営業部 OU のユーザー yamada には W ドライブに営業部のフォルダ、技術部 OU のユーザー suzuki には W ドライブに技術部のフォルダを割り当てます。さらに、両方のユーザーに Z ドライブとして共通のフォルダを割り当てます(図1)。
ドライブマップは、グループポリシーの「基本設定」(Group Policy Preferences)の機能です。ユーザーの構成 の設定なので、GPO をリンクした OU やドメインの中にあるユーザーに適用されます。端末がどの OU にあるかは関係しません。
OU とユーザーの設定
Active Directory ユーザーとコンピューターで、営業部 OU に山田 一郎(yamada)、技術部 OU に鈴木 二郎(suzuki)を作成します。OU の作成方法は、末尾の関連記事を参考にしてください。
この記事の画面は、実際の画面ではなく、検証時の画面から設定する項目(見るポイント)を抜き出して描いたイメージです。バージョンによって、項目の並びや表記は変わります。
| OU | 名前 | 種類 |
|---|---|---|
| 1営業部 | 営業グループ | セキュリティ グループ |
| 営業部 | 山田 一郎 | ユーザー |
| 2技術部 | 技術グループ | セキュリティ グループ |
| 技術部 | 鈴木 二郎 | ユーザー |
| No. | 表示 | 意味 |
|---|---|---|
| 1 | 営業部 OU | 山田 一郎(ログオン名 yamada)がいる |
| 2 | 技術部 OU | 鈴木 二郎(ログオン名 suzuki)がいる |
共有フォルダの作成
共有フォルダを作成します。今回は、ドメイン コントローラーの AD-1 上に作成します。まず C ドライブに「共有」フォルダを作って共有し、その中に「営業部」「技術部」「共通」フォルダを作成します。
| 1共有するフォルダ | PC ›› ローカル ディスク (C:) ›› 共有 |
| 2ネットワーク パス | \\Ad-1\共有([共有]タブ) |
| 3共有の中のフォルダ | 営業部 技術部 共通 |
| No. | 項目 | 設定内容 |
|---|---|---|
| 1 | 共有するフォルダ | C:\共有 を作成し、フォルダのプロパティの[共有]タブで共有する |
| 2 | ネットワーク パス | クライアントからは \\ad-1\共有 でアクセスする(大文字と小文字は区別されない) |
| 3 | 共有の中のフォルダ | 部署ごとのフォルダと、全員で使う「共通」フォルダ |
ドライブマップは、ドライブ文字とフォルダを結び付けるだけで、アクセス権は設定しません。ユーザーがフォルダを開けるかどうかは、共有のアクセス許可と NTFS のアクセス許可で決まります。部署ごとに見せるフォルダを分けたい場合は、各フォルダの NTFS のアクセス許可も部署のグループ(営業グループ、技術グループなど)に合わせて設定します。
グループポリシーの設定
GPO を作成し、部署の OU にリンクして、その部署用のネットワークドライブを割り当てます。
営業部ユーザーへのドライブマップ
サーバー マネージャーで ツール ›› グループ ポリシーの管理 を開きます。hirotanoblog.local の配下の営業部 OU を右クリックし、このドメインに GPO を作成し、このコンテナーにリンクする を選びます。GPO の名前は任意で、今回は「共有フォルダ-営業部」にして[OK]を押します。
営業部 OU の下に、作成した GPO がリンクされます。
フォレスト: hirotanoblog.local ドメイン hirotanoblog.local Default Domain Policy Domain Controllers システム管理者 営業部1 共有フォルダ-営業部 技術部 グループ ポリシー オブジェクト
| No. | 表示 | 意味 |
|---|---|---|
| 1 | 共有フォルダ-営業部 | 営業部 OU にリンクされた GPO。営業部 OU の中のユーザーとコンピューターに適用される |
GPO を右クリックして 編集 を選ぶと、グループ ポリシー管理エディターが開きます。ユーザーの構成 ›› 基本設定 ›› Windows の設定 ›› ドライブ マップ を選び、右側のウィンドウを右クリックして 新規作成 ›› マップされたドライブ を選びます。
| 1アクション | 更新 |
| 2場所 | \\ad-1\共有\営業部 |
| 3再接続 | ☑ |
| 4ラベル | 営業部 |
| 5ドライブ文字 | ○ 使用可能な最初の文字から開始◉ 次の文字を使用W |
| 接続に使用するアカウント(オプション) | ユーザー名・パスワード(入力できない) |
| このドライブの表示/非表示 | ◉ 変更なし |
| すべてのドライブの表示/非表示 | ◉ 変更なし |
| No. | 項目 | 設定内容 |
|---|---|---|
| 1 | アクション | 作成・置換・更新・削除から選ぶ(下の表)。今回は「更新」 |
| 2 | 場所 | 割り当てる共有フォルダの UNC パス。今回は \\ad-1\共有\営業部 |
| 3 | 再接続 | チェックを入れると、ログオンのたびにドライブの再接続を試みる(永続的な接続) |
| 4 | ラベル | エクスプローラーに表示する名前。今回は「営業部」 |
| 5 | ドライブ文字 | 「次の文字を使用」を選び、W を指定する |
| 6 | [OK] | ドライブマップの項目を登録する |
アクションの違いは次のとおりです。どのアクションも、対象は指定したドライブ文字のドライブです。
| アクション | 動作 |
|---|---|
| 作成 | ドライブがなければ作成する。すでにあれば何もしない |
| 置換 | ドライブをいったん削除して作り直す。既存の設定はすべて上書きされる。なければ作成する |
| 更新 | この項目で指定した設定だけを書き換え、ほかの設定はそのまま残す。なければ作成する |
| 削除 | ドライブを削除する。なければ何もしない |
「接続に使用するアカウント」のユーザー名とパスワードは入力できません。グループポリシーの基本設定にパスワードを保存すると、ドメインのユーザーなら誰でも取り出して復号できてしまうため、セキュリティ更新プログラム MS14-025 でこの欄は使えなくなっています。ドライブは、ログオンしたユーザー自身の資格情報で接続されます。
ドライブ文字で「使用可能な最初の文字から開始」を選ぶと、指定した文字から Z までの手動でマップしたドライブが消えることがあります。今回のように、ドライブ文字を固定で指定しておくと安全です。
[OK]を押すと、ドライブマップの一覧に登録されます。
| 名前 | 順序 | アクション | パス |
|---|---|---|---|
| 1W: | 1 | 更新 | \\ad-1\共有\営業部 |
| No. | 表示 | 意味 |
|---|---|---|
| 1 | W: / 更新 | W ドライブに \\ad-1\共有\営業部 を「更新」で割り当てる項目 |
動作確認
営業部のユーザー yamada でドメインにログオンしている Windows 端末で、コマンド プロンプトを開き、gpupdate /force を実行してポリシーを更新します。
Windows 端末(yamada)
C:\Users\yamada>whoami
hirotanoblog\yamada

C:\Users\yamada>gpupdate /force
ポリシーを最新の情報に更新しています...

コンピューター ポリシーの更新が正常に完了しました。
ユーザー ポリシーの更新が正常に完了しました。


C:\Users\yamada>
エクスプローラーを開くと、W ドライブに「営業部」という名前のネットワークドライブがマップされています。
PC ローカル ディスク (C:)1 営業部 (W:)
| No. | 表示 | 意味 |
|---|---|---|
| 1 | 営業部 (W:) | GPO で設定したラベルとドライブ文字で、\\ad-1\共有\営業部 がマップされた |
技術部ユーザーへのドライブマップ
技術部のユーザーにも同じように設定します。グループ ポリシーの管理で、技術部 OU に GPO「共有フォルダ-技術部」を作成してリンクし、編集します。ドライブマップの設定は、場所を \\ad-1\共有\技術部、ラベルを「技術部」にし、それ以外は営業部と同じにします(W ドライブ、アクションは更新、再接続あり)。
技術部のユーザー suzuki でログオンしている端末で、営業部と同じように gpupdate /force を実行します。エクスプローラーで、W ドライブに「技術部」がマップされていることを確認します。
PC ローカル ディスク (C:)1 技術部 (W:)
| No. | 表示 | 意味 |
|---|---|---|
| 1 | 技術部 (W:) | 同じ W ドライブでも、技術部 OU のユーザーには技術部のフォルダがマップされる |
営業部・技術部で共通のドライブマップ
営業部と技術部のどちらのユーザーにも、共通のフォルダを割り当てます。グループ ポリシーの管理でドメイン hirotanoblog.local を右クリックし、このドメインに GPO を作成し、このコンテナーにリンクする を選びます。名前は「共有フォルダ-ドメイン共通」にします。
作成した GPO を編集し、新規作成 ›› マップされたドライブ で、共有フォルダ「共通」を Z ドライブに割り当てます。3つの GPO のドライブマップは次のとおりです。
| GPO | リンク先 | 場所 | ラベル | ドライブ |
|---|---|---|---|---|
| 共有フォルダ-営業部 | 営業部 OU | \\ad-1\共有\営業部 | 営業部 | W: |
| 共有フォルダ-技術部 | 技術部 OU | \\ad-1\共有\技術部 | 技術部 | W: |
| 共有フォルダ-ドメイン共通 | hirotanoblog.local | \\ad-1\共有\共通 | 共通 | Z: |
アクションはどれも「更新」、再接続はどれもチェックありです。
ドメインにリンクした GPO は、下位の OU に継承されるため、営業部 OU と技術部 OU のユーザーにも適用されます。ただし、ドメインのほかのユーザー(管理者など)にも適用される点に注意してください。
OU を分けずにグループで割り当て先を分けたい場合は、ドライブマップの項目の[共通]タブにある「アイテム レベルでの対象設定」で、セキュリティ グループを条件にする方法もあります。
動作確認
yamada でログオンしている端末で、もう一度 gpupdate /force を実行します。Z ドライブに「共通」がマップされ、W ドライブの「営業部」もそのまま残っています。suzuki でも同じように、W ドライブの「技術部」と Z ドライブの「共通」が表示されます。
| ユーザー | 表示されるドライブ |
|---|---|
| 1yamada(営業部) | ローカル ディスク (C:) 営業部 (W:) 共通 (Z:) |
| 2suzuki(技術部) | ローカル ディスク (C:) 技術部 (W:) 共通 (Z:) |
| No. | 表示 | 意味 |
|---|---|---|
| 1 | yamada | 営業部 OU の GPO で W:、ドメインの GPO で Z: が割り当てられた |
| 2 | suzuki | 技術部 OU の GPO で W:、ドメインの GPO で Z: が割り当てられた |
うまくいかないとき
| 状態 | よくある原因 | 確認すること |
|---|---|---|
| ドライブが表示されない | ユーザーが GPO をリンクした OU にいない。コンピューターの構成に設定している | ユーザーの OU と、設定場所が ユーザーの構成 になっているか。gpresult /r で適用された GPO を確認する |
| ドライブは出るが開けない | 共有や NTFS のアクセス許可がない | そのユーザー(グループ)に共有と NTFS のアクセス許可があるか |
| 手動で割り当てたドライブが消える | 「使用可能な最初の文字から開始」を使っている | ドライブ文字を「次の文字を使用」で固定する |
まとめ
ドライブマップを使うと、ユーザーが所属する OU に応じて、決まったドライブ文字に共有フォルダを割り当てられます。部署ごとのドライブは各 OU にリンクした GPO で、全員に共通のドライブはドメインにリンクした GPO で設定しました。設定場所は ユーザーの構成 ›› 基本設定 ›› Windows の設定 ›› ドライブ マップ です。
コメント