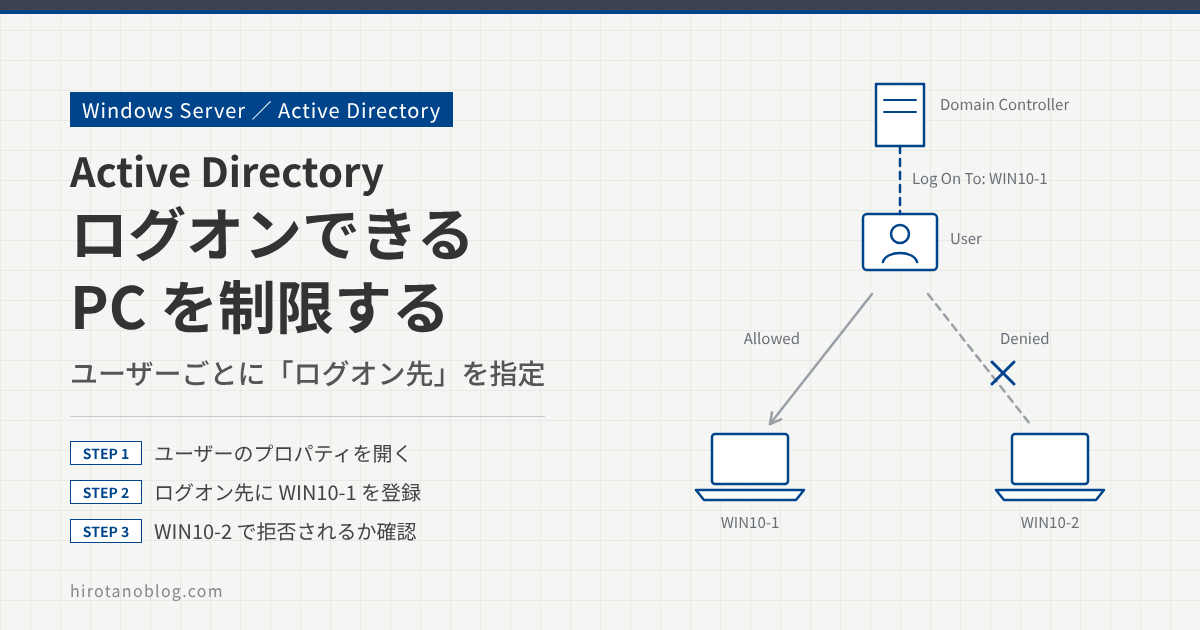
セキュリティを高める方法の一つとして、Active Directory では、ユーザーごとにログオンできるコンピューターを制限できます。この記事では、特定のユーザーがログオンできるコンピューターを決める手順と、制限が効いていることの確認方法を紹介します。
- 「Active Directory ユーザーとコンピューター」で、制限するユーザーのプロパティを開く
- 「ログオン先」で、ログオンを許可するコンピューターを登録する
- 許可していないコンピューターでログオンが拒否されることを確認する
環境
ドメイン hirotanoblog.local に、Windows 10 の端末が2台(WIN10-1、WIN10-2)参加しています。あらかじめ作成してある営業部 OU のユーザー(ユーザー名は伏せています)を、WIN10-1 にだけログオンできるようにします。
特定のユーザーに対するコンピューターのログオンを制限
ユーザーのプロパティを開く
ドメインコントローラでサーバーマネージャーを開き、ツール ›› Active Directory ユーザーとコンピューター を選びます。
ログオンを制限するユーザーがいる OU やコンテナーに移動します。今回は、営業部 OU にいるユーザーが制限の対象です。
この記事の画面は、実際の画面ではなく、検証時の画面から設定する項目(見るポイント)を抜き出して描いたイメージです。バージョンによって、項目の並びや表記は変わります。
▾ hirotanoblog.local › Builtin › Computers › Domain Controllers › ForeignSecurityPrincipals › Managed Service Accounts › sales › Users1 ▾ 営業部2 (制限するユーザー) [種類:ユーザー] (ほかのユーザー 4 名)
| No. | 表示 | 意味 |
|---|---|---|
| 1 | 営業部 | 制限するユーザーがいる OU |
| 2 | 制限するユーザー | このユーザーを右クリックして設定する(ユーザー名は伏せています) |
ユーザーを右クリックし、プロパティ を選びます。
ログオン先を設定する
プロパティの「アカウント」タブを開き、「ログオン先」をクリックします。
| ユーザー ログオン名 | (伏せています) @hirotanoblog.local |
| ユーザー ログオン名(Windows 2000 より前) | HIROTANOBLOG\ (伏せています) |
| 1ログオン先 | [ログオン時間(L)…][ログオン先(T)…] |
| ⋮ (中略) | |
「ログオンできるワークステーション」の画面が開きます。「次のコンピューター」を選び、「コンピューター名」に、このユーザーのログオンを許可するコンピューターの名前を入力して「追加」をクリックします。今回、許可するのは WIN10-1 です。リストにコンピューターが登録されたら、「OK」をクリックします。
| 1このユーザーがログオンできるのは | ○ すべてのコンピューター(C)◉ 次のコンピューター(T) |
| 2コンピューター名(O) | WIN10-1 [追加(A)] |
| 3登録されたコンピューター | WIN10-1 |
| No. | 項目 | 設定内容 |
|---|---|---|
| 1 | このユーザーがログオンできるのは | 「次のコンピューター」を選ぶ。既定の「すべてのコンピューター」は制限なし |
| 2 | コンピューター名 | WIN10-1 を入力して「追加」をクリックする |
| 3 | 登録されたコンピューター | ログオンを許可するコンピューターの一覧。ここにないコンピューターにはログオンできない |
| 4 | OK | 画面を閉じる |
プロパティを保存する
プロパティの画面に戻ったら、「適用」をクリックしてから「OK」をクリックします。以上で、特定のユーザーがログオンできるコンピューターを制限できます。一時的に使うユーザーなど、決まったコンピューターだけを使わせたい場合に便利です。
同じ設定は PowerShell でもできます。複数のコンピューターを許可する場合は、カンマで区切って並べます。
PowerShell
Set-ADUser -Identity <ユーザー名> -LogonWorkstations "WIN10-1"
「ログオン先」の設定は、ユーザーの userWorkstations 属性に保存されます。Microsoft は現在、この属性は使わずに、グループポリシーのユーザー権利の割り当て(「ローカル ログオンを許可」「ローカル ログオンを拒否」、リモートデスクトップなら「リモート デスクトップ サービスを使ったログオンを許可」「リモート デスクトップ サービスを使ったログオンを拒否」)で管理することを勧めています。
また、この属性は最大 1,024 文字なので、「ログオン先」に登録できるコンピューターは 64 台までです。ユーザーやコンピューターが多い環境では、グループ単位で設定できるユーザー権利の割り当てのほうが管理しやすくなります。
ログオンできるコンピューターの制限はセキュリティを高めるのに役立ちますが、これだけで十分というわけではありません。強力なパスワード、多要素認証、定期的な更新プログラムの適用など、ほかの対策と組み合わせて使ってください。
ログオン制限の動作確認
設定したあと、制限が意図したとおりに効いているかを確認します。制限したユーザーで、ログオンを許可していないコンピューター(WIN10-2)にサインインしてみます。すると、このコンピューターは使えないというメッセージが表示され、サインインできません。
一方、ログオンを許可したコンピューター(WIN10-1)ではサインインできます。
コンピューターのログオン制限が意図したとおりに動いていることを確認できました。
まとめ
| 方法 | 設定する場所 | 向いている場面 |
|---|---|---|
| ログオン先 (userWorkstations) | ユーザーのプロパティ ›› アカウント ›› ログオン先(PowerShell なら Set-ADUser -LogonWorkstations) | 少数のユーザーを、決まったコンピューターに限定したいとき |
| ユーザー権利の割り当て (グループポリシー) | コンピューターの構成 ›› ポリシー ›› Windows の設定 ›› セキュリティの設定 ›› ローカル ポリシー ›› ユーザー権利の割り当て | グループ単位でまとめて管理したいとき(Microsoft の推奨) |
コメント