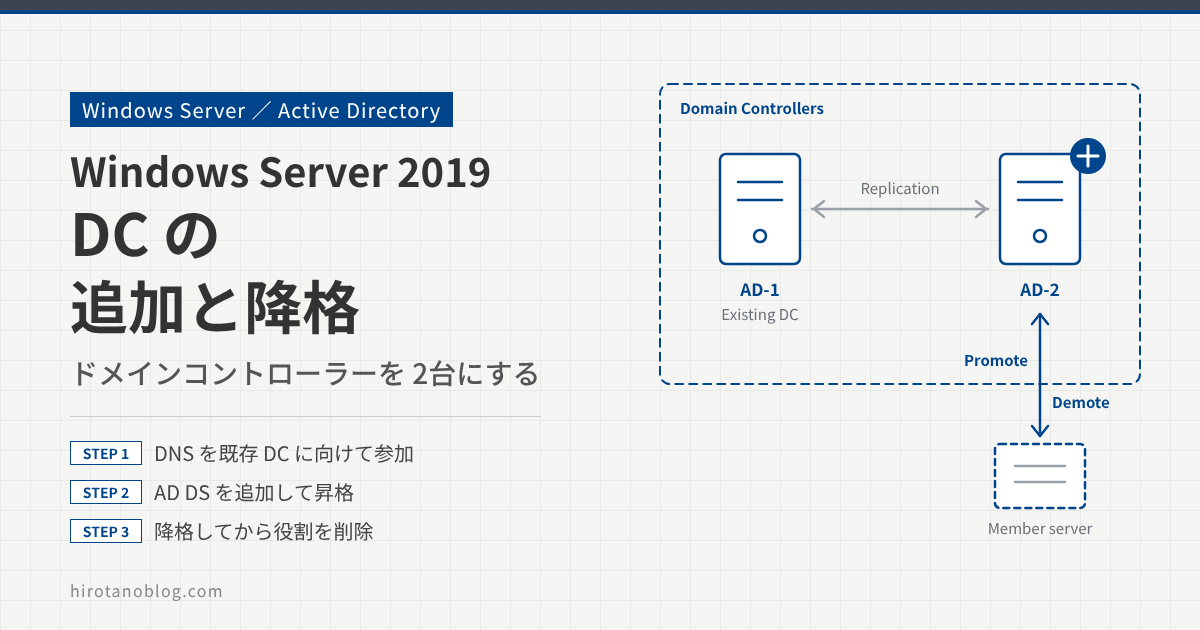
既存の Windows Server 2019 の Active Directory ドメインに、2台目のドメインコントローラ(DC)を追加し、そのあと降格して取り外すまでの手順を確認します。DC を 2台にしておくと、1台が止まってもログオンや名前解決を続けられます。
- 追加するサーバの DNS を既存の DC に向け、ドメインに参加させる
- AD DS の役割を追加し、既存のドメインに DC として昇格させる
- 追加した DC を降格し、ドメインから DC を外す
検証の構成
既存のドメインは hirotanoblog.local で、DC 1号機の AD-1 が動いています。ここに、DC 2号機として AD-2(Windows Server 2019)を追加します。1台目の DC の構築手順は 【Windows Server 2019】Active Directoryのインストール手順 で紹介しています。
| 項目 | AD-1(既存の DC) | AD-2(追加する DC) |
|---|---|---|
| ホスト名 | AD-1 | AD-2 |
| IP アドレス | 172.16.1.4/24 | 172.16.1.5/24 |
| DNS サーバー | 127.0.0.1(自分自身) | 172.16.1.4(AD-1) |
| OS | Windows Server 2019 | Windows Server 2019 |
作業は大きく、ドメインへの参加、AD DS の役割の追加、DC への昇格の順に進めます。降格は、その逆の流れです。
この記事は Windows Server 2019 で検証した内容です。Windows Server 2019 は 2024年1月9日にメインストリーム サポートが終了し、延長サポートは 2029年1月9日までです。これから DC を追加する場合は、新しいバージョンの Windows Server も検討してください。
ドメインコントローラの追加
IP アドレスと DNS を設定する
追加するサーバのホスト名を AD-2 にし、IP アドレスと DNS サーバーを設定します。DNS サーバーには、既存の DC である AD-1(172.16.1.4)を指定します。ドメインへの参加や DC の昇格では、DNS でドメインや DC を探すので、ドメインの DNS ゾーンを持つ DNS サーバーを指定しておく必要があります。
この記事の画面は、実際の画面ではなく、検証時の画面から設定する項目(見るポイント)を抜き出して描いたイメージです。バージョンによって、項目の並びや表記は変わります。
| IP 設定 | ○ IP アドレスを自動的に取得する◉ 次の IP アドレスを使う |
| 1IP アドレス | 172 . 16 . 1 . 5 |
| サブネット マスク | 255 . 255 . 255 . 0 |
| デフォルト ゲートウェイ | 172 . 16 . 1 . 1 |
| DNS 設定 | ◉ 次の DNS サーバーのアドレスを使う |
| 2優先 DNS サーバー | 172 . 16 . 1 . 4 |
| 代替 DNS サーバー |
| No. | 項目 | 設定内容 |
|---|---|---|
| 1 | IP アドレスなど | AD-2 の固定 IP アドレス(172.16.1.5/24)とデフォルト ゲートウェイ |
| 2 | 優先 DNS サーバー | 既存の DC(AD-1)の 172.16.1.4 |
AD-1 の名前を解決でき、通信できることを確認します。ここでは ping で AD-1 の FQDN を指定し、172.16.1.4 に名前解決されて応答が返ることを確かめました。
C:\Users\(伏せています)>ping ad-1.hirotanoblog.local 1ad-1.hirotanoblog.local [172.16.1.4]に ping を送信しています 32 バイトのデータ:172.16.1.4 からの応答: バイト数 =32 時間 =1ms TTL=128172.16.1.4 からの応答: バイト数 =32 時間 =3ms TTL=128172.16.1.4 からの応答: バイト数 =32 時間 =2ms TTL=128172.16.1.4 からの応答: バイト数 =32 時間 =2ms TTL=128 172.16.1.4 の ping 統計:2 パケット数: 送信 = 4、受信 = 4、損失 = 0 (0% の損失)、ラウンド トリップの概算時間 (ミリ秒): 最小 = 1ms、最大 = 3ms、平均 = 2ms
| No. | 表示 | 意味 |
|---|---|---|
| 1 | ad-1.hirotanoblog.local [172.16.1.4] | AD-1 の FQDN が、DNS で 172.16.1.4 に名前解決できている |
| 2 | 損失 = 0 (0% の損失) | 4回とも応答があり、AD-1 と通信できている |
メンバーサーバとしてドメインに参加する
AD-2 を、ドメインのメンバーサーバにします。サーバー マネージャー ›› ローカル サーバー を開き、ワークグループの「WORKGROUP」をクリックします。
| コンピューター名 | AD-2 |
| 1ワークグループ | WORKGROUP |
| ⋮ (中略) | |
| イーサネット | 172.16.1.5 |
| No. | 項目 | 操作 |
|---|---|---|
| 1 | ワークグループ | 「WORKGROUP」をクリックして、システムのプロパティを開く |
システムのプロパティで「変更」をクリックします。所属するグループで「ドメイン」を選び、ドメイン名に hirotanoblog.local を入力して「OK」をクリックします。
| コンピューター名(C) | AD-2 |
| フル コンピューター名 | AD-2 |
| 1所属するグループ | ◉ ドメイン(D)hirotanoblog.local |
| ○ ワークグループ(W) WORKGROUP |
| No. | 項目 | 設定内容 |
|---|---|---|
| 1 | 所属するグループ | 「ドメイン」を選び、hirotanoblog.local を入力する |
| 2 | OK | ドメインへの参加を始める |
ドメインに参加する権限のあるアカウント(ここではドメイン管理者。アカウント名は伏せています)の名前とパスワードを入力します。「hirotanoblog.local ドメインへようこそ。」と表示されたら「OK」をクリックし、続く「これらの変更を適用するには、お使いのコンピューターを再起動する必要があります」も「OK」で閉じます。
システムのプロパティに戻ると、ドメインの表示が hirotanoblog.local に変わっています。「閉じる」をクリックし、「今すぐ再起動する」を選びます。
| フル コンピューター名 | AD-2.hirotanoblog.local |
| 1ドメイン | hirotanoblog.local |
| No. | 表示 | 意味 |
|---|---|---|
| 1 | ドメイン:hirotanoblog.local | ドメインに参加した(再起動後に有効になる) |
| 2 | 閉じる | 閉じたあと「今すぐ再起動する」を選ぶ |
再起動後、ドメイン管理者でサインインし、サーバー マネージャー ›› ローカル サーバー で、ワークグループだった欄が「ドメイン:hirotanoblog.local」に変わっていることを確認します。
AD DS の役割を追加する
サーバー マネージャー ›› ダッシュボード ›› 役割と機能の追加 をクリックし、ウィザードを次のように進めます。
| ページ | 操作 |
|---|---|
| 開始する前に | 「次へ」 |
| インストールの種類 | 「役割ベースまたは機能ベースのインストール」を選んで「次へ」 |
| サーバーの選択 | 対象が AD-2 になっていることを確認して「次へ」 |
| サーバーの役割 | 「Active Directory ドメイン サービス」にチェックを入れ、表示される画面で「機能の追加」。チェックが入ったことを確認して「次へ」 |
| 機能 | 何もチェックせずに「次へ」 |
| AD DS | 「次へ」 |
| 確認 | 「インストール」 |
| 結果 | 「インストールが正常に完了しました」を確認して「閉じる」 |
| ⋮ | |
| 1役割 | ☑ Active Directory ドメイン サービス |
| ⋮ | |
| 2一緒に追加される機能 | [ツール] グループ ポリシーの管理 リモート サーバー管理ツール ›› 役割管理ツール ›› AD DS および AD LDS ツール Windows PowerShell の Active Directory モジュール AD DS ツール:[ツール] Active Directory 管理センター、[ツール] AD DS スナップインおよびコマンドライン ツール |
| 管理ツールを含める | ☑ 管理ツールを含める (存在する場合) |
| No. | 項目 | 設定内容 |
|---|---|---|
| 1 | 役割 | 「Active Directory ドメイン サービス」にチェックを入れる |
| 2 | 一緒に追加される機能 | グループ ポリシーの管理や AD DS の管理ツールも一緒にインストールされる |
| 3 | 機能の追加 | 必要な機能を追加する |
この時点では、AD DS のプログラムがインストールされただけで、AD-2 はまだ DC ではありません。次の手順で、DC に昇格させます。
ドメインコントローラに昇格する
サーバー マネージャーの右上にある旗のアイコン(注意マーク付き)をクリックし、「このサーバーをドメイン コントローラーに昇格する」をクリックします。
| 1 展開後構成 | AD-2 で Active Directory ドメイン サービス の構成が必要です このサーバーをドメイン コントローラーに昇格する |
| 機能のインストール | 構成が必要です。AD-2 でインストールが正常に完了しました。 |
| No. | 表示 | 操作 |
|---|---|---|
| 1 | 展開後構成(注意マーク) | 「このサーバーをドメイン コントローラーに昇格する」をクリックする |
Active Directory ドメイン サービス構成ウィザードが開きます。「既存のドメインにドメイン コントローラーを追加する」が選ばれ、ドメインに hirotanoblog.local が入っていることを確認します。資格情報が AD-2 のローカルのアカウントになっている場合は「変更」をクリックし、ドメイン管理者のアカウントを入力します。
| 1配置操作 | ◉ 既存のドメインにドメイン コントローラーを追加する ○ 新しいドメインを既存のフォレストに追加する ○ 新しいフォレストを追加する |
| ドメイン(O) | hirotanoblog.local |
| 2資格情報 | 変更前:AD-2\(伏せています) (現在のユーザー) 変更後:HIROTANOBLOG\(伏せています) 変更(C)… |
| No. | 項目 | 設定内容 |
|---|---|---|
| 1 | 配置操作とドメイン | 「既存のドメインにドメイン コントローラーを追加する」、ドメインは hirotanoblog.local |
| 2 | 資格情報 | 「変更」でドメイン管理者(HIROTANOBLOG\…)に切り替える。追加の DC の昇格には Domain Admins の権限が必要 |
| 3 | 次へ | 次のページに進む |
ドメイン コントローラー オプションでは、「ドメイン ネーム システム (DNS) サーバー」と「グローバル カタログ (GC)」にチェックが入っていることを確認します。ディレクトリ サービス復元モード(DSRM)のパスワードを入力して「次へ」をクリックします。
| 1ドメイン コントローラーの機能 | ☑ ドメイン ネーム システム (DNS) サーバー ☑ グローバル カタログ (GC) ☐ 読み取り専用ドメイン コントローラー (RODC) |
| サイト名 | Default-First-Site-Name |
| 2DSRM のパスワード | ●●●●●●●● ●●●●●●●●(確認入力) |
| No. | 項目 | 設定内容 |
|---|---|---|
| 1 | ドメイン コントローラーの機能 | DNS サーバーと GC にチェック(既定)。AD-2 も DNS サーバーとグローバル カタログになる。RODC は使わない |
| 2 | DSRM のパスワード | DC をディレクトリ サービス復元モードで起動したときに使う、ローカルの Administrator のパスワード。ドメインのパスワードとは別なので、記録して保管しておく |
| 3 | 次へ | 次のページに進む |
残りのページは、次のように進めます。
| ページ | 表示と操作 |
|---|---|
| DNS オプション | 「権限のある親ゾーンが見つからないか、Windows DNS サーバーが実行されていないため、この DNS サーバーの委任を作成できません」という警告が出る。hirotanoblog.local には委任を作る親ゾーンがないので、そのまま「次へ」 |
| 追加オプション | レプリケート元が「任意のドメイン コントローラー」になっていることを確認して「次へ」。複製元の DC を決めたい場合は、ここで選ぶ |
| パス | データベースとログ ファイルは C:\Windows\NTDS、SYSVOL は C:\Windows\SYSVOL。変更せずに「次へ」 |
| オプションの確認 | 内容を確認して「次へ」 |
| 前提条件のチェック | 「すべての前提条件のチェックに合格しました」を確認して「インストール」 |
| 1 チェック結果 | すべての前提条件のチェックに合格しました。[インストール] をクリックしてインストールを開始してください。 |
| 警告 | Windows Server 2019 ドメイン コントローラーには、セキュリティ設定 “Windows NT 4.0 と互換性のある暗号化アルゴリズムを許可する” の既定値が設定されています。… |
| 警告 | 権限のある親ゾーンが見つからないか、Windows DNS サーバーが実行されていないため、この DNS サーバーの委任を作成できません。… |
| 2 再起動 | [インストール] をクリックすると、昇格処理の最後にサーバーが自動的に再起動されます。 |
| No. | 表示 | 意味 |
|---|---|---|
| 1 | 緑のチェック:合格 | 昇格に必要な条件がそろっている。黄色の警告は、既定の暗号化設定と DNS 委任についての案内で、今回の構成では対応は不要 |
| 2 | 自動的に再起動 | 昇格が終わると、サーバーは自動で再起動する |
| 3 | インストール | 昇格を始める |
インストールが始まり、完了すると AD-2 は自動的に再起動します。
追加した DC を確認する
再起動後、ドメイン管理者でサインインします。サーバー マネージャー ›› ツール ›› Active Directory ユーザーとコンピューター を開き、Domain Controllers に AD-2 が追加されていることを確認します。
| 名前 | 種類 | DC の種類 | サイト |
|---|---|---|---|
| AD-1 | コンピューター | GC | Default-First-Site-Name |
| 1AD-2 | コンピューター | GC | Default-First-Site-Name |
| No. | 表示 | 意味 |
|---|---|---|
| 1 | AD-2(DC の種類:GC) | AD-2 が、グローバル カタログを持つ DC として追加された |
AD-2 で ipconfig /all を実行すると、DNS サーバーに 172.16.1.4(AD-1)に加えて、自分自身を表す 127.0.0.1 が追加されています。昇格のときに、AD-2 に DNS サーバーの役割が入ったためです。
C:\Users\(伏せています).HIROTANOBLOG>ipconfig /allホスト名 : AD-2プライマリ DNS サフィックス : hirotanoblog.local(中略)イーサネット アダプター イーサネット: 物理アドレス : (伏せています) IPv4 アドレス : 172.16.1.5(優先) サブネット マスク : 255.255.255.0 デフォルト ゲートウェイ : 172.16.1.11 DNS サーバー : 172.16.1.42127.0.0.1
| No. | 表示 | 意味 |
|---|---|---|
| 1 | 172.16.1.4 | 優先 DNS サーバーは、STEP 1 で設定した AD-1 のまま |
| 2 | 127.0.0.1 | 代替 DNS サーバーとして、自分自身(AD-2 の DNS サーバー)が追加された |
Microsoft は、DC が自分自身(127.0.0.1)だけを DNS サーバーにすることを、DC が複数ある環境では勧めていません。その DNS サーバーが単一障害点になるためです。今回のように、優先 DNS をほかの DC、代替 DNS を自分自身にする構成なら、どちらかの DNS が止まっても名前解決を続けられます。
ドメインコントローラの降格
追加した AD-2 を、DC からメンバーサーバに戻します(降格)。降格すると、AD-2 が持っていた DNS サーバーやグローバル カタログの役割もなくなるので、ほかの DC(ここでは AD-1)がこれらの役割を持っていることを先に確認しておきます。
- 降格する DC を DNS サーバーに指定しているクライアントやサーバーがあれば、ほかの DNS サーバーに向け直しておく。
- 降格する DC が操作マスター(FSMO)の役割を持っている場合は、ほかの DC に移しておく。移し方は 【Active Directory】 操作マスター(FSMO)の移動と動作確認 で紹介しています。
役割と機能の削除から降格を始める
サーバー マネージャー ›› ダッシュボード ›› 役割と機能の削除 をクリックします。「開始する前に」で「次へ」、サーバーの選択で対象が AD-2 になっていることを確認して「次へ」をクリックします。
サーバーの役割で「Active Directory ドメイン サービス」のチェックを外し、表示される画面で「機能の削除」をクリックします。DC のままでは役割を削除できないので、次の検証結果が表示されます。「このドメイン コントローラーを降格する」をクリックします。
| 検証結果 | サーバー |
|---|---|
| AD-2.hirotanoblog.local | |
| Active Directory ドメイン コントローラーは、AD DS の役割を削除する前に降格する必要があります。 1このドメイン コントローラーを降格する | |
| No. | 表示 | 操作 |
|---|---|---|
| 1 | 赤のバツ:削除できない | 「このドメイン コントローラーを降格する」をクリックして、構成ウィザードを開く |
構成ウィザードで降格する
Active Directory ドメイン サービス構成ウィザードが、降格の画面で開きます。資格情報がドメイン管理者になっていることを確認して「次へ」をクリックします。「このドメイン コントローラーの削除を強制」は、ほかの DC と通信できないときだけ使うものなので、チェックしません。
| 1資格情報 | HIROTANOBLOG\(伏せています) (現在のユーザー) |
| 2強制削除 | ☐ このドメイン コントローラーの削除を強制(F) |
| No. | 項目 | 設定内容 |
|---|---|---|
| 1 | 資格情報 | ドメイン管理者。追加の DC の降格には Domain Admins の権限が必要 |
| 2 | 強制削除 | チェックしない。強制で降格すると、ほかの DC に AD-2 の情報(メタデータ)が残る |
| 3 | 次へ | 次のページに進む |
続くページは、次のように進めます。
| ページ | 表示と操作 |
|---|---|
| 警告 | 「ドメイン コントローラーは、現在、次の役割をホストしています:ドメイン ネーム システム (DNS) サーバー、グローバル カタログ」と表示される。これらの役割が AD-2 からなくなることを確認し、「削除の続行」にチェックを入れて「次へ」 |
| 新しい Administrator パスワード | 降格後にローカルでサインインするための、ローカルの Administrator のパスワードを入力して「次へ」 |
| オプションの確認 | 内容を確認して「降格」 |
降格の処理が始まり、完了すると AD-2 は自動的に再起動します。
降格を確認し、役割を削除する
AD-1 で サーバー マネージャー ›› ツール ›› Active Directory ユーザーとコンピューター を開き、Domain Controllers から AD-2 がなくなっていることを確認します。
| 名前 | 種類 | DC の種類 | サイト |
|---|---|---|---|
| 1AD-1 | コンピューター | GC | Default-First-Site-Name |
| No. | 表示 | 意味 |
|---|---|---|
| 1 | AD-1 だけ | AD-2 は DC ではなくなった |
降格しただけでは、AD-2 に AD DS の役割(プログラム)が残っています。再起動後に、もう一度 役割と機能の削除 で「Active Directory ドメイン サービス」のチェックを外すと、役割を削除できます。AD-2 は、ドメインのメンバーサーバとして残ります。
まとめ
| 作業 | 操作 | ポイント |
|---|---|---|
| 事前準備 | 固定 IP と DNS を設定する | DNS は既存の DC に向ける。ping で名前解決と疎通を確認 |
| ドメイン参加 | システムのプロパティ ›› 変更 | 参加したら再起動する |
| 役割の追加 | 役割と機能の追加 | AD DS を入れただけでは DC にならない |
| 昇格 | このサーバーをドメイン コントローラーに昇格する | 「既存のドメインにドメイン コントローラーを追加する」、DNS と GC、DSRM のパスワード |
| 降格 | 役割と機能の削除 ›› このドメイン コントローラーを降格する | DNS・GC・FSMO をほかの DC が持っていることを先に確認。強制削除は使わない |
| 役割の削除 | 再起動後に役割と機能の削除 | 降格だけでは AD DS の役割は残る |
コメント