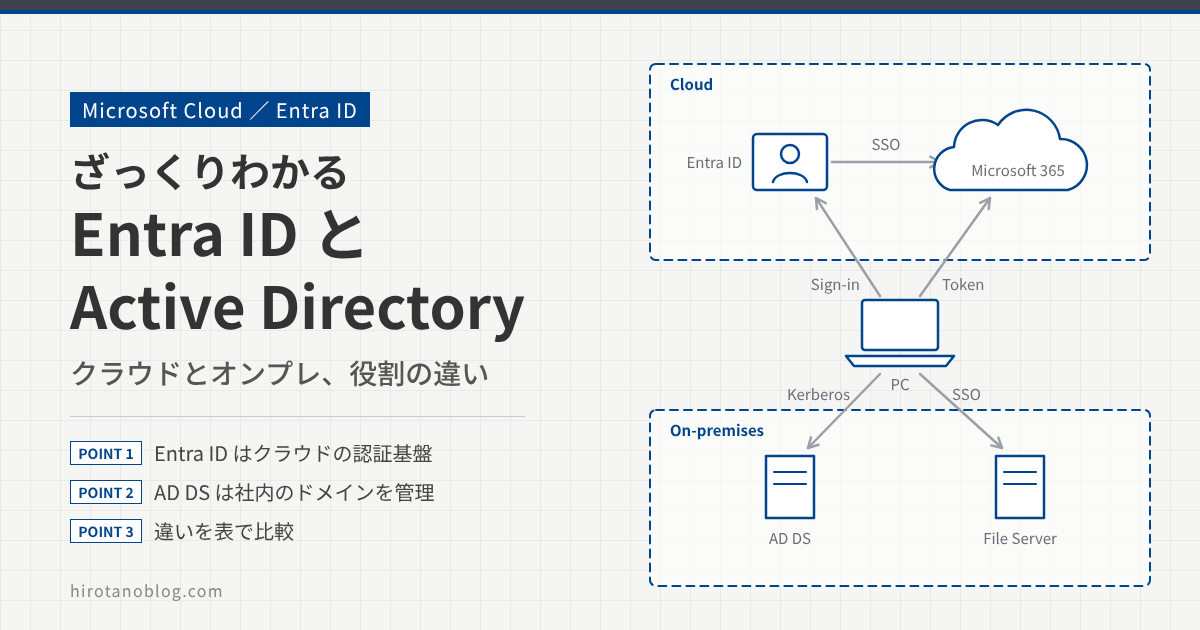
Microsoft Entra ID(旧 Azure Active Directory)と、オンプレミスでよく使われる Active Directory Domain Services(AD DS)の違いを、ざっくり整理します。名前は似ていますが、役割も使っている仕組みも別物です。
従来の Azure Active Directory(Azure AD)は、Microsoft Entra ID に名称が変わりました。2023年7月11日に発表され、2023年8月15日から各サービスの表示が順に切り替わり、プランの表示名(Microsoft Entra ID P1 など)は2023年10月1日に変わっています。機能、ライセンス、サインイン URL、API は名称変更の前と同じです。
名称変更の前は、どちらの名前にも「Active Directory」が入っていたので、同じ製品の仲間に見えたかもしれません。実際はまったく別のサービスで、Microsoft も名称変更の理由の一つに、オンプレミスの Active Directory と混同しにくくすることを挙げています。
- Entra ID は、クラウドアプリの認証を受け持つ IDaaS
- AD DS は、社内のサーバや PC をドメインでまとめて管理するディレクトリサービス
- 両者の違いを表で比べ、組み合わせて使う形(ハイブリッド ID)を知る
Microsoft Entra ID(旧 Azure Active Directory)
Microsoft Entra ID は、クラウドで提供される ID とアクセスの管理サービス、いわゆる IDaaS(Identity as a Service)です。自社でサーバを用意する必要はなく、ユーザー、グループ、アプリへのアクセス権をクラウド上で管理します。主な特徴は次のとおりです。
クラウドアプリの認証基盤
Microsoft 365、Dynamics 365、Azure portal といったマイクロソフトのクラウドサービスには、Entra ID のアカウントでサインインします。他社の SaaS も Entra ID と連携させれば、同じアカウントで認証できます。インターネット経由で使うアプリの「入口」をまとめて受け持つのが Entra ID です。
シングルサインオン(SSO)
Entra ID は、SAML 2.0、OpenID Connect(OAuth 2.0 の上に作られたプロトコル)、WS-Federation といった標準のプロトコルでアプリと連携します。ユーザーは一度 Entra ID にサインインすれば、連携しているアプリには追加のサインインなしで入れます。
このときアプリはユーザーのパスワードを預かりません。Entra ID が発行したトークン(SAML アサーションや ID トークン)を受け取り、それを信頼してユーザーを受け入れます。
新しく連携させるアプリでは、OpenID Connect か SAML を使うのが基本です。WS-Federation も引き続き使えますが、Microsoft は新規のアプリには勧めていません。
多要素認証(MFA)
パスワードに加えて、Microsoft Authenticator アプリの通知、ワンタイムパスコード、FIDO2 セキュリティキーなどを組み合わせて本人確認できます。パスワードが漏れても、それだけではサインインできなくなるため、不正アクセスのリスクを下げられます。
条件付きアクセスとゼロトラスト
Entra ID には「条件付きアクセス」という機能があります。サインインのたびに、ユーザー、デバイス、場所、サインインのリスクといった情報(シグナル)を見て、アクセスを許可するか、MFA を求めるか、ブロックするかを決めます。Microsoft はこれをゼロトラストのポリシーエンジンと位置づけています。
また、Exchange Online や SharePoint Online など対応しているサービスでは、継続的アクセス評価(CAE)により、アカウントの無効化やネットワークの変化があったときに、トークンの有効期限を待たずにほぼリアルタイムでアクセスを止められます。なお、条件付きアクセスのポリシーを作るには Microsoft Entra ID P1 以上のライセンスが必要です。
Active Directory Domain Services(AD DS)
AD DS は、Windows Server の役割の一つとして動くディレクトリサービスです。AD DS を入れた Windows Server をドメインコントローラ(DC)と呼び、社内のユーザー、PC、サーバをドメインとしてまとめて管理します。DC はオンプレミスに置くほか、Azure などの仮想マシン(IaaS)上に置くこともできます。主な特徴は次のとおりです。
社内リソースの一元管理
ユーザーアカウントとパスワード、PC やサーバのコンピュータアカウント、グループを DC に集めて管理します。ファイルサーバや社内の業務システムへのアクセス権は、ドメインのアカウントやグループで決められるので、システムごとにユーザーを作る必要がありません。組織単位(OU)を使えば、部署ごとに管理を分けることもできます。
シングルサインオン(SSO)
AD DS でも SSO ができます。使うプロトコルは Kerberos と NTLM で、AD 環境では Kerberos が標準です。PC にドメインのアカウントでログオンすると Kerberos のチケットが発行され、その後はファイルサーバなどにアクセスするたびにパスワードを入れ直す必要がありません。
NTLM は、クライアントからサーバを確認できない(相互認証がない)などの弱点があり、Kerberos への移行が勧められてきました。Microsoft は2024年6月に NTLM のすべてのバージョンを非推奨(新機能の開発を終了)とし、Windows Server 2025 と Windows 11 バージョン 24H2 では NTLMv1 が削除されています。NTLMv2 は引き続き動きますが、アプリは Kerberos を優先して使う Negotiate に切り替えることが推奨されています。
グループポリシー
ドメインに参加した Windows の PC やサーバに、パスワードのルール、画面ロック、各種の設定などをグループポリシー(GPO)でまとめて配れます。社員の PC の設定をそろえて、セキュリティやコンプライアンスの基準を守らせるのに使います。
ドメインコントローラの運用が必要
AD DS を使うには、DC になるサーバを自社で用意して動かし続ける必要があります。冗長化のための複数台構成、OS の更新、バックアップ、拠点間のレプリケーションの管理などがあり、サーバを運用する手間とコストがかかります。DC を Azure の仮想マシンに置いた場合も、OS から上の管理は自分で行います。
Entra ID と AD DS の違いをわかりやすく整理
ここまでの内容を表にまとめます。
| 項目 | Microsoft Entra ID | AD DS |
|---|---|---|
| 提供形態 | クラウドのサービス(IDaaS) | Windows Server の役割(オンプレミス、IaaS の仮想マシン) |
| 主な認証 プロトコル | SAML 2.0、OpenID Connect/OAuth 2.0、WS-Federation | Kerberos、NTLM |
| 主な利用範囲 | Microsoft 365 や SaaS などのクラウドアプリ | ファイルサーバや業務システムなど社内のリソース |
| SSO | あり | あり |
| グループ ポリシー | なし(デバイスの設定は Intune などの MDM で管理) | あり |
| 多要素認証 | あり(Authenticator アプリ、FIDO2 キーなど) | Entra ID のような MFA の機能はない(スマートカードや証明書による認証は構成できる) |
| ゼロトラストの アクセス制御 | 条件付きアクセスで、サインインのたびに状況を見て判定 | 条件付きアクセスに相当する機能はない |
| サーバの運用 | 不要(Microsoft が運用) | DC の構築と運用が必要 |
ざっくり言うと、Entra ID はインターネットの向こうにあるクラウドアプリへの入口、AD DS は社内ネットワークにあるサーバや PC の管理役です。
両方を組み合わせる(ハイブリッド ID)
どちらか一方だけではなく、両方を使う構成もよく見かけます。社内のファイルサーバや業務システムは AD DS、Microsoft 365 は Entra ID、という使い分けです。
この場合、Microsoft Entra Connect で AD DS のユーザーやグループを Entra ID に同期すると、社員は一つのアカウントでオンプレミスとクラウドの両方を使えます。クラウド側のサインイン方式は、パスワードハッシュ同期、パススルー認証、AD FS によるフェデレーションから選びます。PC を AD DS のドメインと Entra ID の両方に参加させる「Microsoft Entra ハイブリッド参加」という形もあります。
まとめ
Microsoft Entra ID と AD DS は、どちらも ID を管理するサービスですが、作られた目的と使う場面が違います。Entra ID はクラウドサービスの利用を前提に、SAML や OpenID Connect による SSO、MFA、条件付きアクセスでクラウドへのアクセスを守ります。AD DS は Kerberos とグループポリシーで、社内のサーバや PC をドメインとしてまとめて管理します。
どちらか一方に置き換えるものではなく、社内に AD DS があるなら Entra Connect でつないで両方を使う形がよくとられます。それぞれの役割を押さえたうえで、目的に合わせて使い分けてください。
コメント