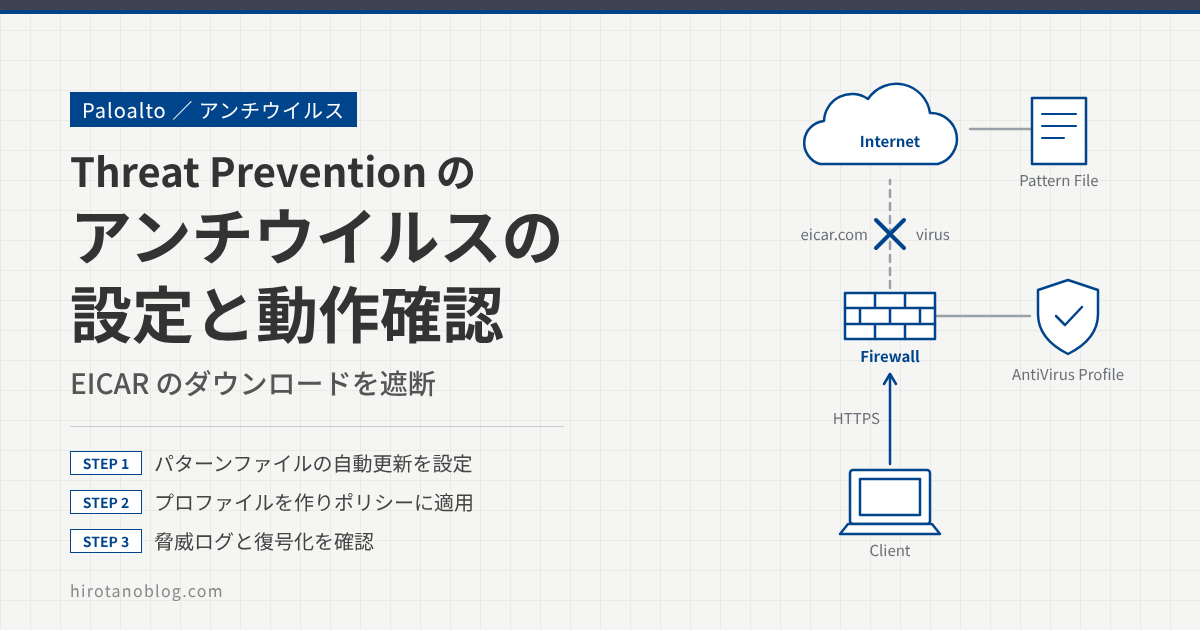
アンチウイルス(Antivirus)は、Paloalto の UTM 機能(Threat Prevention)の一つで、通信の中のウイルスを含むファイルを検知・遮断します。この記事では、パターンファイルの自動更新を設定したあと、アンチウイルスのプロファイルをセキュリティポリシーに適用し、テスト用のファイル(EICAR)のダウンロードが遮断されることを確かめます。
- アンチウイルスのパターンファイルを、スケジュールで自動更新する
- アンチウイルス プロファイルを作り、セキュリティポリシーに適用する
- EICAR のテストファイルで、遮断と脅威ログを確かめる
この記事は、次の記事の内容が前提です。SSL 復号化をしないと、HTTPS 通信の中のウイルスは検知できません。先にお読みいただくことをおすすめします。
>> 参考記事 : SSL復号化(SSL Forward Proxy)の設定と動作確認
PAN-OS 9.0.9-h1 で検証しています。PAN-OS 9.0 は 2022年3月1日でサポートが終了(End-of-Life)しています。端末のブラウザは Internet Explorer です。画面の項目の並びや表記は、バージョンによって変わります。
パターンファイルを更新する
Device ›› ダイナミック更新 で、パターンファイルのダウンロードの状況を確認できます。
この記事の画面は、実際の画面ではなく、検証時の画面から設定する項目(見るポイント)を抜き出して描いたイメージです。バージョンによって、項目の並びや表記は変わります。
更新のスケジュールを設定する
「アンチウイルス」の行の「スケジュール:None (Manual)」をクリックすると、パターンファイルの自動更新を設定できます。たとえば、次のように毎日 0:00 にパターンファイルを更新し、ダウンロードのあとにインストールも行うように設定します。
| 1繰り返し | 毎日 |
| 2時刻 | 00:00 |
| 3アクション | download-and-install |
| しきい値 (時間) | [1 – 336] |
| No. | 項目 | 設定内容 |
|---|---|---|
| 1 | 繰り返し | 更新の間隔です。今回は「毎日」にしました。 |
| 2 | 時刻 | 更新する時刻です。今回は 00:00 にしました。 |
| 3 | アクション | ダウンロードのみ(download-only)か、ダウンロードとインストール(download-and-install)を選びます。今回は download-and-install にしました。 |
| 4 | OK | OK をクリックすると、スケジュールが「Every day at 00:00 (Download and Install)」になります。 |
更新の結果を確かめる
パターンファイルのダウンロードとインストールが終わると、次のように「ダウンロード済み」と「現在インストール済み」にチェックが入ります。
| バージョン | ファイル名 | リリース日 | ダウン ロード済み | 現在イン ストール済み |
|---|---|---|---|---|
| 3517-4028 | panup-all-antivirus-3517-4028 | 2020/10/30 11:27:14 GMT | ||
| 3518-4029 | panup-all-antivirus-3518-4029 | 2020/10/31 11:56:18 GMT | ||
| 3519-4030 | panup-all-antivirus-3519-4030 | 2020/11/01 13:28:42 GMT | ||
| 3520-4031 | panup-all-antivirus-3520-4031 | 2020/11/02 13:14:28 GMT | ||
| 3521-4032 | panup-all-antivirus-3521-4032 | 2020/11/03 13:04:31 GMT | 1✔ | ✔ |
アンチウイルスを設定する
Paloalto の UTM 機能の一つであるアンチウイルスを設定し、動作を確かめます。
プロファイルを作ってポリシーに適用する
Policies ›› セキュリティ で、LAN からインターネットへのポリシー LAN_to_Internet をクリックし、「アクション」タブを開きます。「プロファイル設定」のプロファイル タイプを None から「プロファイル」に変更し、アンチウイルスの項目で「新規作成」を選びます。
アンチウイルス プロファイルの画面で、名前を AntiVirus として OK をクリックします。
| 1名前 | AntiVirus |
| 内容 |
| デコーダ | アクション | WildFire アクション |
|---|---|---|
| ftp | default | default |
| http | 2default | default |
| http2 | default | default |
| imap | default | default |
| pop3 | default | default |
| smb | default | default |
| smtp | default | default |
| No. | 項目 | 設定内容 |
|---|---|---|
| 1 | 名前 | 任意の名前です。今回は AntiVirus にしました。 |
| 2 | デコーダ | プロトコル(デコーダ)ごとに、ウイルスを検知したときのアクションを決めます。今回はすべて default のままにしました。 |
| 3 | OK | OK をクリックすると、プロファイルが作られます。 |
セキュリティポリシーのアクションタブに戻り、作ったプロファイルが適用されていることを確かめて、OK をクリックします。
| 1プロファイル タイプ | プロファイル |
| 2アンチウイルス | AntiVirus |
| 脆弱性防御 | None |
| アンチスパイウェア | None |
| URL フィルタリング | None |
| ファイル ブロッキング | None |
| データ フィルタリング | None |
| WildFire 分析 | None |
プロファイルの中身を見る
作ったプロファイル AntiVirus の設定は、Objects ›› セキュリティ プロファイル ›› アンチウイルス で確認できます。
| 名前 | 場所 | デコーダ | アクション | WildFire アクション |
|---|---|---|---|---|
| default | 事前定義済み | http | default (reset-both) | default (reset-both) |
| http2 | default (reset-both) | default (reset-both) | ||
| smtp | default (alert) | default (alert) | ||
| imap | default (alert) | default (alert) | ||
| pop3 | default (alert) | default (alert) | ||
| ftp | default (reset-both) | default (reset-both) | ||
| smb | default (reset-both) | default (reset-both) | ||
| AntiVirus | 1http | default (reset-both) | default (reset-both) | |
| http2 | default (reset-both) | default (reset-both) | ||
| smtp | default (alert) | default (alert) | ||
| imap | default (alert) | default (alert) | ||
| pop3 | default (alert) | default (alert) | ||
| ftp | default (reset-both) | default (reset-both) | ||
| smb | default (reset-both) | default (reset-both) |
プロトコルごとに、検知したときのデフォルトのアクションが決まっています。たとえば http でウイルスを検知すると、アクションは reset-both(サーバー、クライアントの両方に TCP RST を送る)になります。smtp・imap・pop3 は alert(ログに記録するだけ)です。
設定したら、コミットして、端末で動作を確かめます。
動作を確かめる
EICAR のテストファイルをダウンロードする
テスト用のウイルスファイルとして、EICAR のテストファイル(https://www.eicar.org/?page_id=3950)をダウンロードします。EICAR はウイルスではない無害なファイルで、アンチウイルス製品は検知の対象として扱います。そのため、アンチウイルスの機能が動いているかどうかを安全に確かめられます。
ダウンロードのページで、HTTPS のダウンロードエリアにある eicar.com のリンクをクリックします。
| – Sorry, HTTP download ist temporarily not provided. – |
| 1eicar.com 68 Bytes | eicar.com.txt 68 Bytes | eicar_com.zip 184 Bytes | eicarcom2.zip 308 Bytes |
すると、ブラウザに次の画面が表示され、ファイルのダウンロードが止められます。
(会社のポリシーにより、ウイルス/スパイウェアのダウンロードはブロックされた、という説明文)
1File name: eicar.com
脅威ログを見る
Monitor ›› ログ ›› 脅威 を見ると、EICAR のファイルを遮断していることがわかります。
| 受信日時 | タイプ | 名前 | 送信元 ゾーン | 宛先 ゾーン | 宛先アドレス | 宛先 ポート | アプリケ ーション | アク ション | 重大度 | ファイル名 |
|---|---|---|---|---|---|---|---|---|---|---|
| 11/04 04:13:50 | 1virus | Eicar Test File | LAN | Internet | 89.238.73.97 | 443 | web- browsing | 2reset- server | medium | eicar.com |
| 11/04 03:15:39 | virus | Eicar Test File | LAN | Internet | 89.238.73.97 | 443 | web- browsing | reset- server | medium | eicar.com |
| No. | 表示 | 意味 |
|---|---|---|
| 1 | タイプ/名前 | タイプ virus で、Eicar Test File を検知しています。宛先ポート 443(HTTPS)の通信で、ファイル名は eicar.com です。 |
| 2 | アクション | 検証時のログには reset-server と記録されています。 |
SSL 復号化されていることを確かめる
ログの列見出しのメニューから「カラム」を開き、「復号化」にチェックを入れます。
| カラム | ☑ 宛先ゾーン ☑ 送信元アドレス ☑ 送信元ユーザー ☑ 宛先アドレス ☑ 宛先ポート ☑ アプリケーション ☑ アクション ☑ 重大度 ☑ ファイル名 ☑ URL ☑ HTTP/2 接続セッション ID |
| 1追加する列 | ☑ 復号化 |
カラムに「復号化」が追加され、SSL 復号化されていること(yes)がわかります。今回の EICAR のファイルは HTTPS でダウンロードしているので、SSL 復号化しないと、ウイルスとして検知できません。
| 復号化 | 受信日時 | タイプ | 名前 | 送信元ゾーン | 宛先ゾーン |
|---|---|---|---|---|---|
| 1yes | 11/04 04:13:50 | virus | Eicar Test File | LAN | Internet |
| yes | 11/04 03:15:39 | virus | Eicar Test File | LAN | Internet |
EICAR のテストファイルのページは、現在は https://www.eicar.org/download-anti-malware-testfile/ にあります。ダウンロードエリアは HTTPS(secure.eicar.org)です。
まとめ
| 設定・確認 | 場所 | 内容 |
|---|---|---|
| パターンファイル更新 | Device ›› ダイナミック更新 | アンチウイルスを毎日 00:00 に download-and-install |
| セキュリティポリシー | Policies ›› セキュリティ | LAN_to_Internet のアクションタブでアンチウイルスに AntiVirus(新規作成) |
| プロファイルの確認 | Objects ›› セキュリティ プロファイル ›› アンチウイルス | http は default (reset-both)、smtp・imap・pop3 は default (alert) |
| ログ | Monitor ›› ログ ›› 脅威 | Eicar Test File を検知、復号化 yes |
コメント