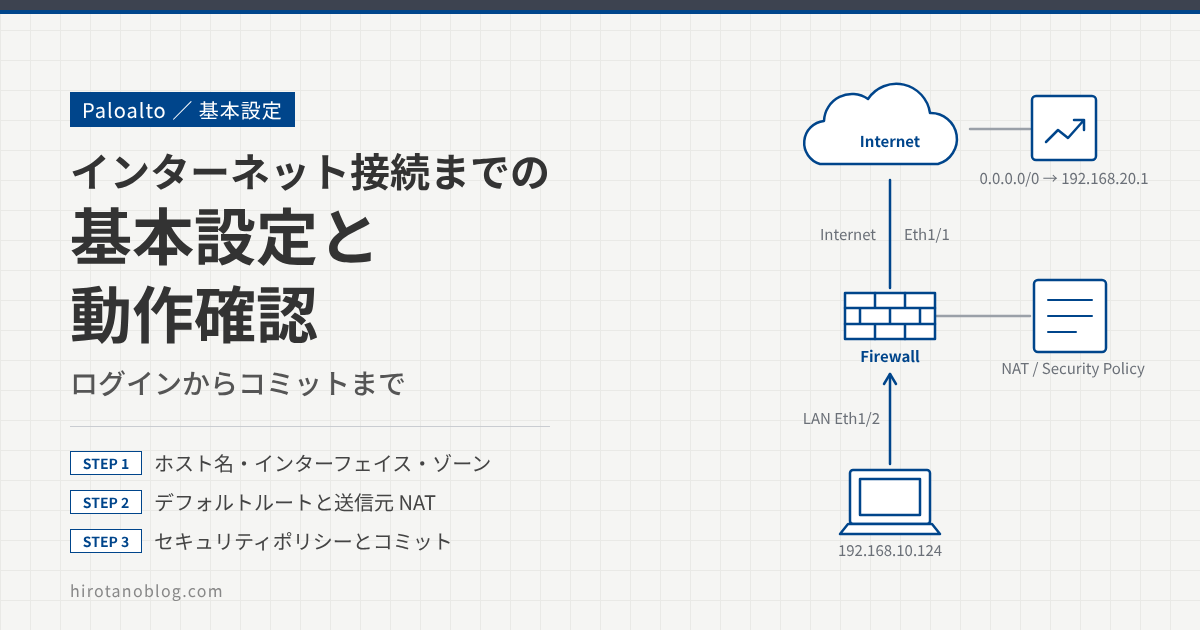
Paloalto の初期設定として、インターネットに接続できるようになるまでの基本的な設定を確認します。管理画面へのログインから、ホスト名、インターフェイス、ルーティング、NAT、セキュリティポリシーを設定し、コミットして、端末からの通信をトラフィックログで確かめます。
- 管理画面にログインし、表示言語とホスト名を設定する
- インターフェイス・ゾーン・デフォルトルートを設定する
- 送信元 NAT とセキュリティポリシーを設定し、コミットして動作を確かめる
PAN-OS 9.0.9-h1 で検証しています。PAN-OS 9.0 は 2022年3月1日でサポートが終了(End-of-Life)しています。画面の項目の並びや表記は、バージョンによって変わります。
管理画面にログインする
管理ポート(MGT)に HTTPS でアクセスします。初期設定では、IP アドレスは 192.168.1.1、ユーザー名・パスワードはどちらも admin です。
この記事の画面は、実際の画面ではなく、検証時の画面から設定する項目(見るポイント)を抜き出して描いたイメージです。バージョンによって、項目の並びや表記は変わります。
| 1ユーザー名 | admin |
| 2パスワード | ●●●●● |
PAN-OS 9.0.4 以降では、初めてログインしたときに、初期パスワード(admin)を変更する必要があります。また、初期 IP アドレス 192.168.1.1 は PA シリーズ(ハードウェア)の場合です。
表示言語を変える
画面右下の「Language」をクリックします。Language Preference の画面で「日本語」を選び、OK をクリックします。ブラウザが再読み込みされ、日本語の画面になります。
ホスト名を設定する
Device ›› セットアップ ›› 管理 で、「一般設定」の歯車をクリックします。表示された画面で、ホスト名に FW-1 と入力し、OK をクリックします。
| 1ホスト名 | FW-1 |
| ドメイン |
インターフェイスを設定する
インターフェイスに、ゾーンと IP アドレスを設定します。
ethernet1/1 の種類と仮想ルーター
Network ›› インターフェイス ›› Ethernet で ethernet1/1 をクリックします。インターフェイス タイプに「レイヤー 3」を選び、「設定」タブの「インターフェイスの割り当て先」で、仮想ルーターに default を選びます。
| インターフェイス名 | ethernet1/1 |
| 1インターフェイス タイプ | レイヤー 3 |
| Netflow プロファイル | None |
| 2仮想ルーター | default |
| 3セキュリティ ゾーン | 選択肢None 新規 ゾーン |
ゾーンを作る
セキュリティ ゾーンを設定するため、セキュリティ ゾーンの「新規 ゾーン」をクリックします。名前を Internet として、OK をクリックします。セキュリティ ゾーンに Internet が割り当てられます。
| 1名前 | Internet |
| ログ設定 | None |
| タイプ | レイヤー 3 |
IP アドレスを設定する
次に「IPv4」タブをクリックします。タイプが「スタティック」になっていることを確かめ、IP アドレスに 192.168.20.145/24 を追加して、OK をクリックします。
| 1タイプ | ◉ スタティック ○ PPPoE ○ DHCP クライアント |
| 2IP | 192.168.20.145/24 |
ethernet1/2 を設定する
続けて、ethernet1/2 も次のパラメータで同じように設定します。
| 項目 | ethernet1/1 | ethernet1/2 |
|---|---|---|
| インターフェイス タイプ | レイヤー 3 | レイヤー 3 |
| 仮想ルーター | default | default |
| セキュリティ ゾーン | Internet(新規作成) | LAN(新規作成) |
| IPv4 タイプ | スタティック | スタティック |
| IPv4 アドレス | 192.168.20.145/24 | 192.168.10.148/24 |
設定を変更すると、一覧は次のようになります。
| インターフェイス | インターフェイス タイプ | リンク 状態 | IP アドレス | 仮想ルーター | タグ | セキュリティ ゾーン |
|---|---|---|---|---|---|---|
| ethernet1/1 | Layer3 | 192.168.20.145/24 | default | Untagged | Internet | |
| ethernet1/2 | Layer3 | 192.168.10.148/24 | default | Untagged | LAN |
ルーティングを設定する
インターネットへのデフォルトルートを設定します。Network ›› 仮想ルーター で default をクリックし、スタティック ルート ›› IPv4 で「追加」をクリックします。次の画面でデフォルトルートを設定します。
| 1名前 | Default-Route |
| 2宛先 | 0.0.0.0/0 |
| 3インターフェイス | ethernet1/1 |
| 4ネクスト ホップ | IP アドレス 192.168.20.1 |
| 管理距離 | 10 – 240 |
| メトリック | 10 |
| ルート テーブル | ユニキャスト |
| BFD プロファイル | Disable BFD |
| No. | 項目 | 設定内容 |
|---|---|---|
| 1 | 名前 | 任意の名前です。今回は Default-Route にしました。 |
| 2 | 宛先 | デフォルトルートなので 0.0.0.0/0 です。 |
| 3 | インターフェイス | インターネット向けのインターフェイス ethernet1/1 を選びます。 |
| 4 | ネクスト ホップ | 「IP アドレス」を選び、ゲートウェイのアドレス 192.168.20.1 を入力します。 |
| 5 | OK | OK をクリックすると、仮想ルーターの画面に Default-Route が追加されます。仮想ルーターの画面でも OK をクリックします。 |
NAT を設定する
インターネット側には 192.168.10.0/24 へのルートがないため、端末からの通信に送信元 NAT を設定します。送信元アドレスは、Paloalto のインターフェイス(ethernet1/1)のアドレスに変換します。Paloalto の NAT の動きについては、次の記事も参考にしてください。
>> 参考記事 : NAT設定の動作確認(送信元・宛先・双方向)
Policies ›› NAT で「追加」をクリックし、次のように設定します。
| 1名前 | LAN-to-Internet |
| 2送信元ゾーン | LAN |
| 3宛先ゾーン | Internet |
| 宛先インターフェイス | any |
| サービス | any |
| 送信元アドレス/宛先アドレス | ☑ いずれか/☑ いずれか |
| 4変換タイプ | ダイナミック IP およびポート |
| 5アドレス タイプ | インターフェイス アドレス |
| 6インターフェイス | ethernet1/1 |
| IP アドレス | None |
| 変換タイプ | None |
| No. | 項目 | 設定内容 |
|---|---|---|
| 1 | 名前 | 任意の名前です。今回は LAN-to-Internet にしました。 |
| 2 | 送信元ゾーン | LAN を選びます。 |
| 3 | 宛先ゾーン | Internet を選びます。 |
| 4 | 変換タイプ | 「ダイナミック IP およびポート」を選びます。複数の端末が、ポート番号を変えて1つのアドレスを共有します。 |
| 5 | アドレス タイプ | 「インターフェイス アドレス」を選びます。 |
| 6 | インターフェイス | ethernet1/1 を選びます。 |
| 7 | OK | OK をクリックすると、NAT の一覧に追加されます。 |
| 名前 | LAN-to-Internet |
| 元のパケット | 送信元ゾーン LAN/宛先ゾーン Internet/宛先インターフェイス any/送信元アドレス any/宛先アドレス any/サービス any |
| 1変換済みパケット | 送信元変換 dynamic-ip-and-port ethernet1/1/宛先変換 なし |
セキュリティポリシーを設定する
セキュリティポリシーで、LAN から Internet 方向の通信をすべて許可します。Policies ›› セキュリティ で「追加」をクリックし、次のように設定します。
| 1名前 | LAN-to-Internet |
| ルール タイプ | universal (default) |
| 2送信元ゾーン | LAN |
| 送信元アドレス | ☑ いずれか(変更しない) |
| 3宛先ゾーン | Internet |
| 宛先アドレス | ☑ いずれか(変更しない) |
| アプリケーション | ☑ いずれか |
| サービス | application-default |
| URL カテゴリ | ☑ いずれか |
| 4アクション | Allow ☑ セッション終了時にログ |
名前は任意で、今回は LAN-to-Internet にしました。送信元タブでは送信元ゾーンの「追加」をクリックして LAN を、宛先タブでは宛先ゾーンの「追加」をクリックして Internet を選びます。送信元アドレス・宛先アドレスと、アプリケーション、サービス/URL カテゴリ、アクションの各タブの設定は変更しません。
設定を反映する(コミット)
Paloalto では、設定を反映するときにコミットが必要です。コミットすると、稼動中の機器に設定が反映されます。画面右上の「コミット」をクリックします。
| 説明 | コミットを実行すると実行中の設定がコミット スコープで上書きされます。 |
| 対象 | ◉ Commit すべての変更 ○ Commit 変更の実行者 |
| Commit スコープ | policy-and-objects device-and-network |
| 操作 | コミット |
| 状態 | 完了 |
| 2結果 | 成功 |
| 詳細 | Configuration committed successfully |
コミットが始まり、しばらくすると完了します。これで設定の反映も完了です。
動作を確かめる
端末からインターネットのサイトにアクセスしたあと、Monitor ›› ログ ›› トラフィック でトラフィックログを確認します。
| 送信元 | 宛先 | 宛先ポート | アプリケーション | アクション | ルール | セッション終了理由 |
|---|---|---|---|---|---|---|
| 192.168.10.124 | 172.217.175.78 | 443 | 1ssl | allow | 2LAN_to_Internet | tcp-fin |
| 192.168.10.124 | 119.63.198.188 | 443 | ssl | allow | LAN_to_Internet | tcp-rst-from-client |
| 192.168.10.124 | 23.44.53.152 | 443 | ssl | allow | LAN_to_Internet | tcp-rst-from-client |
| 192.168.10.124 | 13.107.21.200 | 443 | ssl | allow | LAN_to_Internet | tcp-fin |
| ⋮ | ||||||
LAN から Internet へのセキュリティポリシーのルール(ログの表示は LAN_to_Internet)で許可され、アプリケーション ssl で通信できていることがわかります。
まとめ
| 設定 | 場所 | 内容 |
|---|---|---|
| ホスト名 | Device ›› セットアップ ›› 管理 | FW-1 |
| インターフェイス | Network ›› インターフェイス ›› Ethernet | ethernet1/1:Internet 192.168.20.145/24、ethernet1/2:LAN 192.168.10.148/24(レイヤー 3、仮想ルーター default) |
| デフォルトルート | Network ›› 仮想ルーター | 0.0.0.0/0 → ethernet1/1、ネクストホップ 192.168.20.1 |
| NAT | Policies ›› NAT | LAN → Internet を ethernet1/1 のアドレスに送信元 NAT |
| セキュリティポリシー | Policies ›› セキュリティ | LAN → Internet をすべて許可 |
| 反映 | 画面右上の「コミット」 | 結果:成功 |
コメント