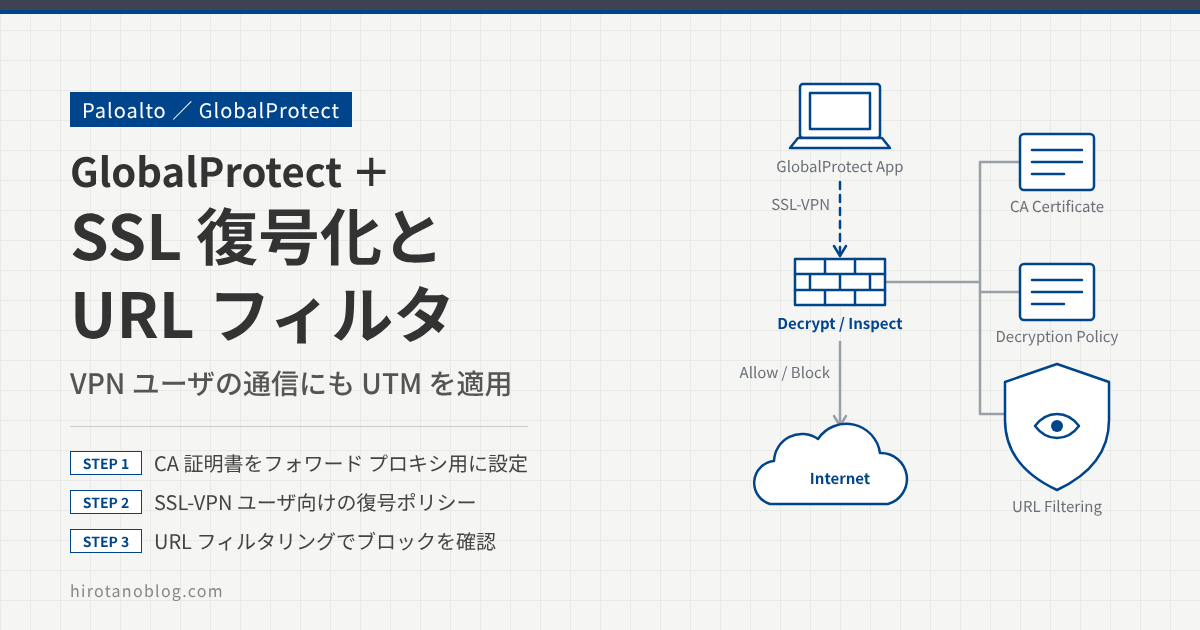
Paloalto では、GlobalProtect でリモートユーザに VPN 接続を提供できます。VPN でログインしたユーザの通信にも、Paloalto のセキュリティ機能(セキュリティポリシー、SSL 復号化(SSL フォワード プロキシ)、URL フィルタリングなどの UTM)を同じように適用できます。
この記事では、GlobalProtect でユーザ hirotano がログインし、そのユーザからインターネットへの通信を SSL 復号化したうえで、URL フィルタリングを適用します。
- GlobalProtect 用の CA 証明書を、SSL フォワード プロキシにも使えるようにする
- SSL-VPN ユーザの通信を対象にした復号ポリシーを作る
- 復号した通信に URL フィルタリングが効くことを確かめる
PAN-OS 9.0.9-h1 で検証しています。PAN-OS 9.0 は 2022年3月1日でサポートが終了(End-of-Life)しています。画面の項目の並びや表記は、バージョンによって変わります。
検証の構成
GlobalProtect でログインした端末の通信は、SSL-VPN トンネルで Paloalto に届き、SSL-VPN ゾーンから Internet ゾーンへ出ていきます。Paloalto はこの通信を復号し、送信元ユーザでセキュリティポリシーを判定して、URL フィルタリングをかけます。
GlobalProtect の設定は次の記事の構成を引き継ぎ、ここでは追加で必要な設定だけを説明します。
>> 参考記事 : GlobalProtectの設定(ローカルユーザ)と動作確認
SSL 復号化と URL フィルタリングの設定は、次の記事を参考にしてください。
>> 参考記事 : SSL復号化(SSL Forward Proxy)の設定と動作確認
>> 参考記事 : UTM(URLフィルタリング)の設定と動作確認
証明書を SSL フォワード プロキシ用に設定する
GlobalProtect 用に作った CA 証明書(PA-Cert-Authority)を、SSL 復号化(SSL フォワード プロキシ)でも使えるようにします。Device ›› 証明書の管理 ›› 証明書 で PA-Cert-Authority をクリックします。
この記事の画面は、実際の画面ではなく、検証時の画面から設定する項目(見るポイント)を抜き出して描いたイメージです。バージョンによって、項目の並びや表記は変わります。
| 名前 | PA-Cert-Authority |
| サブジェクト/発行者 | /CN=PA-Cert-Authority |
| 有効期限 | Dec 20 04:21:12 2021 GMT |
| ☑ 認証局 | |
| 1フォワード プロキシ | ☑ フォワード プロキシ用の信頼された証明書 |
| ☑ フォワード プロキシ用の信頼されない証明書 |
「フォワード プロキシ用の信頼された証明書」と「フォワード プロキシ用の信頼されない証明書」にチェックを入れ、OK をクリックします。
| 設定 | 使われる場面 |
|---|---|
| フォワード プロキシ用の信頼された証明書(Forward Trust) | アクセス先のサーバー証明書が信頼できる CA で署名されているとき、Paloalto はこの証明書で署名し直したサーバー証明書を端末に見せます。 |
| フォワード プロキシ用の信頼されない証明書(Forward Untrust) | アクセス先のサーバー証明書が、Paloalto の信頼しない CA で署名されているときに使います。 |
この検証では、1つの証明書を両方に設定しています。Forward Untrust の証明書は、端末に信頼させない(インストールしない)ことが前提です。端末が信頼している証明書を Forward Untrust にも使うと、信頼できないサイトにアクセスしても証明書の警告が表示されなくなります。本番では、Forward Untrust 用に別の証明書を用意してください。
復号ポリシーを作る
SSL-VPN でログインしたユーザがインターネットにアクセスするとき、通信が SSL 復号化されるように復号ポリシーを作ります。Policies ›› 復号 で「追加」をクリックします。
| 1名前 | SSL_Decryption_Policy |
| 2送信元ゾーン | SSL-VPN |
| 送信元アドレス | ☑ いずれか |
| 3送信元ユーザー | SSL-VPN-Users-Group |
| 4宛先ゾーン | Internet |
| 宛先アドレス | ☑ いずれか |
| サービス | any |
| 5アクション | ○ 復号なし◉ 復号 |
| タイプ | SSL フォワード プロキシ |
| 復号プロファイル | SSL_Decryption_Profile |
| No. | 項目 | 設定内容 |
|---|---|---|
| 1 | 名前 | SSL_Decryption_Policy にしました。 |
| 2 | 送信元ゾーン | SSL-VPN ゾーンを指定します。 |
| 3 | 送信元ユーザー | GlobalProtect のユーザが入っている SSL-VPN-Users-Group を選びます。 |
| 4 | 宛先ゾーン | Internet を指定します。サービスは any です。 |
| 5 | アクション/タイプ/復号プロファイル | アクションは「復号」、タイプは「SSL フォワード プロキシ」、復号プロファイルは SSL_Decryption_Profile です(プロファイルは冒頭の参考記事で作ったものです)。 |
| 6 | OK | OK をクリックしてコミットします。 |
一覧では、次のような復号ポリシーになります。
| 名前 | 送信元 ゾーン | 送信元 ユーザー | 宛先 ゾーン | アクション | タイプ | 復号プロファイル |
|---|---|---|---|---|---|---|
| SSL_Decryption_Policy | SSL-VPN | SSL-VPN-Users-Group | Internet | decrypt | ssl-forward-proxy | SSL_Decryption_Profile |
端末から SSL 復号化を確かめる
GlobalProtect で接続する
端末の GlobalProtect アプリが「接続済み」になっていることを確かめます。
サーバー証明書の発行元を見る
ブラウザで Web サイト(ここでは www.amazon.co.jp)にアクセスし、サーバー証明書を確かめると、PA-Cert-Authority によって認証されていることがわかります。Paloalto が通信を復号し、PA-Cert-Authority で署名し直した証明書を端末に見せているためです。
1PA-Cert-Authority で、このサイトを次のように認証しました
www.amazon.co.jp
Seattle, Washington
USサーバーへの接続は暗号化されています。
トラフィックログを見る
Monitor ›› ログ ›› トラフィック を見ると、送信元ユーザ hirotano の通信が SSL 復号化され(復号化 yes)、インターネットへ出ていることがわかります。
| 復号化 | 送信元 ユーザー | 送信元 ゾーン | 宛先 ゾーン | 宛先 | 宛先 ポート | アプリケ ーション | アク ション |
|---|---|---|---|---|---|---|---|
| 1yes | 2hirotano | SSL-VPN | Internet | 44.240.55.35 | 443 | web-browsing | allow |
| yes | hirotano | SSL-VPN | Internet | 31.13.82.36 | 443 | facebook-base | allow |
| no | hirotano | SSL-VPN | Internet | 192.168.212.2 | 53 | dns | allow |
| yes | hirotano | SSL-VPN | Internet | 199.187.193.193 | 443 | web-browsing | allow |
| No. | 表示 | 意味 |
|---|---|---|
| 1 | 復号化 | yes の通信は、Paloalto が SSL 復号化して中身を検査した通信です。DNS(53番)は SSL の通信ではないので no です。 |
| 2 | 送信元ユーザー | GlobalProtect でログインしたユーザ名 hirotano が表示されます。 |
URL フィルタリングを確かめる
セキュリティポリシーに URL フィルタリングを設定する
SSL-VPN ゾーンから Internet ゾーンへのセキュリティポリシー(SSLVPN-to-Internet)の「アクション」タブで、URL フィルタリングのプロファイル(今回は Custom)を設定します。
| プロファイル タイプ | プロファイル |
| アンチウイルス/脆弱性防御/アンチスパイウェア | None |
| 1URL フィルタリング | Custom |
| ファイル ブロッキング/データ フィルタリング/WildFire 分析 | None |
Custom プロファイルでは、テスト用に streaming-media カテゴリへのアクセスを block にしています。
| カテゴリ | サイト アクセス | ユーザー証明書送信 |
|---|---|---|
| ⋮ | ||
| social-networking | allow | allow |
| sports | allow | allow |
| stock-advice-and-tools | allow | allow |
| 1streaming-media | block | block |
| ⋮ | ||
ブロックされるサイトにアクセスする
コミットしたあと、端末から YouTube にアクセスすると、次のようなブロック画面(応答ページ)が表示されます。User には IP アドレスではなく、ログインしたユーザ名 hirotano が表示されます。
(会社のポリシーにより、このページへのアクセスはブロックされた、という説明文)
1User: hirotano
URL: www.youtube.com/?gl=JP
Category: streaming-media
URL フィルタリングのログを見る
Monitor ›› ログ ›› URL フィルタリング を見ると、送信元ユーザ hirotano が YouTube にアクセスし、アクションが block-url になっていることがわかります。
| 復号化 | 送信元 ユーザー | カテゴリ | URL | 宛先 | アプリケ ーション | アク ション |
|---|---|---|---|---|---|---|
| yes | 1hirotano | streaming-media | www.youtube.co… | 172.217.25.78 | youtube-base | 2block-url |
| no | hirotano | streaming-media | www.youtube.com | 172.217.25.78 | ssl | block-url |
このように、GlobalProtect でログインしたユーザの通信にも URL フィルタリングが効きます。侵入検知(脆弱性防御)やアンチウイルスなど、ほかの UTM 機能も、セキュリティポリシーにプロファイルを設定すれば同じように適用できます。
まとめ
| 設定 | 場所 | 内容 |
|---|---|---|
| CA 証明書 | Device ›› 証明書の管理 ›› 証明書 | PA-Cert-Authority をフォワード プロキシ用に設定(本番では Forward Untrust は別の証明書に) |
| 復号ポリシー | Policies ›› 復号 | SSL-VPN(SSL-VPN-Users-Group)→ Internet を SSL フォワード プロキシで復号 |
| URL フィルタリング | Policies ›› セキュリティ | SSLVPN-to-Internet のアクションタブで URL フィルタリング プロファイル Custom を指定 |
| 確認 | Monitor ›› ログ | トラフィック(復号化 yes、送信元ユーザー)と URL フィルタリング(block-url) |
コメント