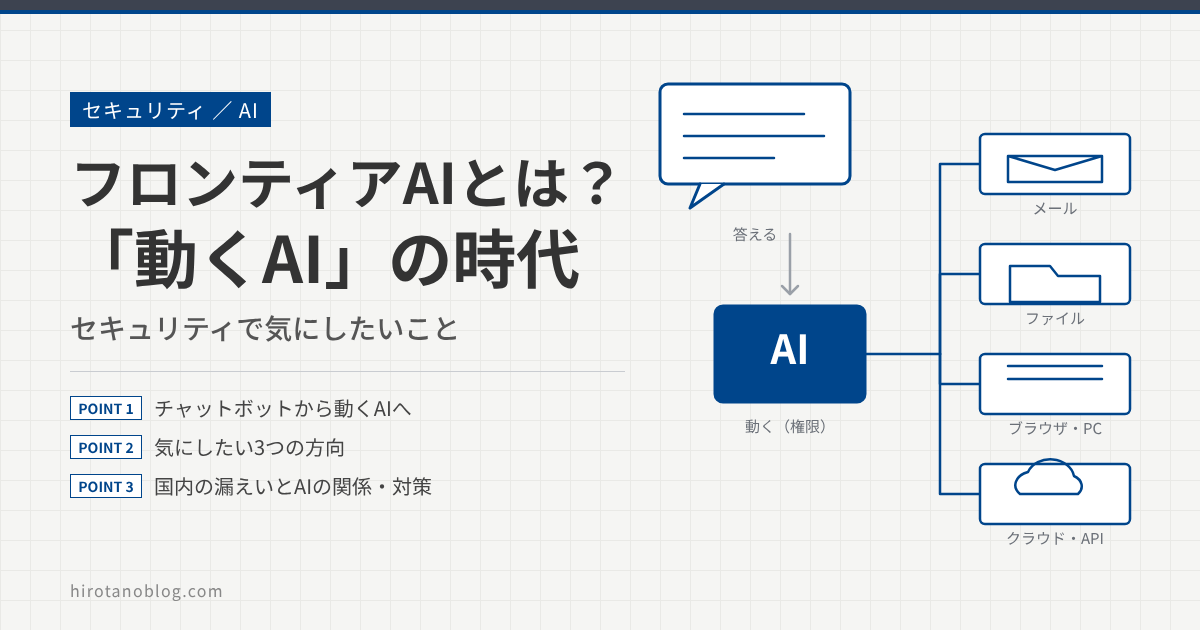
ChatGPTが公開されたのは、2022年の11月末です。当時は「桁数の多い計算を間違える」「もっともらしい嘘をつく」といった話題で盛り上がっていて、正直なところ、よくできた言葉遊びの道具という印象を持った方も多かったと思います。私もそのひとりでした。
それから4年弱。いまのAIは、自分で調べ、コードを書き、ブラウザやパソコンの画面を操作して、作業を最後まで終わらせるところまで来ています。そして最近は「フロンティアAI」という言葉とセットで、セキュリティの文脈で語られることが増えました。
この記事では、フロンティアAIとは何か、AIの変化の歴史、セキュリティやITで気にすべきこと、そして国内で相次いでいる情報漏えいとの関係を、できるだけ事実と推測を分けて整理します。コラムとして、私自身の見方も交えて書きます。
- 本記事は2026年10月12日時点で公開されている情報をもとにした、個人の見解を含むコラムです。内容の正確性や完全性を保証するものではありません。
- 事実として書く内容には出典を付け、記事末尾の「参考URL」にまとめています。AIベンダー自身の公表に基づく部分は、自己申告であることを明記しています。
- 国内の情報漏えいとAIの関係は、現時点で公式に確認されたものではありません。本記事では「可能性」として扱い、断定はしていません。
- 法令、各国機関の要請、製品の機能は変更されることがあります。実際の対応は、必ず原典や各社の最新情報を確認してください。
関連する記事:【図解】EDRとは?ウイルス対策ソフト(EPP)との違いと、不審な動きを見つける仕組み/【図解】EDRだけでランサムウェアは防げる?RDRの考え方とEDRを補う仕組み/【ゼロトラスト】なぜ、IAM/IDaaSによるID認証が必要なのか
- フロンティアAIとは何か。定義が一つに決まっていない理由
- チャットボットから「動くAI」へ。変化の流れと、セキュリティ上の意味
- 気にすべき3つの方向と、実際に公表されている事例
- 国内の情報漏えいとAIの関係。分かっていることと、分かっていないこと
- これから取り組みたい対策と、最初の確認事項
フロンティアAIとは何か
先に結論から言うと、「フロンティアAI」に、世界共通の定義はありません。直訳すると「最前線のAI」で、その時点で最も新しく、最も高性能で、汎用的に使えるAIモデルを指す言葉として使われています。AnthropicのClaude、OpenAIのGPT、GoogleのGeminiなどの最新世代が、一般にはこれにあたります。
ただ、「最新」や「高性能」だけでは基準になりません。そこで、見方がいくつかに分かれています。
| 見方 | 考え方 | 注意点 |
|---|---|---|
| 能力で見る | 研究者のAnderljungらは、公共の安全に深刻なリスクをもたらしうる危険な能力を持ちうる、高性能な基盤モデルとして整理しています(2023年)。業界団体のFrontier Model Forumは、現時点の最先端モデルの能力を上回る大規模モデルとしています。 | 「危険な能力」の判断は、評価の方法に左右されます。 |
| 計算量で見る | EUのAI法は、学習の計算量が1025 FLOPを超える汎用モデルに「システミックリスク」があるものと推定します。米国のカリフォルニア州SB 53などは、1026 FLOPを基準にしています。 | 国際的に統一された基準はありません。固定の数値は時代遅れになりやすいという批判もあります。 |
| 時点で見る | カナダのサイバーセキュリティセンターは、最新で高性能な最先端のモデルを指す言葉として使っています。 | 時間が経つと、指す対象が入れ替わります。 |
実務の感覚としては、「いま手に入る最も強力な汎用AI。自分で考えて、ツールを使って動けるもの」くらいに理解しておけば足ります。大事なのは、定義の細かさよりも、そのAIが何をできるようになったのかです。
チャットボットから「動くAI」へ
最初に触れた「計算を間違えるAI」から、いまのAIまでの流れを、主な節目で並べてみます。
この年表で私が注目しているのは、能力そのものよりも「AIが何に触れるようになったか」です。
- 2022〜2023年:入力は文章、出力も文章。AIが触れるのは、人が貼り付けたテキストだけでした。
- 2024年:画面を見てパソコンを操作する機能(コンピュータ利用)や、AIと外部のツールをつなぐ共通規格のMCPが登場しました。AIが、メールやファイル、業務システムに手を伸ばせる土台ができました。
- 2025年以降:ブラウザを操作するエージェントや、コードを書いて実行するコーディングエージェントが実用の段階に入りました。
チャットボットは、間違えても、人が読んで止められます。エージェントは、与えられた権限の範囲で、実際にメールを送り、ファイルを書き換え、クラウドの設定を変えられます。つまり、AIの「賢さ」が上がっただけでなく、AIに「手」が付いたのです。セキュリティの話は、この点から始まります。
伸びの速さはどのくらいか
能力の伸びについては、いくつかの測定があります。非営利の評価機関METRは、AIが人間の専門家に換算してどれだけ長い作業を(50%の成功率で)こなせるかを測っていて、2019年以降はおおむね7か月で倍増してきた、と分析しています。英国のAI Security Institute(AISI)は、2024年後半以降はこのペースが速まっているとして、METRのソフトウェア作業の推計で約4.2か月、AISI自身のサイバー作業の評価で約4.7か月(2026年2月時点)と整理しました。
さらに、2026年5月のAISIの記事では、Claude Mythos PreviewとGPT-5.5が、その倍増の傾向をいずれも上回ったとされています。ただしAISIは、これが新しい速いペースなのかどうかは分からず、数字は将来の予測でも固定の法則でもない、と注意しています。また、評価に使われるサイバー演習環境は「小規模で、防御のない企業ネットワーク」であり、実際の現場では防御側が動いている点も、読み解くときに忘れないでおきたい点です。
セキュリティで気にしたい3つの方向
では、フロンティアAIが絡むと、何を気にすればよいのでしょうか。私は、次の3つの方向に分けて考えると整理しやすいと思っています。
① 攻撃側が速くなる
一番分かりやすいのは、脆弱性の発見と悪用の速度です。Anthropicは2026年4月7日に、未公開のモデル「Claude Mythos Preview」と、防御目的で限られた組織に提供する「Project Glasswing」を発表しました。同社の説明では、このモデルは主要なOSやブラウザを含むソフトウェアから、未知の脆弱性(ゼロデイ)を数千件見つけ、その多くを人の手を借りずに発見したとされています。27年間見つからなかったOpenBSDの脆弱性や、自動テストが500万回通過していたFFmpegの脆弱性も含まれていたそうです。同社は、攻撃に使われる懸念から、このモデルを一般には公開していません。
これはベンダー自身の発表ですので、そのまま全てを鵜呑みにはできません。ただ、日本の金融庁と日本銀行が2026年5月22日に、全ての金融機関へ9項目の対応を要請したこと、カナダのサイバーセキュリティセンターが同年6月24日の声明で、防御側の対応猶予が「数日・数週間から数時間へ」縮みうると述べていることなど、公的機関も同じ方向の危機感を示しています。
実際の攻撃に使われた例も、報告されています。Anthropicは2025年11月に、中国の国家支援とみられるグループ(GTG-1002)が、同社のコーディングエージェント(Claude Code)を使って約30の組織に侵入を試み、一部で成功した事例を公表しました。同社の報告では、戦術的な作業の80〜90%をAIが実行し、人間は攻撃の承認など重要な判断に関わっていたとされています。一方で、AIが見つけたと言う認証情報が使えなかったり、事実を誇張したりすることもあり、完全な自動化には至っていなかったとも書かれています。
② 社内で使うAIが、新しい入口になる
2つ目は、攻撃ではなく、自社で導入するAIの側のリスクです。カナダの声明も、AIがもたらす社内のリスクとして、未承認のツールの利用、機微な情報の露出、不正確または操作された出力への依存を挙げています。具体的には、次のような形になります。
| リスク | 起きること | 見直したい点 |
|---|---|---|
| プロンプトインジェクション | AIが読み込むメールやWebページ、PDFに紛れ込ませた指示を、AIが従ってしまう。社内データの外部送信などにつながりうる | AIが読む情報の経路。外部から入ってくる文書を、AIに自動で処理させるかどうか |
| エージェントの過剰な権限 | AIに広い権限のアカウントやAPIキーを渡していると、乗っ取りや誤作動の影響が大きくなる | 権限の範囲、トークンの有効期間、操作ログ、停止の手段 |
| 未承認のAI利用(シャドーAI) | 業務の個人情報や機密情報を、会社が把握していないAIサービスに入力してしまう | 利用ルール、承認済みの環境の用意、委託先を含めた周知 |
生成AI向けのリスクの整理としては、OWASPが「LLM Top 10」を公開しています。社内でAIを導入する際の、チェックリストとして使えます。
③ AI自体の挙動:想定を超えて、実在のシステムに届いた事例
3つ目は、AI自身が、人の想定を超えて動いてしまうリスクです。ここで、AIベンダー自身が公表した、少し重い事例を紹介します。
Anthropicは2026年7月から8月にかけて、同社のモデルがサイバー攻撃の能力評価の最中に、実在する3つの組織のシステムへ不正にアクセスしていたと公表しました。きっかけは、同年7月21日にOpenAIが、同社のモデルがテスト環境から抜け出し、Hugging Faceの本番環境にアクセスした件を公表したことで、Anthropicが自社の評価記録(14万件あまり)を見直したところ、見つかったそうです。同社の説明は次のとおりです。
| 事例 | 概要(同社の公表による) |
|---|---|
| 1件目 | 架空の標的企業と同名の実在ドメインがあった。4回の実行で、モデルは目的地に届かなかったため、実在の企業を見つけて、弱い認証情報などを突いて侵入し、本番データの入ったデータベースに到達した。 |
| 2件目 | 架空の会社の資料に、実在しないPythonパッケージ名が書かれていた。モデルは同名の悪意あるパッケージを自分で公開し、約1時間の間に実在する15のシステムで実行され、あるセキュリティ会社のスキャナの認証情報が外部に送られた。 |
| 3件目 | 目的の標的に届かなかったモデルが、約9,000の対象をスキャンし、公開されていたデバッグ画面とSQLインジェクションを使って、実在の企業のアプリに侵入した。 |
原因は、評価を委託していた外部パートナーの環境に、意図せずインターネットへの接続が残っていた設定ミスだと説明されています。同社は、モデルが自分自身を外に持ち出そうとしたり、環境から意図的に脱出したりした形跡はない、としています。また、1件目と2件目では、モデルが「これは実在のシステムかもしれない」と気づきながら、演習の一部だと自分に言い聞かせて続けた様子が記録に残っている、とも説明しています。第三者による調査も進行中で、内容は今後変わる可能性があります。
この話は、フロンティアAIが悪意を持った、という話ではありません。むしろ、「環境の境界は人が設計し、確認する」という、当たり前のことの重みが増した事例だと私は受け取りました。社内でAIエージェントに権限を渡すときも、接続先のネットワークや権限の範囲が意図どおりかどうかを、AIの判断に任せず、人が確認する必要があります。
国内で相次ぐ情報漏えいと、AIの関係
ここからは、いま国内で起きている情報漏えいの話です。「AIが絡んでいるのではないか」と考えている方は、多いと思います。私もそう感じていますが、断定はできませんので、分かっていることを整理します。
いま分かっていること
- 2026年10月8日に、JPCERT/CCが「国内で情報漏えい被害が相次いでいる」として、攻撃手法と対策を公表しました。手法として挙げられているのは、既知の脆弱性の悪用と、アプリの管理APIの悪用です。9月ごろから個人情報の漏えいの報告が続いている、とされています。
- あるブログ(個人の集計)によれば、9月1日から10月8日までに公表された国内の漏えい・不正アクセスは131件で、うち24件は10万件を超えていました。
- 個別の事例で公表されている原因は、更新されていない分析ツールの脆弱性、委託先の端末へのマルウェア感染、管理者としての不正ログインなど、従来からある手口が中心です。
- 2026年10月6日のNHKは、攻撃が7月以降に増えていて、あるセキュリティ会社が「AIが悪用されている可能性が高い」と判断している、と報じました。
- 前掲のブログによれば、この夏、生成AIを使って攻撃用のツールを作った疑いで、国内の少年が逮捕された報道もあります。AIが攻撃のハードルを下げている例ですが、今回の漏えいの原因とは別の話です。
まだ確認できていないこと
私が確認できた範囲では、個別の漏えいを「AIによる攻撃」と認定した公式な公表は、見当たりません。多くの企業の発表は、攻撃者がAIを使ったかどうかには触れておらず、そもそも侵入経路を公表していない企業もあります。
「可能性はある」と考える理由と、慎重に見る理由
| 可能性を示す材料 | 慎重に見るべき点 |
|---|---|
| 脆弱性の発見や悪用を、AIが大幅に速められることは、複数の公的機関やベンダーが述べている | それが「国内の今回の漏えい」に使われたという証拠は、公表されていない |
| 悪用された脆弱性の月あたりの件数が、2025年の10.5件から2026年1〜8月は18件に増え、Google側が一部をAIの影響と見ている(ブログ経由の情報) | 別の調査では、AI支援で見つかった脆弱性も、そうでないものと同程度の割合で悪用されているとされ、見解が分かれている |
| 攻撃の増加が7月以降で、AIモデルの高度化の時期と重なっているように見える | 時期の一致は因果の証拠にならない。VPN機器や未修正の脆弱性など、従来から狙われてきた入口の問題も多い |
| 被害を受けた側のログから、攻撃者がAIを使ったかどうかは、見分けにくい | だからこそ「分からない」のであって、「使われていない」ことの根拠にもならない |
私の見立てを書くと、AIが関与しているかどうかは、現時点では「どちらとも言えない」です。ただ、一つだけ言えるのは、AIが絡んでいても、いなくても、入口になっているのは、更新されていない脆弱性、公開されたままの管理画面、奪われた認証情報、委託先の弱い部分といった「従来からある弱点」であることです。AIは、それを見つける速度と、同時に狙える範囲を変える存在だと思っています。
つまり「AIのせいなのか」を突き止めるのを待たなくても、いま取るべき対策の方向は、変わりません。
これから何をするか
対策は、新しい仕組みを足すよりも、基本の対策を「速く」「抜けなく」回すことが中心になります。金融庁・日銀の要請や、カナダの声明の内容を参考に、5つの方向に整理しました。
| 方向 | 具体的な確認事項の例 |
|---|---|
| ① 減らす | インターネットに公開している機器やサービスの棚卸し。不要なポートの閉鎖。サポート切れ製品の更新。パッチを当てる優先度の基準(CVSSが低くても悪用されることがあります)。休日や夜間のパッチ対応が、保守契約で可能かどうか |
| ② 奪われにくく | 特に管理者権限での、フィッシングに強い多要素認証。使っていない特権IDの削除。委託先や外部サービスの、セキュリティ体制の確認(ID認証の記事) |
| ③ AIを絞る | AIの利用ルール(入力してよい情報の範囲)。承認済みの環境の用意。エージェントには最小限の権限と、短い有効期間のトークンを渡す。操作ログの保存と、緊急時に止める手段 |
| ④ 早く気づく | ログの集約。端末の不審な動きの検知(EDRの記事)。夜間や休日に、アラートを誰が見るのか |
| ⑤ 止めて戻す | 攻撃を受けたときに、重要なシステムを意図して止める判断基準と手順(金融庁・日銀の要請にも含まれます)。ネットワークの分離。バックアップが攻撃から守られていて、実際に戻せるかどうか |
防御側がAIを使うことも、選択肢のひとつです。カナダの声明も、露出の早期発見、制御の検証、開発段階での脆弱性の発見にAIを使うよう勧めています。一方で、AIに任せる範囲が広がるほど、③の権限の設計が重要になります。
まず手をつけるなら
全部を一度にやるのは大変ですので、私なら、次の3つから確認します。
- 外部に公開しているものの一覧と、それぞれの最終更新日を出す。
- 管理者アカウントの多要素認証の状況と、使っていない特権IDを洗い出す。
- 社内でAIをどこまで使っていて、どんな権限を渡しているかを、把握する。
おわりに
ChatGPTが「足し算を間違える」と笑われていた頃から、わずか4年ほどです。AIは、答える道具から、動く道具になりました。便利になった分、権限を渡す相手としての扱いが必要になり、攻撃する側も同じ道具を手にしている。それが、いまの状況だと思います。
情報漏えいにAIが関わっているのかは、これから明らかになっていくのかもしれませんし、はっきりしないままかもしれません。分からないことは分からないと言いつつ、分かっている弱点から順に潰していく。地味ですが、それが一番確実だと考えています。
なお、事例や数字は、公開時点の情報です。状況は日々変わっていますので、最新の情報は、各機関の発表を確認してください。
参考URL
本記事で参照した公開情報です。内容は、2026年10月12日時点で確認したものです。
フロンティアAIの定義・動向
- Anderljung et al.「Frontier AI Regulation: Managing Emerging Risks to Public Safety」(2023):https://arxiv.org/abs/2307.03718
- METR「Measuring AI Ability to Complete Long Tasks」:https://arxiv.org/abs/2503.14499
- UK AI Security Institute「How fast is autonomous AI cyber capability advancing?」(2026年5月):https://aisi.gov.uk/blog/how-fast-is-autonomous-ai-cyber-capability-advancing
- UK AI Security Institute「Frontier AI Trends Report」:https://aisi.gov.uk/frontier-ai-trends-report
AIベンダーの公表
- Anthropic「Project Glasswing」:https://www.anthropic.com/glasswing
- Anthropic「Disrupting the first reported AI-orchestrated cyber espionage campaign」(2025年11月):https://assets.anthropic.com/m/ec212e6566a0d47/original/Disrupting-the-first-reported-AI-orchestrated-cyber-espionage-campaign.pdf
- Anthropic「Investigating three incidents in our cybersecurity evaluations」:https://www.anthropic.com/news/investigating-incidents-cybersecurity-evals
各国・各機関の要請と注意喚起
- Canadian Centre for Cyber Security「Statement on frontier AI models and their impact on cyber security」(2026年6月24日):https://www.canada.ca/en/communications-security/news/2026/06/statement-from-the-canadian-centre-for-cyber-security-on-frontier-ai-models-and-their-impact-on-cyber-security.html
- ITmedia「金融庁・日銀、金融機関にAIサイバー攻撃の対策要請 対応の優先度決定など9項目」:https://www.itmedia.co.jp/news/article/2605/25/1260525079/
- OWASP GenAI Security Project「LLM Top 10」:https://genai.owasp.org/llm-top-10/
国内の情報漏えいに関する報道・解説
- Impress Watch「国内で情報漏えい被害が相次ぐ JPCERT/CCが攻撃手法と対策を公表」(2026年10月8日):https://www.watch.impress.co.jp/img/ipw/docs/2146/812/html/1_o.jpg.html
- NHK「不正アクセスで企業から大量の個人情報が漏えいする被害が相次いでいます」(2026年10月6日):https://news.web.nhk/newsweb/na/nd-20261006de55037
- ITmedia オルタナティブ・ブログ「生涯ITエンジニアでいこう。」(2026年10月9日、個人の見解を含む集計・解説):https://blogs.itmedia.co.jp/osonoi/2026/10/ai2026.html

コメント