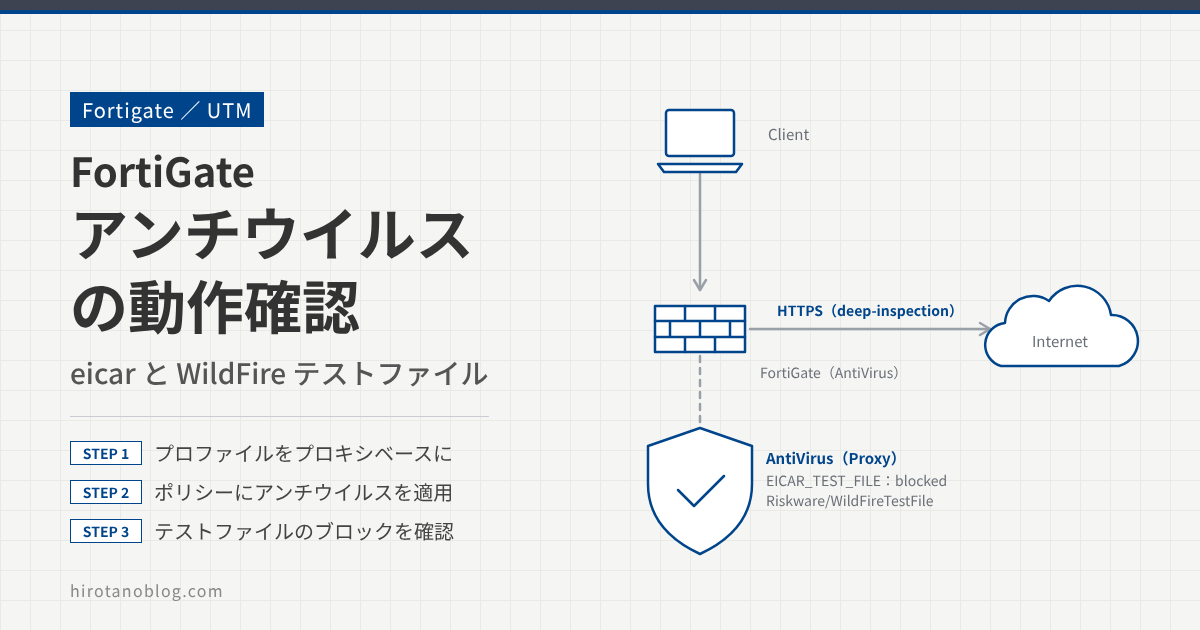
この記事では、SSL インスペクション(deep-inspection)を有効にした状態で、FortiGate の UTM 機能の一つであるアンチウイルスの動作を確認します。テスト用のウイルスファイル eicar と、Palo Alto Networks の WildFire のテストファイルを使って、ダウンロードが止められることを確かめます。検証時の FortiOS は 6.2.4 です。
先に、次の記事を読んでおくことをおすすめします。
>> 参考記事:【Fortigate】SSLインスペクション(deep-inspection)設定と動作確認 FortiOS6.2.4
- アンチウイルスの default プロファイルの設定項目と、機能セット(フローベース/プロキシベース)
- ポリシーへのアンチウイルスの適用と、インスペクションモードの合わせ方
- eicar と WildFire のテストファイルでの動作確認とログ
検証の構成
端末からインターネットへの通信を FortiGate が中継し、ダウンロードするファイルをアンチウイルスで検査します。HTTPS の通信は deep-inspection で復号してから検査します。
アンチウイルスの設定
default プロファイルを確認して、機能セットを変える
セキュリティプロファイル ›› アンチウイルス を開き、default をダブルクリックして設定内容を確認します。今回は、機能セット を プロキシベース に変えて、OK をクリックします。
この記事の画面は、実際の画面ではなく、検証時の画面から設定する項目(見るポイント)を抜き出して描いたイメージです。バージョンによって、項目の並びや表記は変わります。
| 名前 | default |
| コメント | Scan files and block viruses. |
| 1ウイルスを検知 | ◉ ブロック○ モニタ |
| 2機能セット | ○ フローベース◉ プロキシベース |
| HTTP / SMTP / POP3 / IMAP / FTP | ON |
| MAPI(プロキシベースのみ) / CIFS | OFF |
| コンテンツ無害化(プロキシベースのみ) | OFF |
| Eメール添付のWindows実行ファイルをウイルスとして扱う | ON |
| モバイルマルウェアプロテクションを含める | ON |
| FortiGuardアウトブレイク防止データベースを使用する | OFF |
| 外部マルウェアブロックリストを使用 | OFF |
| No. | 項目 | 内容 |
|---|---|---|
| 1 | ウイルスを検知 | ウイルスを見つけたときの動作です。ブロック は通信を止め、モニタ はログに記録して通します。 |
| 2 | 機能セット | フローベース と プロキシベース があります。プロキシベースは FortiGate がファイルを受け取ってから検査する方式で、画面で「P」の付いた機能(MAPI の検査やコンテンツ無害化など)も使えますが、処理の負荷は高くなります。今回はプロキシベースにします。 |
| 3 | インスペクションされるプロトコル | 検査の対象にするプロトコルです。有効にしていないプロトコルは検査されません。 |
ポリシーにアンチウイルスを適用する
ポリシー&オブジェクト ›› ファイアウォールポリシー を開き、内部から外部へのポリシー(Internal->External)を編集します。アンチウイルスのプロファイルの機能セットをプロキシベースにしたので、ポリシーの インスペクションモード も プロキシベース にして、アンチウイルスのプロファイル default を適用します。
| 着信 / 発信インターフェース | port2 / port1 |
| 送信元 / 宛先 / サービス | all / all / ALL |
| アクション | ◉ 許可○ 拒否 |
| 1インスペクションモード | ○ フローベース◉ プロキシベース |
| NAT | ON |
| 2アンチウイルス | ON default |
| ⋮(以下略) | |
アンチウイルスのプロファイルの機能セット(フロー/プロキシ)は、適用するファイアウォールポリシーのインスペクションモード(フロー/プロキシ)と合わせる必要があります。
動作確認
eicar をダウンロードする
テスト用のウイルスファイルとして、eicar(https://www.eicar.org/?page_id=3950)をダウンロードします。eicar は、アンチウイルス製品の動作を安全に確認するためのテスト用のファイルです。ダウンロードのページで、HTTPS のダウンロード領域にある eicar.com(68 Bytes)のリンクをクリックします。
すると、ブラウザに FortiGate の警告画面が表示され、ファイルのダウンロードが止められます。
URL:https://secure.eicar.org/eicar.com
Quarantined File Name:[disabled]
Reference URL:http://www.fortinet.com/ve?vn=EICAR_TEST_FILE
ログ&レポート ›› アンチウイルス でも、ブロックしたログを確認できます。
| サービス | 送信元 | ファイル名 | ウイルス/ボットネット | 詳細 | アクション |
|---|---|---|---|---|---|
| HTTPS | 10.0.1.10 | eicar.com | 1EICAR_TEST_FILE | URL: https://secure.eicar.org/ | blocked |
| HTTPS | 10.0.1.10 | eicar.com | EICAR_TEST_FILE | URL: https://secure.eicar.org/ | blocked |
今回の eicar は HTTPS でダウンロードしているので、SSL インスペクション(deep-inspection)が必須です。SSL インスペクションで復号しないと、ファイルの中身が暗号化されたまま FortiGate を通るため、eicar を検出できません。
WildFire のテストファイルをダウンロードする
次に、テスト用のマルウェアとして、Palo Alto Networks の WildFire のテストファイルをダウンロードします。テストファイルの入手方法は、次のページで紹介されています。
>> 参考:偽マルウェア ファイルを使ったWildFireのテスト方法(Palo Alto Networks LIVEcommunity)
ページの中にあるダウンロードのリンク(http://wildfire.paloaltonetworks.com/publicapi/test/pe)をクリックすると、ブラウザに FortiGate の警告画面が表示されます。
URL:http://wildfire.paloaltonetworks.com/publicapi/test/pe
Quarantined File Name:[disabled]
ログ&レポート ›› アンチウイルス でも、ブロックしたログを確認できます。こちらは HTTP でのダウンロードで、Riskware/WildFireTestFile として検知されています。
| サービス | 送信元 | ファイル名 | ウイルス/ボットネット | 詳細 | アクション |
|---|---|---|---|---|---|
| HTTP | 10.0.1.10 | wildfire-test- | 1Riskware/ | URL: http://wildfire. | blocked |
| HTTPS | 10.0.1.10 | eicar.com | EICAR_TEST_FILE | URL: https://secure.eicar.org/ | blocked |
| HTTPS | 10.0.1.10 | eicar.com | EICAR_TEST_FILE | URL: https://secure.eicar.org/ | blocked |
まとめ
| 設定・確認 | 内容 |
|---|---|
| プロファイル | セキュリティプロファイル ›› アンチウイルス の default。ウイルスを検知は ブロック、機能セットは プロキシベース |
| ポリシー | Internal->External のインスペクションモードを プロキシベース にし、アンチウイルス default を適用 |
| HTTPS の検査 | SSL インスペクション(deep-inspection)が必須 |
| 確認 | ブラウザの High Security Alert、ログ&レポート ›› アンチウイルス のアクション blocked |
コメント