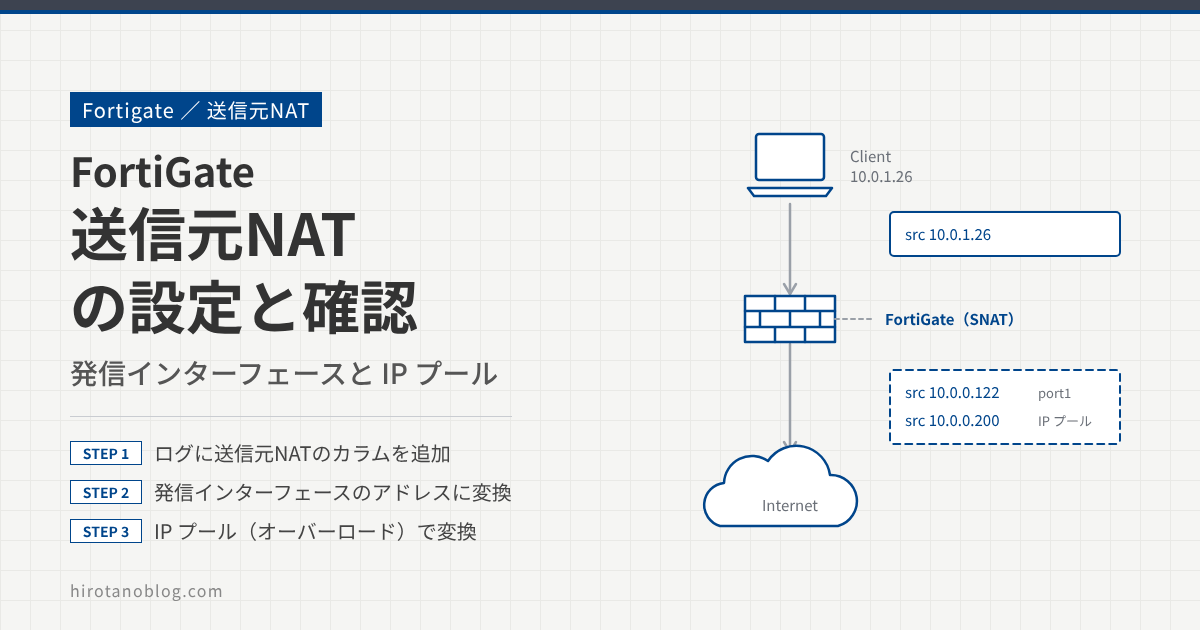
FortiGate の送信元 NAT は、ファイアウォールポリシーの中で設定します。送信元の IP アドレスを、発信インターフェースの IP アドレスに変換する方法と、IP プールとして定義した IP アドレス(範囲)に変換する方法があります。
この記事では、この2つの方法の設定と動作を、トラフィックログで確認します。検証時の FortiOS は 6.4.3 です。
- トラフィックログで変換前後のアドレスとポートを見る準備
- 発信インターフェースのアドレスに変換する設定と確認
- IP プール(ダイナミック IP プール)のアドレスに変換する設定と確認
準備:ログに変換後のアドレスを表示する
転送トラフィックのカラムを追加する
ログ&レポート ›› 転送トラフィック を開き、カラムの設定(一覧の左上の歯車)で 送信元ポート、送信元NAT IP、送信元NATポート にチェックを入れます。元の送信元 IP アドレスとポート番号が、どう変換されたかを一覧で確認できるようになります。カラムの並びを変えて、変換前と変換後を隣に並べると見やすくなります。
この記事の画面は、実際の画面ではなく、検証時の画面から設定する項目(見るポイント)を抜き出して描いたイメージです。バージョンによって、項目の並びや表記は変わります。
| ☑ 日付/時刻 | |
| ☑ アーカイブ | |
| ☑ 送信元 | |
| 1☑ 送信元ポート | 追加する |
| ☑ 送信元NAT IP | 追加する |
| ☑ 送信元NATポート | 追加する |
| ☑ 宛先 | |
| ☑ アプリケーション名/結果/ポリシーID |
方法1:発信インターフェースのアドレスを使う
FortiGate のインターネット側のインターフェース(port1)のアドレスを 10.0.0.122 とします。端末(10.0.1.26)からインターネットにアクセスするときに、送信元 IP アドレスを 10.0.0.122 に変換します。
ポリシーで NAT を有効にする
ポリシー&オブジェクト ›› ファイアウォールポリシー で、端末からインターネットへのポリシーを開きます。NAT を ON にし、IPプール設定 を 発信インターフェースのアドレスを使用 にします。
| 1NAT | ON |
| 2IPプール設定 | ◉ 発信インターフェースのアドレスを使用○ ダイナミックIPプールを使う |
| 送信元ポートの保持 | OFF |
ログで変換を確認する
端末からインターネットにアクセスし、ログ&レポート ›› 転送トラフィック で変換されているかを確認します。
| 送信元 | 送信元ポート | 送信元NAT IP | 送信元NATポート | 宛先 |
|---|---|---|---|---|
| 110.0.1.26 | 49905 | 210.0.0.122 | 49,905 | go.microsoft.com |
| 10.0.1.26 | 49904 | 10.0.0.122 | 49,904 | go.microsoft.com |
| 10.0.1.26 | 49902 | 10.0.0.122 | 49,902 | storecatalogrevocat… |
| 10.0.1.26 | 49903 | 10.0.0.122 | 49,903 | go.microsoft.com |
| ⋮(以下略) | ||||
| No. | 表示 | 意味 |
|---|---|---|
| 1 | 送信元 10.0.1.26 | 変換前の、端末の IP アドレスです。 |
| 2 | 送信元NAT IP 10.0.0.122 | 変換後の送信元 IP アドレスです。発信インターフェース(port1)のアドレスになっています。 |
送信元アドレス 10.0.1.26 が、発信インターフェースのアドレス 10.0.0.122 に変換されていることを確認できます。複数の端末が同じ 10.0.0.122 を使えるように、FortiGate はポート番号も含めて変換を管理しています(NAPT)。今回のログでは、変換後のポート番号は元のポート番号と同じでした。
方法2:ダイナミック IP プールを使う
次は、発信インターフェースのアドレスではなく、任意に決めた IP アドレス(範囲)を IP プールとして定義し、そのアドレスに変換します。今回は IP プールのアドレスを 10.0.0.200 にし、10.0.1.26 からインターネットへの通信の送信元を 10.0.0.200 に変換します。
ポリシーで IP プールを選ぶ
端末からインターネットへのポリシーを開き、NAT を ON にしたまま、IPプール設定 を ダイナミックIPプールを使う にします。その下の + をクリックすると、右側に IP プールの一覧(エントリを選択)が表示されるので、新規作成 をクリックします。
| NAT | ON |
| 1IPプール設定 | ○ 発信インターフェースのアドレスを使用◉ ダイナミックIPプールを使う |
| 2(IP プール) | +エントリを選択エントリなし 3+ 新規作成 |
| 送信元ポートの保持 | OFF |
IP プールを作る
新規ダイナミックIPプール の画面で、次のように設定します。
| 1名前 | NAPT |
| コメント | |
| 2タイプ | ◉ オーバーロード○ 1対1○ 固定ポート範囲○ ポートをブロック割り当て |
| 3外部IPアドレス/範囲 | 10.0.0.200-10.0.0.200 |
| ARPリプライ | ON |
| No. | 項目 | 設定する内容 |
|---|---|---|
| 1 | 名前 | 任意の名前です。今回は NAPT にします。 |
| 2 | タイプ | オーバーロード を選びます。 |
| 3 | 外部IPアドレス/範囲 | 変換後のアドレスの範囲です。今回は 10.0.0.200 の1つだけに変換するので、10.0.0.200-10.0.0.200 にします。 |
IP プールのタイプは、次の4つから選べます。
| タイプ | 動作 |
|---|---|
| オーバーロード | 外部 IP アドレスとポート番号を使って、多くの内部アドレスを少ない外部アドレスに変換します(NAPT)。 |
| 1対1 | 内部アドレスと外部アドレスを1対1で対応させます。ポートの変換は行わないので、変換できる内部アドレスの数は外部アドレスの数までです。 |
| 固定ポート範囲 | 内部と外部の IP 範囲を決め、内部アドレスごとに使う外部アドレスとポート範囲を固定します。 |
| ポートをブロック割り当て | 外部アドレスのポートをブロック単位で、内部アドレスごとに割り当てます。 |
ARPリプライ が ON(初期値)だと、FortiGate は IP プールのアドレス(今回は 10.0.0.200)への ARP 要求に応答します。外部側の機器が、戻りの通信を FortiGate に届けられるようにするための設定です。
OK をクリックすると、ポリシーの IP プールに NAPT が登録されます。登録されたことを確認して、ポリシーの OK をクリックします。
ログで変換を確認する
端末からインターネットにアクセスし、ログ&レポート ›› 転送トラフィック で変換されているかを確認します。
| 送信元 | 送信元ポート | 送信元NAT IP | 送信元NATポート | 宛先 |
|---|---|---|---|---|
| 110.0.1.26 | 50340 | 210.0.0.200 | 50,340 | r4.res.office365.com |
| 10.0.1.26 | 50341 | 10.0.0.200 | 50,341 | r4.res.office365.com |
| 10.0.1.26 | 50332 | 10.0.0.200 | 50,332 | r4.res.office365.com |
| 10.0.1.26 | 50336 | 10.0.0.200 | 50,336 | r4.res.office365.com |
| ⋮(以下略) | ||||
| No. | 表示 | 意味 |
|---|---|---|
| 1 | 送信元 10.0.1.26 | 変換前の、端末の IP アドレスです。 |
| 2 | 送信元NAT IP 10.0.0.200 | 変換後の送信元 IP アドレスです。IP プールに設定したアドレスになっています。 |
送信元アドレス 10.0.1.26 が、IP プールに設定した 10.0.0.200 に変換されていることを確認できます。
まとめ
| IP プール設定 | 変換後の送信元 | 使いどころ |
|---|---|---|
| 発信インターフェースのアドレスを使用 | 発信インターフェースのアドレス(10.0.0.122) | インターネットに出る一般的な構成 |
| ダイナミックIPプールを使う | IP プールのアドレス(10.0.0.200) | インターフェースとは別のアドレスで出したいとき、通信によって変換後のアドレスを分けたいとき |
宛先 NAT(バーチャル IP)については、バーチャルIPによる宛先NAT の記事を参照してください。
コメント