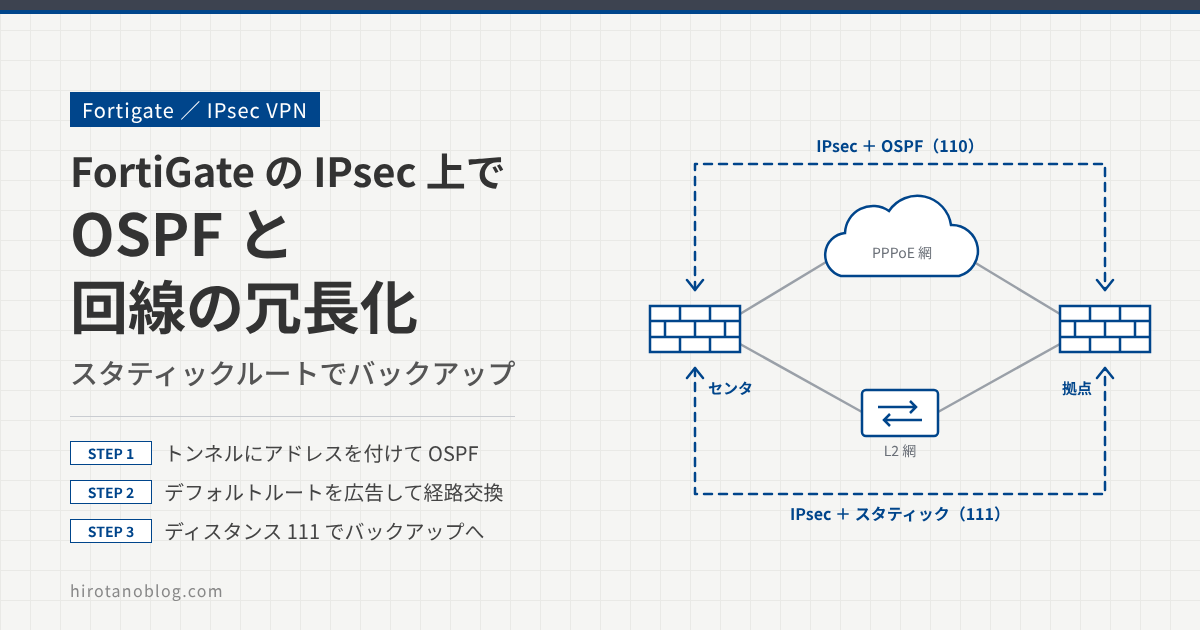
FortiGate のサイト間 IPsec トンネルの上で OSPF を動かし、センタと拠点の LAN の経路を自動で交換します。あわせて、バックアップ回線に IPsec とスタティックルートを用意し、メイン回線が切れたときに通信が切り替わることを確かめます。
WAN 区間をダイナミックルーティングにしておくと、バックアップ回線などと組み合わせて経路を冗長化できます。
この記事でわかること
IPsec のトンネルインタフェースに IP アドレスを付け、その上で OSPF を動かす
センタからデフォルトルートを広告し、拠点と経路を交換する
ディスタンスを OSPF より大きくしたスタティックルートで、バックアップ回線に切り替える
検証構成 センタと拠点の FortiGate は、wan1 で PPPoE 網に、wan2 でバックアップ用の L2 網につながっています。メイン回線(wan1)の IPsec トンネルにはオーバレイ用のアドレス 10.10.10.1 と 10.10.10.2 を付け、その上で OSPF のエリア 0 を動かします。バックアップ回線(wan2)には別の IPsec トンネルを張り、スタティックルートで経路を用意します。
IPsec + OSPF(エリア 0) 10.10.10.1 10.10.10.2 IPsec + スタティック(バックアップ) PPPoE 網 128.128.128.128 L2 網 wan1 128.1.1.1 wan1 128.1.1.2 wan2 129.1.1.1 wan2 129.1.1.2 192.168.1.0/24 .99 .110 192.168.2.0/24 .99 .110 センタ 拠点 図1 検証構成
項目 センタ 拠点
FortiOS 6.0.9 LAN(internal) 192.168.1.0/24(FortiGate は .99、端末は .110) 192.168.2.0/24(FortiGate は .99、端末は .110) メイン回線(wan1) PPPoE、128.1.1.1 PPPoE、128.1.1.2 メインのトンネル To_Branch:10.10.10.1To_Center:10.10.10.2OSPF ルータ ID 1.1.1.1 2.2.2.2 バックアップ回線(wan2) 129.1.1.1/24 129.1.1.2/24 バックアップのトンネル To_Branch_BKTo_Center_bk
OSPF を設定する前に、上の記事で作ったトンネルインタフェース向けのスタティックルートを無効にしておきます。今回は相手の LAN の経路を、スタティックではなく OSPF で学習させるためです。無効にしたルートは、あとでバックアップ回線用に使い回します。
画面イメージについて
この記事の画面は、実際の画面ではなく、検証時の画面から設定する項目(見るポイント)を抜き出して描いたイメージです。バージョンによって、項目の並びや表記は変わります。
FortiGate 管理画面(センタ・拠点) 画面イメージ
ネットワーク ›› スタティックルート
センタ
宛先 ゲートウェイ インターフェース
0.0.0.0/0 192.168.1.254 internal 128.1.1.2/32 ダイナミックゲートウェイ (128.128.128.128) wan1 1 192.168.2.0/24 To_Branch
拠点
宛先 ゲートウェイ インターフェース
128.1.1.1/32 ダイナミックゲートウェイ (128.128.128.128) wan1 2 0.0.0.0/0 To_Center
図2 トンネル向けのスタティックルートを無効にする(実際の画面ではなく、表示のポイントを示したイメージです)
No. 表示 意味
1 センタの 192.168.2.0/24(To_Branch) 拠点の LAN 向け。無効にした行は薄い文字と赤の × で表示される 2 拠点の 0.0.0.0/0(To_Center) センタ向けのデフォルトルート。これも無効にする
トンネルインタフェースに IP アドレスを付ける オーバレイ用のアドレスを設定する IPsec のトンネルインタフェースに IP アドレスを付け、そのアドレスの間で OSPF の経路を交換します。ネットワーク ›› インターフェース で、wan1 の下にあるトンネルインタフェース(センタは To_Branch、拠点は To_Center)を編集します。
センタは自分の IP を 10.10.10.1、リモート IP を 10.10.10.2/255.255.255.255 にします。拠点はその反対です。疎通確認のため、管理者アクセスの PING を有効にします。
FortiGate 管理画面(センタ・拠点) 画面イメージ
ネットワーク ›› インターフェース ›› インターフェースの編集
インターフェース センタ:To_Branch / 拠点:To_Center アドレッシングモード マニュアル 1 IP10.10.10.1 / 10.10.10.2 ネットワークマスク 255.255.255.255 2 リモートIP/ネットワークマスク10.10.10.2/255.255.255.255 / 10.10.10.1/255.255.255.255 3 管理者アクセス(IPv4)☐ HTTPS ☐ SSH ☑ PING ☐ SNMP
図3 トンネルインタフェースのアドレス(左がセンタ、右が拠点。実際の画面ではなく、設定項目のポイントを示したイメージです)
No. 項目 設定内容
1 IP 自分のトンネルのアドレス(/32) 2 リモートIP 相手のトンネルのアドレス。OSPF のネイバーになる相手 3 管理者アクセス トンネルのアドレスに ping を返せるように PING を有効にする
センタから拠点のトンネルのアドレスに ping が通れば、トンネルの両端がつながっています。
CENTER
CENTER # execute ping 10.10.10.2
PING 10.10.10.2 (10.10.10.2): 56 data bytes
64 bytes from 10.10.10.2: icmp_seq=0 ttl=255 time=0.5 ms
64 bytes from 10.10.10.2: icmp_seq=1 ttl=255 time=0.3 ms
64 bytes from 10.10.10.2: icmp_seq=2 ttl=255 time=0.3 ms
64 bytes from 10.10.10.2: icmp_seq=3 ttl=255 time=0.3 ms
64 bytes from 10.10.10.2: icmp_seq=4 ttl=255 time=0.3 ms
--- 10.10.10.2 ping statistics ---
5 packets transmitted, 5 packets received, 0% packet loss
round-trip min/avg/max = 0.3/0.3/0.5 ms
OSPF の設定 GUI で OSPF を設定するには、システム ›› 表示機能設定 で 高度なルーティング を有効にします。有効にすると、ネットワーク ›› OSPF のメニューが表示されます。
センタの OSPF を設定する ネットワーク ›› OSPF で、ルータ ID を入れ、エリア・ネットワーク・インターフェースを新規作成します。
FortiGate 管理画面(センタ) 画面イメージ
ネットワーク ›› OSPF
1 ルーターID1.1.1.1 2 エリア3 ネットワークネットワーク エリア 192.168.1.0/24 0.0.0.0 10.10.10.1/32 0.0.0.0
4 インターフェース名前 インターフェース コスト IPに適用 認証 OSPF-interface To_Branch 0 任意のIP なし
高度な設定
5 デフォルトルートを挿入する○ しない ○ 標準エリア ◉ 常に パッシブインターフェース
図4 センタの OSPF(実際の画面ではなく、設定項目のポイントを示したイメージです)
No. 項目 設定内容
1 ルーターID OSPF のルータを識別する値で、ネットワークの中で重ならないようにする。今回は 1.1.1.1 2 エリア エリア 0(0.0.0.0) 3 ネットワーク OSPF で扱うネットワーク。LAN の 192.168.1.0/24 と、トンネルの 10.10.10.1/32 をエリア 0 にする 4 インターフェース 名前は任意。OSPF を動かすトンネルインタフェース To_Branch を選ぶ 5 デフォルトルートを挿入する 「常に」にすると、自分のルーティングテーブルにデフォルトルートがあるかどうかに関係なく、拠点へデフォルトルートを広告する
拠点はインターネット向けの通信もセンタ経由にするため、センタから拠点へデフォルトルートを広告します。「標準エリア」は、自分のルーティングテーブルにデフォルトルートがあるときだけ広告する設定です。設定が終わったら 適用 をクリックします。
拠点の OSPF を設定する 拠点もセンタと同じ考え方で設定します。
FortiGate 管理画面(拠点) 画面イメージ
ネットワーク ›› OSPF
1 ルーターID2.2.2.2 エリア 2 ネットワークネットワーク エリア 192.168.2.0/24 0.0.0.0 10.10.10.2/32 0.0.0.0
3 インターフェース名前 インターフェース コスト IPに適用 認証 OSPF-interface To_Center 0 任意のIP なし
図5 拠点の OSPF(実際の画面ではなく、設定項目のポイントを示したイメージです)
No. 項目 設定内容
1 ルーターID 2.2.2.2 2 ネットワーク LAN の 192.168.2.0/24 と、トンネルの 10.10.10.2/32 3 インターフェース トンネルインタフェース To_Center
拠点はセンタへ自分の LAN(192.168.2.0/24)を広告できればよいので、デフォルトルートは広告しません。適用 をクリックし、動作を確かめます。
動作確認(OSPF) モニタ ›› ルーティングモニタ でルーティングテーブルを確認します。センタは、拠点の 192.168.2.0/24 をトンネルインタフェース経由の OSPF で学習しています。
FortiGate 管理画面(センタ) 画面イメージ
モニタ ›› ルーティングモニタ
タイプ ネットワーク ゲートウェイ IP インターフェース
スタティック 0.0.0.0/0 192.168.1.254 internal コネクテッド 10.10.10.1/32 0.0.0.0 To_Branch コネクテッド 10.10.10.2/32 0.0.0.0 To_Branch コネクテッド 128.1.1.1/32 0.0.0.0 ppp1 スタティック 128.1.1.2/32 128.128.128.128 ppp1 コネクテッド 128.128.128.128/32 0.0.0.0 ppp1 コネクテッド 192.168.1.0/24 0.0.0.0 internal 1 OSPF192.168.2.0/24 10.10.10.2 To_Branch
図6 センタのルーティングテーブル(実際の画面ではなく、表示のポイントを示したイメージです)
No. 表示 意味
1 OSPF 192.168.2.0/24 via 10.10.10.2 拠点の LAN を、トンネル To_Branch の先の 10.10.10.2 から OSPF で学習した
拠点は、センタの 192.168.1.0/24 と、デフォルトルートを OSPF で学習しています。デフォルトルートはセンタが外部経路として広告したもので、タイプは「OSPF (External タイプ2)」と表示されます。
FortiGate 管理画面(拠点) 画面イメージ
モニタ ›› ルーティングモニタ
タイプ ネットワーク ゲートウェイ IP インターフェース
1 OSPF (External タイプ2)0.0.0.0/0 10.10.10.1 To_Center コネクテッド 10.10.10.1/32 0.0.0.0 To_Center コネクテッド 10.10.10.2/32 0.0.0.0 To_Center スタティック 128.1.1.1/32 128.128.128.128 ppp1 コネクテッド 128.1.1.2/32 0.0.0.0 ppp1 コネクテッド 128.128.128.128/32 0.0.0.0 ppp1 2 OSPF192.168.1.0/24 10.10.10.1 To_Center コネクテッド 192.168.2.0/24 0.0.0.0 internal
図7 拠点のルーティングテーブル(実際の画面ではなく、表示のポイントを示したイメージです)
No. 表示 意味
1 OSPF (External タイプ2) 0.0.0.0/0 センタが「常に」で広告したデフォルトルート。外部経路として広告され、メトリックのタイプは既定の 2 2 OSPF 192.168.1.0/24 センタの LAN を、トンネルの先の 10.10.10.1 から学習した
これで拠点間の経路が交換されました。拠点の端末 192.168.2.110 から、センタの端末 192.168.1.110 への ping も通ります。
拠点の端末のコマンドプロンプト 画面イメージ
C:¥>ping 192.168.1.110 192.168.1.110 に ping を送信しています 32 バイトのデータ: 1 192.168.1.110 からの応答: バイト数 =32 時間 <1ms TTL=62192.168.1.110 からの応答: バイト数 =32 時間 =1ms TTL=62 192.168.1.110 からの応答: バイト数 =32 時間 =1ms TTL=62 192.168.1.110 からの応答: バイト数 =32 時間 =1ms TTL=62 192.168.1.110 の ping 統計: パケット数: 送信 = 4、受信 = 4、損失 = 0 (0% の損失)、 ラウンド トリップの概算時間 (ミリ秒): 最小 = 0ms、最大 = 1ms、平均 = 0ms 図8 拠点の端末からセンタの端末への ping(実際の画面ではなく、表示内容のポイントを示したイメージです)
これでメイン回線の構成は完成です。
バックアップ回線の構成 FortiGate の wan2 をバックアップ用の L2 網につなぎ、次の設定をします。
手順 設定 ねらい
STEP 4 wan2 のアドレス バックアップ回線で IPsec を張るための外側のアドレス STEP 5 バックアップ回線の IPsec wan2 同士でトンネルを張る STEP 6 バックアップ用のスタティックルート OSPF の経路がなくなったときだけ使われる経路 STEP 7 バックアップ用のポリシー バックアップのトンネルを通る通信を許可する
wan2 のアドレスを設定する wan2 のアドレッシングモードをマニュアルにし、センタは 129.1.1.1/255.255.255.0、拠点は 129.1.1.2/255.255.255.0 にします。wan2 のエイリアスは backup にしています。
FortiGate 管理画面(センタ) 画面イメージ
ネットワーク ›› インターフェース ›› wan2 の編集
アドレッシングモード ◉ マニュアル ○ DHCP ○ PPPoE 1 IP/ネットワークマスク129.1.1.1/255.255.255.0
図9 センタの wan2 のアドレス(拠点は 129.1.1.2/255.255.255.0。実際の画面ではなく、設定項目のポイントを示したイメージです)
バックアップ回線の IPsec を設定する お互いの wan2 のアドレスをリモートゲートウェイにして、IPsec トンネルを作ります。事前共有鍵と、フェーズ2の自動ネゴシエーションも設定します。
FortiGate 管理画面(センタ・拠点) 画面イメージ
VPN ›› IPsecトンネル ›› VPNトンネルの編集
1 名前センタ: To_Branch_BK / 拠点: To_Center_bk
ネットワーク
IPバージョン IPv4 リモートゲートウェイ 固定IPアドレス 2 IPアドレス129.1.1.2 / 129.1.1.1 3 インターフェースbackup (wan2)
図10 バックアップ回線の IPsec(左がセンタ、右が拠点。実際の画面ではなく、設定項目のポイントを示したイメージです)
No. 項目 設定内容
1 名前 トンネルインタフェースの名前にもなる。センタは To_Branch_BK、拠点は To_Center_bk 2 IPアドレス 相手の wan2 のアドレス 3 インターフェース 自分の wan2(backup)
バックアップ用のスタティックルートを作る まず、センタのルーティングテーブルでディスタンスを確かめます。メイン回線の OSPF の経路は、ディスタンスが 110 です。
FortiGate 管理画面(センタ) 画面イメージ
モニタ ›› ルーティングモニタ
タイプ ネットワーク ゲートウェイ IP インターフェース ディスタンス
スタティック 0.0.0.0/0 192.168.1.254 internal 10 コネクテッド 10.10.10.1/32 0.0.0.0 To_Branch 0 コネクテッド 10.10.10.2/32 0.0.0.0 To_Branch 0 コネクテッド 128.1.1.1/32 0.0.0.0 ppp1 0 スタティック 128.1.1.2/32 128.128.128.128 ppp1 10 コネクテッド 128.128.128.128/32 0.0.0.0 ppp1 0 コネクテッド 129.1.1.0/24 0.0.0.0 backup (wan2) 0 コネクテッド 192.168.1.0/24 0.0.0.0 internal 0 OSPF 192.168.2.0/24 10.10.10.2 To_Branch 1 110
図11 バックアップ回線を設定した後のセンタのルーティングテーブル(実際の画面ではなく、表示のポイントを示したイメージです)
No. 表示 意味
1 OSPF の経路のディスタンス 110 FortiGate の OSPF の既定のディスタンス。値が小さい経路ほど優先される
最初に無効にしたスタティックルートを使い回し、出口をバックアップのトンネルに変えます。メイン回線の OSPF の経路はディスタンスが 110 なので、バックアップ用のスタティックルートは 111 にします。ディスタンスの大きいスタティックルートは、OSPF の経路がある間は使われず、OSPF の経路がなくなったときだけ使われます(フローティングスタティック)。
FortiGate 管理画面(センタ・拠点) 画面イメージ
ネットワーク ›› スタティックルート ›› スタティックルートの編集
ダイナミックゲートウェイ オン 1 宛先(サブネット)センタ: 192.168.2.0/255.255.255.0 拠点: 0.0.0.0/0.0.0.0 2 インターフェースセンタ: To_Branch_BK 拠点: To_Center_bk 3 アドミニストレーティブ・ディスタンス111 4 ステータス◉ 有効化済み ○ 無効化済み
図12 バックアップ用のスタティックルート(実際の画面ではなく、設定項目のポイントを示したイメージです)
No. 項目 設定内容
1 宛先 センタは拠点の LAN、拠点はデフォルトルート。メイン回線で OSPF から学習する経路と同じ宛先にする 2 インターフェース バックアップのトンネルインタフェース 3 ディスタンス OSPF の 110 より大きい 111 4 ステータス 有効に戻す
経路 ディスタンス ふだんの状態
OSPF(メイン回線) 110 使われる スタティック(バックアップ) 111 待機。OSPF の経路がなくなるとルーティングテーブルに入る
ルーティングモニタには、そのとき使われている経路だけが表示されます。ディスタンス 111 のスタティックルートは、OSPF の経路がある間は表示されません。
バックアップ用のポリシーを作る バックアップ回線で、拠点からセンタへの通信を許可するポリシーを作ります。センタはバックアップのトンネルから internal へ、拠点は internal からバックアップのトンネルへのポリシーです。
FortiGate 管理画面(センタ・拠点) 画面イメージ
ポリシー&オブジェクト ›› IPv4ポリシー ›› ポリシーの編集
名前 backup1 1 入力インターフェースセンタ: To_Branch_BK 拠点: internal 2 出力インターフェースセンタ: internal 拠点: To_Center_bk 送信元・宛先 all all スケジュール・サービス always ALL アクション ◉ ACCEPT ○ DENY 3 NATオフ
図13 バックアップ用のポリシー(実際の画面ではなく、設定項目のポイントを示したイメージです)
No. 項目 設定内容
1 入力インターフェース センタはバックアップのトンネル、拠点は LAN(internal) 2 出力インターフェース センタは LAN(internal)、拠点はバックアップのトンネル 3 NAT オフ。拠点の端末のアドレスのままセンタへ届ける
補足
今回は拠点からセンタへの方向だけを許可しています。応答の通信はセッションで戻るので、拠点から始める ping には足ります。センタ側から通信を始める必要がある場合は、逆向き(センタは internal → To_Branch_BK、拠点は To_Center_bk → internal)のポリシーも作ります。
動作確認(バックアップ回線への切り替え) 切り替える前のセンタのルーティングテーブルは図11のとおりで、拠点の LAN(192.168.2.0/24)はメイン回線の OSPF で学習しています。拠点の端末からセンタの端末へ連続で ping を打ち、センタのメイン回線(wan1)のケーブルを抜きます。
IPsec + OSPF(エリア 0) 10.10.10.1 10.10.10.2 IPsec + スタティック(バックアップ) PPPoE 網 128.128.128.128 L2 網 wan1 128.1.1.1 wan1 128.1.1.2 wan2 129.1.1.1 wan2 129.1.1.2 192.168.1.0/24 .99 .110 192.168.2.0/24 .99 .110 センタ 拠点 図14 センタのメイン回線を切り、バックアップ回線へ切り替える
ping が途切れ、しばらくすると自動で復旧します。今回は ping が9回タイムアウトしたあとに応答が戻り、おおよそ45秒前後で復旧しました。
拠点の端末のコマンドプロンプト(ping -t) 画面イメージ
⋮ 192.168.1.110 からの応答: バイト数 =32 時間 =1ms TTL=62 192.168.1.110 からの応答: バイト数 =32 時間 =2ms TTL=62 1 要求がタイムアウトしました。要求がタイムアウトしました。 要求がタイムアウトしました。 要求がタイムアウトしました。 要求がタイムアウトしました。 要求がタイムアウトしました。 要求がタイムアウトしました。 要求がタイムアウトしました。 要求がタイムアウトしました。 2 192.168.1.110 からの応答: バイト数 =32 時間 =1ms TTL=62192.168.1.110 からの応答: バイト数 =32 時間 =1ms TTL=62 ⋮ 図15 切り替え中の ping(実際の画面ではなく、表示内容のポイントを抜き出したイメージです)
No. 表示 意味
1 要求がタイムアウトしました(9回) メイン回線が切れ、まだバックアップ回線に切り替わっていない間 2 応答の再開 バックアップ回線の経路に切り替わった
センタのルーティングテーブルを見ると、拠点の LAN への経路が、ディスタンス 111 のバックアップ用スタティックルートに変わっています。
FortiGate 管理画面(センタ) 画面イメージ
モニタ ›› ルーティングモニタ
タイプ ネットワーク ゲートウェイ IP インターフェース ディスタンス
スタティック 0.0.0.0/0 192.168.1.254 internal 10 1 コネクテッド10.10.10.1/32 0.0.0.0 To_Branch 0 コネクテッド 10.10.10.2/32 0.0.0.0 To_Branch 0 コネクテッド 128.1.1.1/32 0.0.0.0 ppp1 0 スタティック 128.1.1.2/32 128.128.128.128 ppp1 10 コネクテッド 128.128.128.128/32 0.0.0.0 ppp1 0 コネクテッド 129.1.1.0/24 0.0.0.0 backup (wan2) 0 コネクテッド 192.168.1.0/24 0.0.0.0 internal 0 2 スタティック192.168.2.0/24 0.0.0.0 To_Branch_BK 111
図16 切り替え後のセンタのルーティングテーブル(実際の画面ではなく、表示のポイントを示したイメージです)
No. 表示 意味
1 ppp1 と To_Branch のコネクテッドの経路 ケーブルを抜いた後も、この時点では残っている 2 スタティック 192.168.2.0/24 To_Branch_BK 111 OSPF の経路がなくなり、待機していたバックアップ用のスタティックルートが使われている
切り替え後も ppp1 や To_Branch の経路は残っていて、なくなったのは OSPF の経路だけです。FortiGate の OSPF の既定値は、hello の間隔が 10 秒、デッドインターバルが 40 秒です。相手からの hello が 40 秒届かないとネイバーがダウンし、OSPF の経路が消えてバックアップ用のスタティックルートに切り替わります。今回の切り替えに40秒あまりかかったのは、このためと考えられます。
切り替えを速くしたいとき
OSPF のインタフェースの hello の間隔とデッドインターバルを短くすると、ネイバーのダウンを早く検知できます。この2つの値はネイバー同士で一致している必要があるので、センタと拠点の両方で同じ値にします。
うまくいかないとき
状態 よくある原因 確認すること
トンネルのアドレスに ping が通らない トンネルが確立していない、リモート IP の設定が逆、管理者アクセスの PING が無効 IPsec の状態、両端の IP とリモート IP OSPF の経路を学習しない ネットワークにトンネルのアドレス(/32)が入っていない、OSPF のインターフェースにトンネルを選んでいない、エリアが違う OSPF の「ネットワーク」と「インターフェース」、エリア ID 拠点にデフォルトルートが来ない センタの「デフォルトルートを挿入する」が「しない」 センタの OSPF の高度な設定 切り替え後に通信できない バックアップのトンネルが確立していない、スタティックルートが無効のまま、ポリシーがない To_Branch_BK・To_Center_bk の状態、スタティックルートのステータス、ポリシー ふだんからバックアップ回線が使われる スタティックルートのディスタンスが 110 以下 ディスタンスが 111 になっているか
まとめ IPsec のトンネルインタフェースにアドレスを付けて OSPF を動かし、センタと拠点の経路を自動で交換しました。バックアップ回線には、OSPF よりディスタンスの大きいスタティックルートを用意し、メイン回線が切れたときに切り替わることを確かめました。設定をまとめます。
設定 センタ 拠点
トンネルのアドレス To_Branch:10.10.10.1、リモート 10.10.10.2 To_Center:10.10.10.2、リモート 10.10.10.1 OSPF ルータ ID 1.1.1.1 2.2.2.2 OSPF ネットワーク(エリア 0) 192.168.1.0/24、10.10.10.1/32 192.168.2.0/24、10.10.10.2/32 OSPF インターフェース To_Branch To_Center デフォルトルートの広告 常に しない バックアップの IPsec To_Branch_BK(wan2 → 129.1.1.2) To_Center_bk(wan2 → 129.1.1.1) バックアップのスタティックルート 192.168.2.0/24 → To_Branch_BK、ディスタンス 111 0.0.0.0/0 → To_Center_bk、ディスタンス 111 バックアップのポリシー To_Branch_BK → internal internal → To_Center_bk
現在の状況
この記事は FortiOS 6.0.9 で検証した内容です。FortiOS 6.0 系はサポートが終了しています(2022年9月29日)。新しいバージョンでは、画面の項目名や配置が変わっています。
関連記事:【Fortigate】サイト間IPSec設定(PPPoE網間接続)と動作確認 FortiOS6.0.9 /【Fortigate】IPSec + SD-WAN機能の動作確認 /【Fortigate】WAN回線冗長(link-monitor設定) Fortigate 設定まとめ から参照できます。
コメント