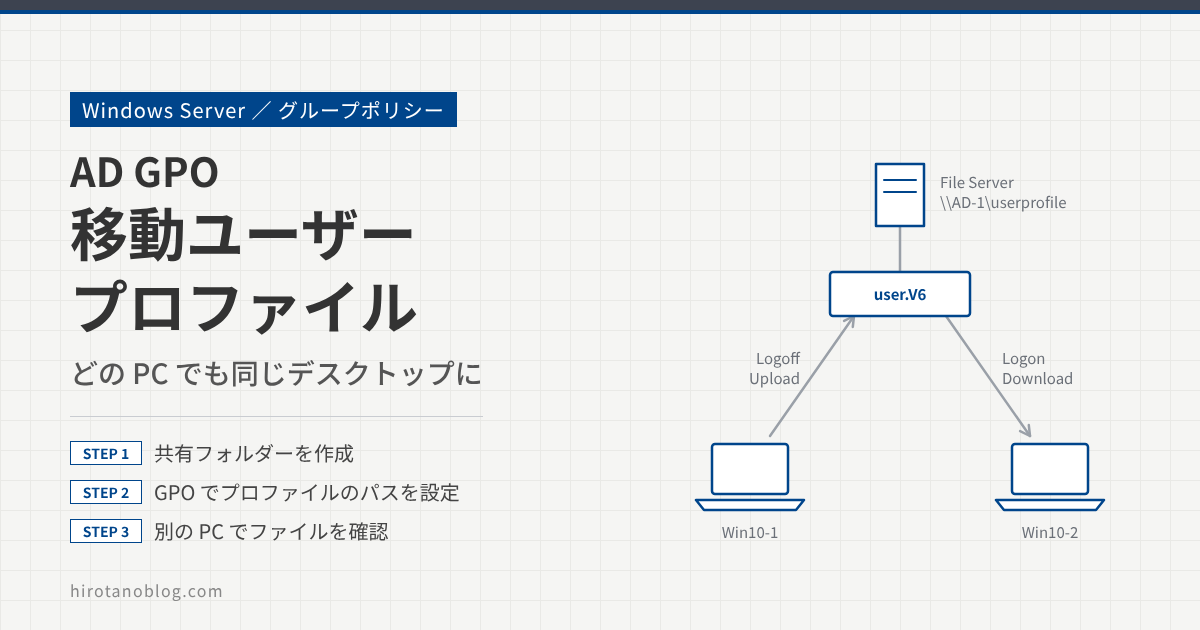
移動ユーザープロファイルは、ユーザープロファイルをファイルサーバなどのネットワーク共有に保存し、ユーザーがどのコンピューターにログオンしても同じプロファイルを使えるようにする仕組みです。この記事では、移動ユーザープロファイルの仕組みと注意点を確認し、グループポリシーで設定して動作を確かめます。
ユーザープロファイルそのものは、【Windows 10】ユーザープロファイルの概要 で紹介しています。通常のユーザープロファイル(ローカルプロファイル)はコンピューターのローカルディスクに保存され、ユーザーがログオンすると、OS がそのユーザーの設定やファイルを含むプロファイルを読み込みます。
- 移動ユーザープロファイルの仕組み(ログオン時のコピーとログオフ時の書き戻し)
- 共有フォルダーとグループポリシーによる設定手順
- 別のコンピューターでデスクトップのファイルが引き継がれることの確認
移動ユーザープロファイルとは
移動ユーザープロファイルは、ネットワーク共有に保存されるユーザープロファイルです。プロファイルの場所はグループポリシーやユーザーアカウントの設定で指定するため、Active Directory のドメイン環境が前提になります。
ユーザーがコンピューターにログオンすると、移動ユーザープロファイルがネットワーク共有からコピーされ、ローカルのディスクに保存されます。ログオン中にプロファイルに加えた変更は、ログオフしたときにネットワーク共有へ書き戻されます。
これにより、ユーザーの設定やファイルは、ログオンを許可されたネットワーク上のどのコンピューターからでも使えます。ローカルプロファイルとの違いをまとめると、次のとおりです。
| 項目 | ローカルプロファイル | 移動ユーザープロファイル |
|---|---|---|
| 保存場所 | コンピューターのローカルディスク | ネットワーク共有(ログオン中はローカルにコピー) |
| 使えるコンピューター | そのコンピューターだけ | ドメイン内のどのコンピューターでも |
| ネットワークの利用 | なし | ログオン時とログオフ時にコピーする |
メリットと注意点
ユーザーが使うコンピューターごとにプロファイルを作り直す必要がなくなります。別のコンピューターにログオンしても、前のコンピューターと同じ設定やファイルが表示されるので、Windows の環境を設定し直す手間がかかりません。
一方で、移動ユーザープロファイルを使う場合は、次の点に注意が必要です。
| 注意点 | 内容 |
|---|---|
| ログオンが遅くなる | ログオンのたびにプロファイルをネットワーク共有から読み込みます。プロファイルが大きいと読み込みに時間がかかり、ログオンが遅くなります。 |
| ネットワークの トラフィックが増える | ログオンとログオフのたびにプロファイルを読み書きするため、ネットワークのトラフィックが増えます。 |
| OS のバージョンで プロファイルが分かれる | プロファイルのフォルダー名には、Windows のバージョンに対応したサフィックス(Windows 10 バージョン 1607 以降は .V6 など)が付きます。プロファイルのバージョンが違う Windows に移ると、新しい空のプロファイルが作られます。 |
Microsoft は、ドキュメントやデスクトップなどのユーザーのフォルダーをフォルダーリダイレクトで別の共有に置き、移動ユーザープロファイルを小さく保つ構成を勧めています。プロファイルが小さいほど、ログオンは速くなります。
移動ユーザープロファイルの設定
まず、設定前の状態を確認します。検証用のドメインユーザー(ユーザー名は伏せています)でコンピューター Win10-1 にログオンし、デスクトップに「移動プロファイルテスト用.txt」というファイルを保存します。
このファイルは Win10-1 のローカルプロファイルにあるデータなので、同じユーザーで Win10-2 にログオンしても、デスクトップには表示されません。
この記事の画面は、実際の画面ではなく、検証時の画面から設定する項目(見るポイント)を抜き出して描いたイメージです。バージョンによって、項目の並びや表記は変わります。
ここから、Win10-1 でログオフしたあと Win10-2 にログオンしても「移動プロファイルテスト用.txt」を開けるように、移動ユーザープロファイルを設定します。
共有フォルダーを作成する
ユーザープロファイルを保存する共有フォルダーを、ファイルサーバに作成します。今回は簡易的に、Windows Server 2019 のドメインコントローラ AD-1 をファイルサーバとして使い、「userprofile」という共有フォルダーを作成しました。
この共有フォルダーには、Win10-1 と Win10-2 の両方からアクセスできる必要があります。Win10-1 のエクスプローラーで \\AD-1\userprofile を開き、アクセスできることを確認します。
| 名前 | 更新日時 | 種類 |
|---|---|---|
| 1このフォルダーは空です。 | ||
| No. | 表示 | 意味 |
|---|---|---|
| 1 | このフォルダーは空です。 | 共有にアクセスできている。まだ誰のプロファイルも保存されていない |
本番環境では、ほかのユーザーのプロファイルを見られないよう、共有フォルダーの NTFS アクセス許可を絞ります。Microsoft が示している設定は次のとおりです。
- SYSTEM:フルコントロール(このフォルダー、サブフォルダーおよびファイル)
- Administrators:フルコントロール(このフォルダーのみ)
- CREATOR OWNER:フルコントロール(サブフォルダーとファイルのみ)
- 移動ユーザープロファイルを使うユーザーのグループ:フォルダーの一覧/データの読み取り、フォルダーの作成/データの追加(このフォルダーのみ)
共有名の末尾に $ を付けると、ネットワークの一覧に表示されない隠し共有になります。
グループポリシーを設定する
移動ユーザープロファイルのパスを、グループポリシーで指定します。AD-1 のスタートメニューから Windows 管理ツール ›› グループ ポリシーの管理 を開きます。
今回はドメイン全体で移動ユーザープロファイルを有効にするので、ドメインにリンクされた「Default Domain Policy」を右クリックし、編集 を選びます。
グループポリシー管理エディターが開くので、コンピューターの構成 ›› ポリシー ›› 管理用テンプレート ›› システム ›› ユーザー プロファイル を選び、「このコンピューターにログオンしているすべてユーザーの移動プロファイル パスを設定する」を開きます。
システム再起動時に指定した日数を経過しているユーザー プロファイルを削除する [未構成]移動プロファイル フォルダーのユーザー所有権を確認しない [未構成]一時記憶された移動プロファイルのコピーを削除する [未構成]⋮ローカル ユーザー プロファイルのみを許可する [未構成]1このコンピューターにログオンしているすべてユーザーの移動プロファイル パスを設定する [未構成]プライマリ コンピューターにのみ移動プロファイルをダウンロードする [未構成]⋮移動プロファイルへの変更をサーバーに伝達しない [未構成]リモート ユーザー プロファイルの読み込みを待つ [未構成]
「有効」を選び、移動プロファイルのパスに \\AD-1\userprofile\%USERNAME% と入力して、「適用」→「OK」をクリックします。
| 1状態 | ○ 未構成(C)◉ 有効(E)○ 無効(D) |
| サポートされるバージョン | Windows Vista 以降 |
| 2このコンピューターにログオンしているユーザーは、この移動プロファイル パスを使用 | \\AD-1\userprofile\%USERNAME% |
| No. | 項目 | 設定内容 |
|---|---|---|
| 1 | 状態 | 「有効」を選ぶ |
| 2 | 移動プロファイル パス | \\AD-1\userprofile\%USERNAME%。%USERNAME% はログオンしたユーザー名に置き換わり、ユーザーごとのフォルダーが自動で作られる |
| 3 | 適用 → OK | 設定を保存する |
設定一覧に戻り、状態が「有効」になっていることを確認します。
ローカル ユーザー プロファイルのみを許可する [未構成]1このコンピューターにログオンしているすべてユーザーの移動プロファイル パスを設定する [有効]プライマリ コンピューターにのみ移動プロファイルをダウンロードする [未構成]
この設定はコンピューターの構成なので、GPO が適用されたコンピューターにログオンするすべてのユーザーが対象になります。ドメインにリンクした GPO はドメイン内のサーバや DC にも適用されるため、本番では移動ユーザープロファイル用の GPO を別に作り、対象のコンピューターがある OU にリンクするか、セキュリティフィルターで対象を絞ります。Default Domain Policy は、アカウントポリシーだけを設定するのがベストプラクティスです。
ユーザーごとに指定したい場合は、ユーザーアカウントのプロパティの「プロファイル パス」でも設定できます。両方を設定すると、グループポリシー(コンピューター側)の設定が優先されます。
動作確認
グループポリシーを反映させるため、Win10-1 を再起動します。同じ検証用ユーザーで Win10-1 にログオンすると、当然ながらデスクトップに「移動プロファイルテスト用.txt」があります。
次に、Win10-1 からログオフし、別のコンピューター Win10-2 に同じユーザーでログオンします。すると、Win10-2 のデスクトップにも「移動プロファイルテスト用.txt」があり、ユーザーの環境が引き継がれていることがわかります。
\\AD-1\userprofile\ の中には、ユーザーごとのフォルダーができています。中を開くと、「デスクトップ」や「ドキュメント」など、ユーザープロファイルのフォルダーが保存されていることを確認できます。
| 名前 | 更新日時 | 種類 |
|---|---|---|
| 3D オブジェクト | 2023/04/16 14:11 | ファイル フォルダー |
| アドレス帳 | 2023/04/16 14:11 | ファイル フォルダー |
| お気に入り | 2023/04/16 14:11 | ファイル フォルダー |
| ダウンロード | 2023/05/02 0:17 | ファイル フォルダー |
| 1デスクトップ | 2023/05/02 14:05 | ファイル フォルダー |
| ドキュメント | 2023/04/16 14:11 | ファイル フォルダー |
| ピクチャ | 2023/04/16 14:12 | ファイル フォルダー |
| ビデオ | 2023/04/16 14:37 | ファイル フォルダー |
| ミュージック | 2023/04/16 14:11 | ファイル フォルダー |
| リンク | 2023/04/16 14:11 | ファイル フォルダー |
| 検索 | 2023/04/16 14:12 | ファイル フォルダー |
| 保存したゲーム | 2023/04/16 14:11 | ファイル フォルダー |
| No. | 表示 | 意味 |
|---|---|---|
| 1 | デスクトップ | Win10-1 で保存した「移動プロファイルテスト用.txt」は、このフォルダーに書き戻されている |
フォルダー名の末尾の .V6 は、プロファイルのバージョンを表すサフィックスです。%USERNAME% で指定したフォルダー名に、Windows が自動で付けます。
クライアント側では、システムのプロパティ ›› 詳細設定 ›› ユーザー プロファイルの「設定」 を開くと、プロファイルの種類が「移動」になっていることでも確認できます。
まとめ
| 手順 | 内容 |
|---|---|
| 共有フォルダー | ファイルサーバに共有を作り、各コンピューターからアクセスできることを確認する(例:\\AD-1\userprofile) |
| グループポリシー | コンピューターの構成 ›› ポリシー ›› 管理用テンプレート ›› システム ›› ユーザー プロファイル の移動プロファイル パスを「有効」にし、\\AD-1\userprofile\%USERNAME% を指定する |
| 反映 | コンピューターを再起動する(または gpupdate /force のあとにサインインし直す) |
| 確認 | 別のコンピューターでも同じファイルがあること、共有に (ユーザー名).V6 のフォルダーができていることを確認する |
移動ユーザープロファイルを使うと、どのコンピューターでも同じユーザー環境で作業できます。プロファイルが大きくなるとログオンが遅くなるので、本番ではフォルダーリダイレクトと組み合わせ、プロファイルを小さく保つようにしてください。
コメント