Active Directory のグループポリシー(GPO)は、サイト、ドメイン、OU の3か所にリンクできます。グループポリシーの概要は 【Active Directory】グループポリシーの構成・適用・更新 で紹介しています。
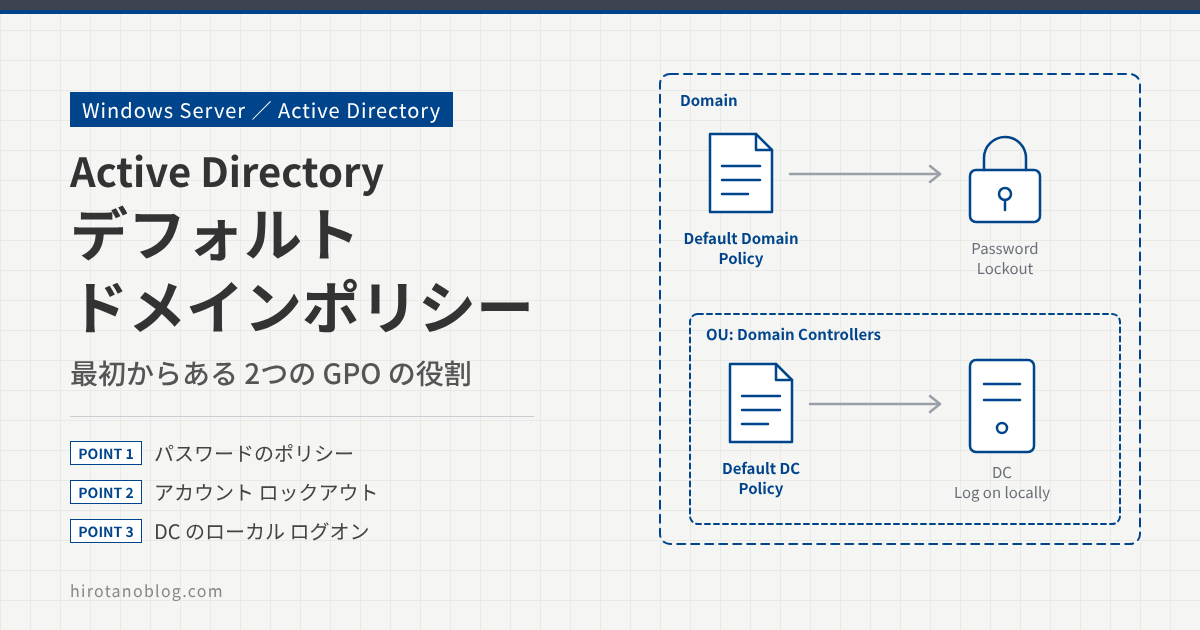
ドメインを作ると、最初から2つの GPO がリンクされています。ドメインにリンクされた Default Domain Policy と、Domain Controllers OU にリンクされた Default Domain Controllers Policy です。この記事では、2つの GPO の役割と、主な設定の既定値を確認します。
- Default Domain Policy は、ドメインのアカウントのパスワードとロックアウトのポリシーを決める
- パスワードとロックアウトのポリシーの主な項目と既定値
- Default Domain Controllers Policy は、ドメインコントローラにログオンできるユーザーなどを決める
2つのデフォルト GPO
グループ ポリシーの管理(GPMC)を開くと、ドメインの直下に Default Domain Policy、Domain Controllers OU の下に Default Domain Controllers Policy がリンクされています。GPO の本体は、どちらも「グループ ポリシー オブジェクト」の下にあります。
この記事の画面は、実際の画面ではなく、検証時の画面から設定する項目(見るポイント)を抜き出して描いたイメージです。バージョンによって、項目の並びや表記は変わります。
▾ フォレスト: hirotanoblog.local ▾ ドメイン ▾ hirotanoblog.local1 Default Domain Policy ▾ Domain Controllers2 Default Domain Controllers Policy ▾ グループ ポリシー オブジェクト Default Domain Controllers Policy Default Domain Policy › WMI フィルター › スターター GPO
| No. | 表示 | 意味 |
|---|---|---|
| 1 | Default Domain Policy | ドメイン(hirotanoblog.local)にリンクされた GPO |
| 2 | Default Domain Controllers Policy | Domain Controllers OU にリンクされた GPO |
一般に、Default Domain Policy ではドメインのパスワードやロックアウトのポリシーを、Default Domain Controllers Policy ではドメインコントローラのセキュリティに関する設定を管理します。
Default Domain Policy
Default Domain Policy は、ドメインにリンクされた GPO です。「コンピューターの構成」で、ドメインのパスワードやロックアウトのポリシー(アカウント ポリシー)を設定します。既定では「ユーザーの構成」には何も設定されていません。
ドメインのユーザーに効くパスワードとロックアウトのポリシーは、ドメインにリンクした GPO(通常は Default Domain Policy)の設定です。同じ項目を OU にリンクした GPO で設定しても、ドメインのユーザーには効かず、その OU のコンピューターのローカル ユーザーにだけ効きます。
ユーザーやグループごとに違うパスワードのポリシーを使いたい場合は、GPO ではなく、きめ細かいパスワード ポリシー(Password Settings Object)を使います。
パスワードのポリシー
グループ ポリシーの管理で フォレスト ›› ドメイン ›› hirotanoblog.local ›› グループ ポリシー オブジェクト を開き、Default Domain Policy を右クリックして 編集 を選びます。グループ ポリシー管理エディターで、コンピューターの構成 ›› ポリシー ›› Windows の設定 ›› セキュリティの設定 ›› アカウント ポリシー ›› パスワードのポリシー を開きます。
| ポリシー | ポリシー設定 |
|---|---|
| パスワードの最小文字数の監査 | 未定義 |
| 1パスワードの長さ | 7 文字以上 |
| 2パスワードの変更禁止期間 | 1 日 |
| 3パスワードの有効期間 | 42 日 |
| 4パスワードの履歴を記録する | 24 回 |
| 暗号化を元に戻せる状態でパスワードを保存する | 無効 |
| 5複雑さの要件を満たす必要があるパスワード | 有効 |
よく使うポリシーは次のとおりです。
| No. | ポリシー | 意味 | 既定値 |
|---|---|---|---|
| 1 | パスワードの長さ | パスワードの最小文字数。0〜14 文字で設定し、0 にするとパスワードなしを許可する | 7 文字以上 |
| 2 | パスワードの変更禁止期間 | パスワードを変更してから、次に変更できるまでの日数。すぐに変更し直して、履歴を使い切るのを防ぐ | 1 日 |
| 3 | パスワードの有効期間 | 同じパスワードを使える日数。過ぎると変更を求められる。0 にすると期限なし | 42 日 |
| 4 | パスワードの履歴を記録する | 過去に使ったパスワードを何回分覚えて、再利用を禁止するか(0〜24) | 24 回 |
| 5 | 複雑さの要件を満たす必要があるパスワード | パスワードを作成・変更するときに、下の条件を満たすことを求める | 有効 |
複雑さの要件を有効にすると、パスワードは次の条件を満たす必要があります。
- ユーザーのアカウント名や、フル ネームの一部(3文字以上の部分)を含まない
- 6文字以上である
- 英大文字、英小文字、数字(0〜9)、記号(! $ # % など)、それ以外の Unicode の文字(漢字など)の5種類のうち、3種類以上を含む
表の「パスワードの最小文字数の監査」は、最小文字数を引き上げる前に、短いパスワードがどれだけ使われているかを監査イベントで確かめるための設定です。
実務では、パスワードのポリシーは企業のセキュリティ ポリシーによってさまざまです。毎月パスワードの変更を求める企業もありますが、変更はユーザーの負担が大きくなります。パスワードの有効期間や変更禁止期間は設けず、長さと複雑さの要件で強さを確保している企業が多いように思います。
アカウント ロックアウトのポリシー
パスワードを続けて間違えたときに、一定の時間、そのユーザーのログオンを禁止できます(アカウント ロックアウト)。グループ ポリシー管理エディターで、コンピューターの構成 ›› ポリシー ›› Windows の設定 ›› セキュリティの設定 ›› アカウント ポリシー ›› アカウント ロックアウトのポリシー を開きます。
| ポリシー | ポリシー設定 |
|---|---|
| 1アカウントのロックアウトのしきい値 | 0 回ログオンに失敗 |
| 2ロックアウト カウンターのリセット | 未定義 |
| 3ロックアウト期間 | 未定義 |
| No. | ポリシー | 意味 | 既定値 |
|---|---|---|---|
| 1 | アカウントのロックアウトのしきい値 | ロックアウトするまでのログオン失敗の回数(0〜999)。0 はロックアウトしない | 0 回(ロックアウトしない) |
| 2 | ロックアウト カウンターのリセット | 最後の失敗からこの時間(分)が過ぎると、失敗の回数が 0 に戻る | 未定義 |
| 3 | ロックアウト期間 | ロックアウトされてから、自動で解除されるまでの時間(分)。この間は、正しいパスワードを入力してもログオンできない。0 にすると、管理者が解除するまでロックアウトが続く | 未定義 |
カウンターのリセットとロックアウト期間は、しきい値を設定したときだけ意味を持つので、既定では「未定義」です。しきい値を設定する場合、カウンターのリセットの時間はロックアウト期間以下にします。
ロックアウトは、パスワードを総当たりで試す攻撃に効果があります。一方で、利用者がパスワードを間違えてロックアウトされると、ヘルプデスクでのロック解除やパスワード リセットが必要になります。攻撃者がわざと失敗を繰り返して、利用者をロックアウトさせることもできます。このあたりを考えて、使うかどうかと、しきい値などの値を決めるのがよいと思います。
Default Domain Controllers Policy
Default Domain Controllers Policy は、Domain Controllers OU にリンクされた GPO です。Domain Controllers OU は最初から作られていて、ドメインコントローラはここに入ります。この GPO で、ドメインコントローラのセキュリティに関する設定を管理します。ドメインコントローラにこの GPO がきちんと適用されるように、ドメインコントローラのコンピューター オブジェクトはこの OU から動かさないようにします。
グループ ポリシー管理エディターで Default Domain Controllers Policy を開き、コンピューターの構成 ›› ポリシー ›› Windows の設定 ›› セキュリティの設定 ›› ローカル ポリシー ›› ユーザー権利の割り当て に移動します。特に大事なのが「ローカル ログオンを許可」です。
| ポリシー | ポリシー設定 |
|---|---|
| ⋮ | |
| リモート コンピューターからの強制シャットダウン | Administrators, Server Operators |
| リモート デスクトップ サービスを使ったログオンを拒否 | 未定義 |
| リモート デスクトップ サービスを使ったログオンを許可 | 未定義 |
| ローカル ログオンを拒否 | 未定義 |
| 1ローカル ログオンを許可 | Administrators, Backup Operator… |
| ⋮ | |
| ☑ これらのポリシーの設定を定義する | |
| 2許可されているユーザーとグループ | Account Operators Administrators Backup Operators ENTERPRISE DOMAIN CONTROLLERS Print Operators Server Operators |
| No. | 表示 | 意味 |
|---|---|---|
| 1 | ローカル ログオンを許可 | ドメインコントローラにログオンできるユーザーとグループを決めるポリシー |
| 2 | Administrators など6つ | 管理者と、Account Operators などの特権を持つグループだけが入っている。Domain Users は入っていない |
ローカル ログオンを許可には、Administrators と、Account Operators、Backup Operators、Print Operators、Server Operators のような特権を持つグループ、そしてドメインコントローラ自身(ENTERPRISE DOMAIN CONTROLLERS)だけが入っています。Domain Users は入っていないので、一般のユーザーはドメインコントローラにログオンできません。
Account Operators などのオペレーター グループは、既定ではメンバーがいません。メンバーにするとドメインコントローラにログオンできるようになるので、追加する相手は慎重に選びます。ユーザーがログオンできるコンピューターを個別に絞る方法は 【Active Directory】ユーザがログインできるコンピューターを制限する で紹介しています。
まとめ
| GPO | リンク先 | 主な設定 | 既定値のポイント |
|---|---|---|---|
| Default Domain Policy | ドメイン | パスワードのポリシー、アカウント ロックアウトのポリシー | 長さ 7 文字以上、有効期間 42 日、履歴 24 回、複雑さ 有効。ロックアウトのしきい値 0(ロックアウトしない) |
| Default Domain Controllers Policy | Domain Controllers OU | ユーザー権利の割り当てなど、ドメインコントローラのセキュリティ | ローカル ログオンを許可は、管理者と特権を持つグループだけ |
コメント