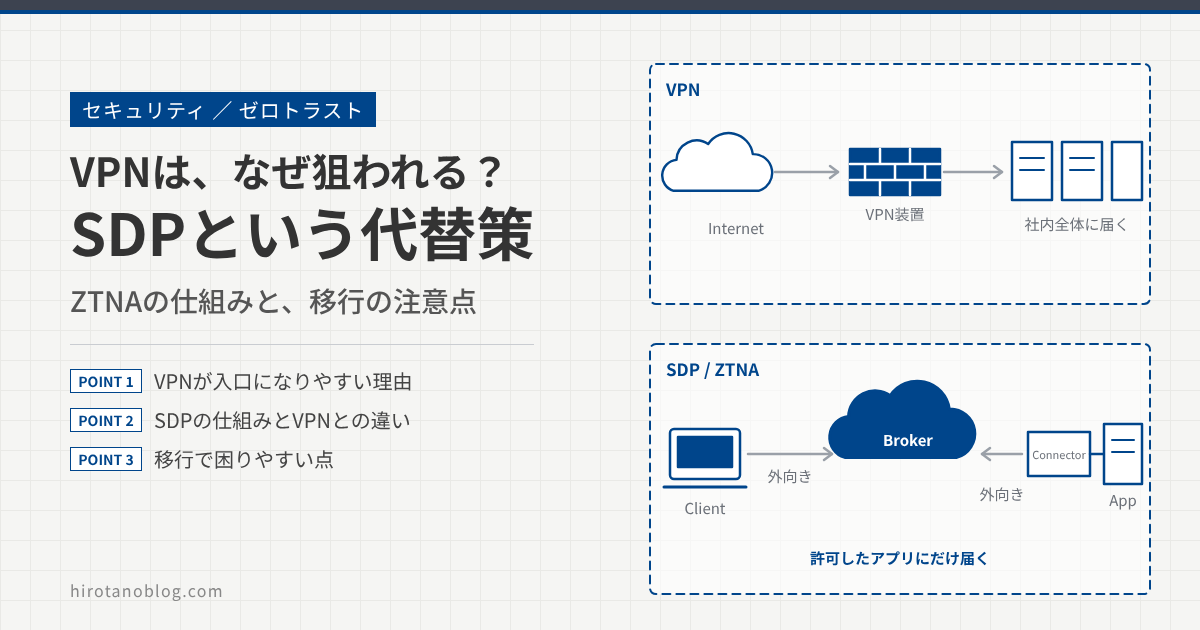
ランサムウェアの被害報告を読んでいると、「侵入の入口はVPN機器だった」という記述によく出会います。そして対策の話になると、「VPNは危ないので、SDP(ZTNA)に置き換えましょう」という流れになることが増えました。
ただ、どうしてVPNが入口になりやすいのか、SDPだと何が違うのか、置き換えるときに何が困るのかは、意外と整理されないまま語られています。この記事では、その3点を、図を中心に基礎から整理します。
記事を書くにあたって、Zscaler Private Access、Netskope Private Access、Microsoft Entra Private Access(Global Secure Access)の3つの公式資料を調べました。ここでは製品ごとの違いではなく、3製品に共通する考え方を一般化して説明します。使った資料は、記事末尾の「参考URL」にまとめています。
- 本記事は2026年10月12日時点で公開されている情報をもとにした、個人の見解を含む解説です。内容の正確性や完全性を保証するものではありません。
- 製品の仕様や数値は変更されることがあります。導入や設計の際は、必ず各社の最新の資料を確認してください。
- 図は理解のためのイメージで、特定製品の実際の構成や画面を再現したものではありません。
関連する記事:【図解】EDRとは?ウイルス対策ソフト(EPP)との違いと、不審な動きを見つける仕組み/【図解】EDRだけでランサムウェアは防げる?RDRの考え方とEDRを補う仕組み
- ランサムウェアの入口として、VPN機器が多い実態と、その構造的な理由
- VPNは「ネットワークを延ばす」、SDPは「アプリを手元に出す」という根本的な違い
- SDPの仕組みと、DNSの扱いの違い
- 「アプリ単位で通す」とは何か
- 移行で困りやすい点(対応する通信、コネクタの性能上限など)と進め方
ランサムウェアの入口は、VPN機器が多い
まず、実態を確認します。警察庁が公表した令和7年上半期(2025年1月〜6月)の統計では、ランサムウェア被害のうち感染経路が判明した45件のうち、28件(62%)がVPN機器からの侵入でした。リモートデスクトップが10件(22%)、その他が7件(16%)です。
この割合は「感染経路が判明した件数」に対するものです。全ての被害の内訳ではありませんが、2つの入口で8割を超え、そのうち最大がVPN機器である、という傾向ははっきりしています。
海外の調査でも同じ方向です。Verizonの「2025 Data Breach Investigations Report(DBIR)」では、脆弱性の悪用の対象のうち、VPNなどのエッジ機器の割合が22%に上がったと報告されています(前年は3%)。さらに、エッジ機器の脆弱性のうち完全に修正されたのは約54%で、修正までの日数の中央値は32日でした(報道による紹介)。
なぜVPNは狙われやすいのか
VPNの暗号化や認証の技術そのものが弱い、という話ではありません。VPNを「どこに置き」「どこまで届かせるか」という構造が、攻撃者にとって都合がよいのです。理由は3つあります。
① インターネットに向けて待ち受けている
社外からつなぐ以上、VPN装置は、インターネットから到達できる場所で通信を待ち受ける必要があります。待ち受けている機器は、攻撃者から見つけられます。どの製品で、どのバージョンかが分かれば、既知の脆弱性を試すだけです。
② 弱点の悪用が早く、修正が追いつきにくい
脆弱性が公開されてから悪用が始まるまでの時間は、短くなっています。一方で、VPN装置は、止めにくい機器です。全社員の通信が通る、夜間や休日でも使われる、冗長構成がなく再起動の時間を取りにくい、といった事情があると、修正の適用が後ろにずれていきます。上で紹介した中央値32日という数字は、この「ずれ」を表したものと言えます。
③ 入られると、社内の広い範囲に届く
VPNは、利用者の端末を社内ネットワークに「延ばす」技術です。認証を通ってつながった端末は、社内ネットワークの一員になり、社内のIPアドレスを受け取り、社内のサーバへIPアドレスで届くようになります。業務アプリだけでなく、ADやファイルサーバ、バックアップサーバも、同じネットワーク上にあれば届く範囲です。
攻撃者は、VPNの脆弱性や、盗んだ認証情報で入り込めれば、そこから社内を探索して権限を奪い、バックアップまで狙います。いわゆる横展開です。入口としての「VPN」と、入ったあとの「ネットワーク全体に届く」が組み合わさることが、被害を大きくします。
置き換えるにしても、移行には時間がかかります。その間、そして置き換えられない部分については、次のような基本の対策が必要です。
- VPN装置のファームウェアを、公開された脆弱性情報に合わせて早く適用する。
- 多要素認証を必須にし、使われていないアカウントを整理する。
- VPNのログを監視し、普段と違う場所や時間のログインに気づけるようにする。
- VPNからつながる範囲を、必要なセグメントに絞る。
ゼロトラスト、ZTNA、SDPの関係
代替策の話に入る前に、似た言葉を整理します。ゼロトラスト、ZTNA、SDPは、同じ意味で使われることがありますが、指している層が違います。
| 用語 | 何を指すか | ひとことで |
|---|---|---|
| ゼロトラスト | 社内か社外かで信頼せず、アクセスのたびに確認するという考え方。 | 考え方 |
| ZTA | NIST SP 800-207 が示した、ゼロトラストの設計モデル。 | 設計モデル |
| ZTNA | ゼロトラストの考え方で、アプリへのアクセスを制御する製品・サービスの分類。 | 機能・製品分類 |
| SDP | Cloud Security Alliance(CSA)が仕様を公開した、アクセス制御の方式。2014年に最初の仕様、2022年3月に仕様v2.0が公表されました。 | 実現方式 |
市場で「ZTNA」や「SDP」と呼ばれている製品は、この記事では同じ種類のものとして扱います。
VPNとSDPの根本的な違い
多くの人にとって、VPNは「会社のネットワークにつなぐもの」というイメージが強いと思います。SDPは、このイメージを切り替えると理解しやすくなります。
ネットワークを延ばすか、アプリを手元に出すか
VPNは、利用者の端末を社内ネットワークに参加させます。ネットワークが利用者のところまで延びてくるイメージです。そのため、認証さえ通れば、社内のあちこちに届きます。
SDPは、利用者の端末をそのままの場所に置きます。そのうえで、許可されたアプリだけが、あたかもSaaSのように手元に出てきます。社内のネットワークに「入る」のではなく、アプリに「届く」だけです。
名前解決(DNS)の違い
この違いは、DNSにも表れます。
まず、VPNの場合です。端末が社内ネットワークの一員になるので、VPNアダプタを通じて社内のDNSに問い合わせ、社内のIPアドレスを受け取ります。
次に、SDPの場合です。端末は普段どおりのインターネット側のDNS設定を使い続けます。社内アプリの名前だと見分けた通信だけをクライアントが中継へ回し、その名前の実際の解決は、社内にいるコネクタが社内DNSで行います。端末のDNSに、社内DNSの情報を持たせる必要はありません。
細かい方式は製品によって違い、クライアントが仮のアドレスを返して通信を捕まえる方式や、社内ドメインの名前だけをコネクタ側へ問い合わせる方式などがあります。
届く範囲の違い
この結果、届く範囲が変わります。VPNは社内ネットワーク全体、SDPは許可したアプリだけです。次の章で、SDPの仕組みを順に見ていきます。
SDPの仕組み:一般化したアーキテクチャ
調べた3製品は、細部は違っても、次のような構造を持っています。
登場するのは、次の4つです。
| 登場するもの | 役割 |
|---|---|
| クライアント | 利用者の端末に入れるソフト。社内アプリ宛ての通信を捕まえて、ブローカーへ送る。 |
| コネクタ | 社内やクラウド上のサーバに置く中継役。ブローカーへ外向きに接続し、社内のアプリへ中継する。社内DNSによる名前解決も担う。 |
| ブローカー | クラウド上の中継役。ポリシーで許可かどうかを判断し、接続をつなぐ。 |
| IdP | 利用者を認証する仕組み。 |
ポイントは、利用者の側も社内の側も、クラウドに向けて「外向き」にしか接続しないことです。VPNのように、社内の入口でインターネットからの接続を待ち受けません。
コネクタとクライアントが、クラウドにつないでおく
社内やデータセンターにコネクタを置き、クラウド上のブローカーへ外向きに接続しておきます。利用者の端末のクライアントも、同じくブローカーへ外向きに接続します。調べた製品の資料では、コネクタ側は外向きの通信が通ればよく、社内側にインターネットからの受信ポートを開ける必要はないとされています。
利用者が認証される
利用者は、IdPで認証されます。ID・パスワードに加えて多要素認証を求めるのが一般的で、製品によっては、端末の状態も条件にできます。この時点では、本人であることが確かめられただけで、どのアプリにも届いていません。
ブローカーがポリシーで判断する
利用者が社内のアプリへアクセスしようとすると、ブローカーが、あらかじめ決めたポリシーに照らして許可するかを判断します。判断の単位は「どの利用者が、どのアプリへ」です。ネットワーク全体ではありません。
許可されたら、2本の接続をつなぐ
許可された場合だけ、ブローカーが、クライアント側の接続とコネクタ側の接続をつなぎます。アプリへの接続ごとに、専用の通り道ができるイメージです。許可されていないアプリへの通り道は、そもそも作られません。
全体の流れをシーケンス図で見る
ここまでの4ステップを、1本のシーケンス図にまとめると次のようになります。番号は、上のSTEPに対応しています。
VPNとの違いのまとめ
| 項目 | VPN | SDP/ZTNA |
|---|---|---|
| 端末の位置づけ | 社内ネットワークの一員になる | 元の場所のまま。アプリだけが届く |
| 接続の起点 | 利用者から、社内のVPN装置へ(社内側は待ち受け) | クライアントとコネクタが、それぞれクラウドへ(外向き) |
| 社内側の公開 | VPN装置が、インターネットに公開される | インターネットからの受信ポートを開けない構成にできる |
| 届く範囲 | ネットワーク(サブネット)単位 | アプリ(宛先とポート)単位 |
| 名前解決 | 端末が社内DNSに問い合わせる | 端末は元のDNSのまま。コネクタが社内DNSで解決する |
| 通せる通信 | IPで届く通信は、基本的に通せる | 製品が対応する通信に限られる |
| 止まると困る場所 | VPN装置 | クラウドのサービスとIdP、コネクタ |
「受信ポートを開けない構成にできる」と書いたのは、管理用の通信など、一部に例外が示されている製品があるためです。
「アプリで通す・通さない」とは何か
SDPで一番大きく変わるのは、ここです。VPNでは「このネットワークに入れるか」を決めますが、SDPでは「このアプリに届くか」を決めます。
製品の中では、アプリの宛先(ホスト名やIPアドレス)とポートを登録して、「アプリのまとまり」を作ります。そして、利用者やグループと、このまとまりを組み合わせて、許可のポリシーを作ります。
ここで大事なのは、ルールにないものは通らない、という考え方(既定は拒否)です。侵入された場合でも、その利用者に許可されていないアプリには届かないので、横に広がりにくくなります。反面、使うアプリを登録し忘れると、そのアプリは使えません。次の章で触れる移行の難しさは、ほとんどがここから来ます。
SDPへ移行するときに困りやすい点
VPNは、IPで届く通信なら、ほぼ何でも通りました。SDPは、そうではありません。そのため、移行後に「今まで使えていたものが使えない」ということが起きます。主な点を整理します。
対応している通信と、していない通信
SDPで通せる通信は、製品が対応しているものに限られます。調べた3製品の範囲での、一般的な傾向は次のとおりです。
| 通信の種類 | 一般的な傾向 | 注意点 |
|---|---|---|
| TCP | 対応している。 | Web、SSH、RDP、ファイル共有などの多くが該当する。 |
| UDP | 多くの製品が対応している。 | 製品によって、対応の範囲や条件が違う。 |
| ICMP(ping) | 製品による。 | 通せない製品がある。pingでの死活監視は要確認。 |
| IPv6 | 製品による。 | IPv4のみ、またはTCPのみに制限される製品がある。 |
| サーバ側から始まる通信 | 非対応、または制限がある。 | FTPのアクティブモード、管理ツールから端末への配信、IP電話の着信など。 |
| ポートが動的に変わる通信 | 登録が難しい。 | ポートの範囲をまとめて指定できるかを確認する。 |
| DNS | 通常のDNS通信をそのままは通さず、製品の仕組みで扱う。 | 社内DNSに依存したアプリは、動作確認が必要。 |
| ブラウザのDoH・QUICなど | 制限がある製品がある。 | 端末側で無効化が必要になる場合がある。 |
| 1台に複数ユーザーが同時ログインする環境 | 製品による。 | RDSやVDIのマルチセッションに対応しない製品がある。 |
要するに、「VPNなら通っていた通信が、SDPでは通らない」ことがあります。導入前に、自社で使っている通信が、検討中の製品で対応しているかを確認することが大切です。
アプリの洗い出しが必要になる
アプリ単位で許可するため、宛先とポートを全部把握していないと、通らない通信が出ます。VPNのときは、ネットワークごと許可していたので、詳細を把握していなくても動いていました。この棚卸しは、移行の中で一番手間がかかる部分です。最初は広めの範囲で許可し、ログを見て絞る進め方もあります。
コネクタには、性能の上限がある
コネクタは、社内のサーバなどに置くソフトで、通信を中継します。ここは、利用者のトラフィックが集まる場所なので、1台あたりの処理能力には上限があります。上限は、CPU、回線、同時接続数のいずれかで決まります。
- どの製品も、コネクタの推奨スペックや、処理できる通信量の目安を公開しています。たとえば、公式資料には、1台あたり数百Mbps〜Gbps台の目安が示されています。
- 目安は、検証環境での値で、実際の数字は通信の種類や暗号化の負荷、回線の質によって変わります。
- 同時接続が多いと、接続を開くための送信元ポートが足りなくなるなど、性能以外の要因で詰まることもあります。
- 対策は、台数を増やして負荷を分けることです。複数台をグループにして、1台止まっても動くようにするのが一般的です。
VPN装置のサイズ設計と同じように、ピーク時の通信量から、必要な台数を見積もる必要があります。
そのほかに、確認したい点
| 確認したい点 | なぜ起きるか | 確認・対処の方向 |
|---|---|---|
| サーバ側のログ | コネクタが接続するので、サーバのログの送信元が、一般にコネクタのIPアドレスになる。 | ログで利用者を追えるかを確認する。 |
| 認証基盤への依存 | 認証をIdPに任せるため、IdPが止まると接続できない。 | IdPの冗長化と、緊急時の手順を決めておく。 |
| 管理外の端末 | クライアントを入れられない端末では、使える方法が限られる。 | ブラウザ経由のアクセスなど、製品ごとの代替手段が対象のアプリで使えるか確認する。 |
| クライアントのインストール | 全端末にクライアントを配布・更新する必要がある。 | 端末管理ツールでの配布と更新の運用を決める。 |
SDPにしても、残る課題
SDPは、VPNの弱点を減らしますが、ランサムウェア対策がこれで終わるわけではありません。
- 端末そのものがマルウェアに感染していれば、その利用者に許可されたアプリへは届いてしまいます。フィッシングなど、VPN以外の入口も残ります。
- VPN装置を自社で持つ代わりに、クラウドのサービスとIdPに依存します。IdPの管理者権限の保護や、認証の強化は、いっそう大事になります。
- 許可の範囲が広すぎれば、VPNと同じように、横に広がれてしまいます。
入口を減らす対策とあわせて、侵入された後に気づく仕組み(EDR)や、被害を受けても戻せる仕組み(RDRやバックアップ)を組み合わせることが前提です。
移行の進め方
一度に全員を切り替えるのではなく、段階を踏むのが一般的です。
棚卸し:誰が、何を使っているかを洗い出す
誰が、どのアプリを、どの宛先とポート、どの通信の種類で使っているかを洗い出します。VPNのログが役に立ちます。
設計:アプリ単位のポリシーを決める
棚卸しの結果から、利用者のグループとアプリの組み合わせで、許可するものを決めます。認証(IdP)の構成や、コネクタの台数・配置もここで決めます。
試行と並行運用:VPNを残したまま、一部から使う
一部の利用者でSDPを試し、VPNと並行して動かして、通らない通信を見つけます。この段階で見つけておけば、切り替えの後に困りません。
切り替え:VPNの受付を止める
対象を広げ、最後にVPNの受付を縮小・停止します。インターネットに公開された入口がなくなることが、一番の効果です。止めたあとも、ログは見続けます。
おわりに
ランサムウェアの入口としてVPN機器が多いのは、「インターネットに公開された入口」で、しかも「入られると社内の広い範囲に届く」という構造があるからです。VPNが社内ネットワークを利用者のところまで延ばす仕組みなのに対して、SDPは、利用者を元の場所に置いたまま、許可されたアプリだけを手元に出す仕組みです。
| VPNの弱点 | SDPでの変化 | 残るもの |
|---|---|---|
| 公開された入口 | 社内側は外向きの接続だけにできる | クラウドサービスとIdPへの依存 |
| 修正が追いつかない | 機器の修正は、サービス側が担う部分が増える | クライアントやコネクタの更新は必要 |
| 入ると広く届く | 許可したアプリにだけ届く | 許可が広いと効果が薄れる |
一方で、通せない通信があることや、コネクタの性能に上限があることなど、移行には現実的な難しさがあります。「危ないからSDP」と一足飛びに決めず、使っている通信を洗い出し、並行運用で確かめながら進めることをおすすめします。
参考URL
本記事で参照した公開情報です。内容は、2026年10月12日時点で確認したものです。
統計・動向
- 警察庁「令和7年上半期におけるサイバー空間をめぐる脅威の情勢等について」の内容を掲載した広島県警察の資料:https://www.pref.hiroshima.lg.jp/uploaded/attachment/645990.pdf
- SecurityWeek「Verizon DBIR Flags Major Patch Delays on VPNs, Edge Appliances」(Verizon 2025 DBIRの紹介記事):https://www.securityweek.com/verizon-dbir-flags-major-patch-delays-on-vpns-edge-appliances/
考え方・仕様
- NIST SP 800-207「Zero Trust Architecture」:https://csrc.nist.gov/pubs/sp/800/207/final
- Cloud Security Alliance「Cloud Security Alliance Issues Expanded Specification for the Software-Defined Perimeter (SDP)」(2022年3月10日):https://cloudsecurityalliance.org/press-releases/2022/03/10/cloud-security-alliance-issues-expanded-specification-for-the-software-defined-perimeter-sdp/
調べた製品の公式資料
- Zscaler Help「Understanding the Private Access Architecture」:https://help.zscaler.com/zpa/understanding-private-access-architecture
- Zscaler Help「Configuring IPv6」:https://help.zscaler.com/zpa/configuring-ipv6
- Netskope Docs「Private Access FAQs」:https://docs.netskope.com/en/private-access-faqs/
- Microsoft Learn「Learn about Microsoft Entra Private Access」:https://learn.microsoft.com/en-us/entra/global-secure-access/concept-private-access
- Microsoft Learn「Microsoft Entra private network connectors」:https://learn.microsoft.com/en-us/entra/global-secure-access/concept-connectors
- Microsoft Learn「Troubleshoot application access」(DNSの扱い):https://learn.microsoft.com/en-us/entra/global-secure-access/troubleshoot-app-access
- Microsoft Learn「Known limitations for Global Secure Access」:https://learn.microsoft.com/en-us/entra/global-secure-access/reference-current-known-limitations
コメント