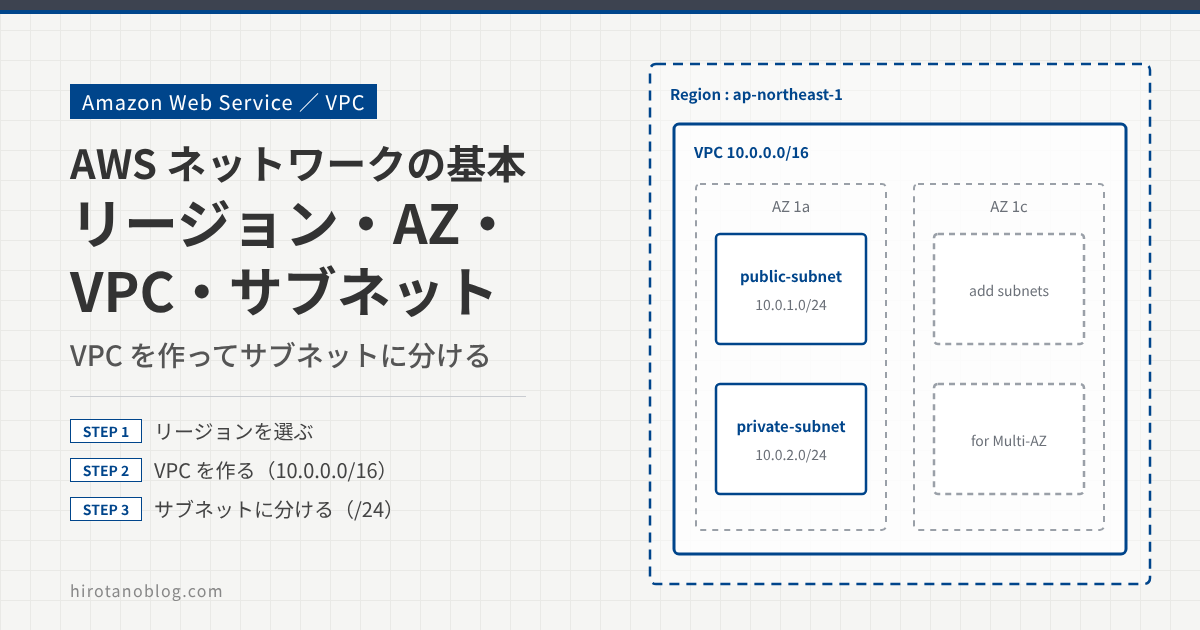
AWS でサービスを提供したり仮想サーバを作ったりするときは、まずネットワークを用意します。この記事では、AWS のネットワークの土台になるリージョン、アベイラビリティゾーン(AZ)、VPC、サブネットの関係を整理し、東京リージョンに VPC とサブネットを作る手順を確かめます。
- リージョンとアベイラビリティゾーン(AZ)の関係
- VPC とサブネットの範囲(リージョン、AZ との関係)と CIDR の決め方
- サブネットで使えるアドレスの数(AWS が予約する5つ)
- コンソールで VPC とサブネットを作る手順
リージョン(Region)とアベイラビリティゾーン(AZ)
ネットワークを作るときに最初に決めるのが、リージョンとアベイラビリティゾーンです。
リージョン(Region)
リージョンは、AWS がサービスを提供している地域です。東京(ap-northeast-1)や大阪(ap-northeast-3)のように、地理的に離れた場所ごとに分かれています。リソースはリージョンごとに作るので、まずどのリージョンを使うかを決めます。
アベイラビリティゾーン(AZ)
アベイラビリティゾーン(AZ)は、リージョンの中にある1つ以上のデータセンタのまとまりです。1つのリージョンには少なくとも3つの AZ があります。サーバを複数の AZ に分けて置いておけば、1つの AZ に障害が起きても、ほかの AZ でサービスを続けられます。
リージョンと AZ の一覧は、次のページで確認できます。検証時(2021年7月)の日本には、東京リージョン(AZ は4つ)と大阪リージョン(AZ は3つ)がありました。
使えるサービスはリージョンによって違います。使いたいサービスが、選んだリージョンで提供されているかも確かめておきます。
ap-northeast-1a のような AZ の名前と物理的な場所の対応は、古いリージョンでは、2025年11月より前に作ったアカウントごとに違う場合があります。複数のアカウントで同じ AZ を使いたいときは、apne1-az1 のような AZ ID で確かめます。
VPC(Virtual Private Cloud)
VPC は、AWS の中に作る自分専用の仮想ネットワークです。ほかの VPC とは論理的に分けられていて、IP アドレスの範囲を決め、サブネットやゲートウェイを足していきます。
VPC はリージョンを決めてから作ります。1つの VPC は、そのリージョンのすべての AZ にまたがって使えますが、リージョンをまたぐことはできません。一方、サブネットは1つの AZ の中に作り、AZ をまたぐことはできません。
VPC を作るときは、VPC の中で使う IPv4 アドレスの範囲を CIDR 形式(例:10.0.0.0/16)で決めます。指定できるプレフィックス長は /16(65,536 アドレス)から /28(16 アドレス)までです。範囲には、10.0.0.0/8、172.16.0.0/12、192.168.0.0/16 のプライベートアドレス(RFC 1918)を使うのが基本です。最初に決めた CIDR はあとから変えられないので、オンプレミスやほかの VPC と重ならないように、余裕を持って決めます。
VPC の範囲を小さく分けたものがサブネットです。この記事では、VPC の 10.0.0.0/16 から 10.0.1.0/24 と 10.0.2.0/24 を切り出して使います。サブネットのプレフィックス長も /16 から /28 までです。
サブネットでは、先頭の4つと最後の1つのアドレスを AWS が予約しています。/24 のサブネットなら、256 アドレスのうちインスタンスなどに使えるのは 251 個です。
| 10.0.1.0/24 の場合 | 用途 |
|---|---|
| 10.0.1.0 | ネットワークアドレス |
| 10.0.1.1 | AWS が VPC ルータ用に予約 |
| 10.0.1.2 | AWS が DNS サーバ用に予約 |
| 10.0.1.3 | AWS が将来の利用のために予約 |
| 10.0.1.255 | ブロードキャストアドレス(VPC はブロードキャストをサポートしないが予約される) |
VPC 設定
東京リージョンに VPC を作り、ap-northeast-1a の AZ に2つのサブネットを作ります。
リージョンを指定する
コンソール右上のリージョン名をクリックし、一覧から アジアパシフィック (東京) ap-northeast-1 を選びます。次に、上部の検索欄に VPC と入れ、表示されたリンクから VPC の画面を開きます。
VPC を作る
VPC ›› お使いの VPC ›› VPC を作成 を開きます。
この記事の画面は、実際の画面ではなく、検証時の画面から設定する項目(見るポイント)を抜き出して描いたイメージです。AWS のコンソールは画面の構成や表記がよく変わるので、今の画面とは違う場合があります。VPC やサブネットの ID は省いています。
| 1名前タグ – オプション | MyVPC |
| 2IPv4 CIDR ブロック | 10.0.0.0/16 |
| IPv6 CIDR ブロック | ◉ IPv6 CIDR ブロックなし ○ Amazon 提供の IPv6 CIDR ブロック ○ IPv6 CIDR 所有 (ユーザー所有) |
| テナンシー | デフォルト |
| キー/値 | Name MyVPC |
| No. | 項目 | 設定内容 |
|---|---|---|
| 1 | 名前タグ | 任意の名前です。この記事では MyVPC にします。入れた名前は、キー Name のタグとして下に自動で入ります。 |
| 2 | IPv4 CIDR ブロック | この VPC で使う IPv4 アドレスの範囲です。この記事では 10.0.0.0/16 にします。 |
| 3 | VPC を作成 | クリックすると、画面上部に「(VPC の ID)/ MyVPC が正常に作成されました」と表示されます。 |
IPv6 は使わないので「IPv6 CIDR ブロックなし」、テナンシーは「デフォルト」のままにします。テナンシーを「専有」にすると、インスタンスが専有のハードウェアで動き、料金が上がります。
左のメニューの「VPC」で一覧を開くと、MyVPC が 10.0.0.0/16 で作られています。
| Name | 状態 | IPv4 CIDR |
|---|---|---|
| – | Available | 172.31.0.0/16 |
| 1MyVPC | Available | 10.0.0.0/16 |
| No. | 表示 | 意味 |
|---|---|---|
| 1 | MyVPC/Available/10.0.0.0/16 | 作った VPC です。緑の「Available」は、VPC が使える状態であることを表します。 |
名前のない 172.31.0.0/16 の VPC は、リージョンごとに最初から用意されているデフォルト VPC です。デフォルト VPC には AZ ごとのデフォルトサブネットとインターネットゲートウェイが付いていて、すぐにインスタンスを置けます。この記事では、自分で作った MyVPC を使います。
サブネットを作る
VPC の 10.0.0.0/16 から、2つのサブネット(10.0.1.0/24 と 10.0.2.0/24)を作ります。VPC ›› サブネット ›› サブネットを作成 を開きます。
| 1VPC ID | MyVPC(10.0.0.0/16) |
| 2サブネット名 | public-subnet |
| 3アベイラビリティーゾーン | アジアパシフィック (東京) / ap-northeast-1a |
| 4IPv4 CIDR ブロック | 10.0.1.0/24 |
| No. | 項目 | 設定内容 |
|---|---|---|
| 1 | VPC ID | サブネットを作る VPC です。MyVPC を選びます。 |
| 2 | サブネット名 | 任意の名前です。インターネットに公開するサブネットとして使うので、public-subnet にします。 |
| 3 | アベイラビリティーゾーン | サブネットを置く AZ です。この記事では ap-northeast-1a を選びます。「指定なし」にすると AWS が選びます。 |
| 4 | IPv4 CIDR ブロック | VPC の 10.0.0.0/16 の範囲から切り出す範囲です。10.0.1.0/24 にします。 |
| 5 | サブネットを作成 | クリックすると作成されます。「新しいサブネットを追加」で、1回の操作で複数のサブネットを作ることもできます。 |
| Name | 状態 | VPC | IPv4 CIDR |
|---|---|---|---|
| 1public-subnet | Available | MyVPC | 10.0.1.0/24 |
画面上部に「1 件のサブネットが正常に作成されました」と表示され、一覧に public-subnet が緑の「Available」で追加されます。
同じ手順で、インターネットに公開しないサブネットも作ります。
| 項目 | public-subnet | private-subnet |
|---|---|---|
| VPC | MyVPC | MyVPC |
| アベイラビリティーゾーン | ap-northeast-1a | ap-northeast-1a |
| IPv4 CIDR ブロック | 10.0.1.0/24 | 10.0.2.0/24 |
これで、図4の構成ができました。ただし、この時点ではどちらのサブネットもインターネットには出られません。サブネットにインターネットゲートウェイや NAT ゲートウェイへのルートを設定して、はじめて「パブリック」「プライベート」の違いが生まれます。
この記事では手順を簡単にするため、2つのサブネットを同じ AZ(ap-northeast-1a)に置いています。本番では、AZ の障害に備えて、パブリック用とプライベート用のサブネットを2つ以上の AZ に1つずつ作るのが一般的です。RDS のサブネットグループのように、2つ以上の AZ のサブネットを求めるサービスもあります。
まとめ
| 単位 | 範囲 | この記事の設定 |
|---|---|---|
| リージョン | 地理的な地域。リソースはリージョンごとに作る | 東京(ap-northeast-1) |
| アベイラビリティゾーン | リージョンの中の、1つ以上のデータセンタのまとまり | ap-northeast-1a |
| VPC | リージョンの中で、すべての AZ にまたがる仮想ネットワーク | MyVPC(10.0.0.0/16) |
| サブネット | 1つの AZ の中に作る、VPC の範囲の一部 | public-subnet(10.0.1.0/24)、private-subnet(10.0.2.0/24) |
VPC とサブネットを作っただけでは、サブネットはインターネットにつながりません。次の記事では、ルートテーブル、インターネットゲートウェイ、NAT ゲートウェイを設定し、サブネットからインターネットに接続できるようにします。
コメント