EDRの基本(EPPとの違い、不審な動きを見つける仕組み)は、【図解】EDRとは?ウイルス対策ソフト(EPP)との違いと、不審な動きを見つける仕組み で説明しています。この記事は、EDRを知っている前提で読める内容です。
「EDRを入れたから、ランサムウェア対策はもう大丈夫」と考えがちです。ところが、EDRを導入している組織でも、ランサムウェアの被害は起きているようです。
この記事では、EDRだけでは手が届きにくいランサムウェア特有の弱点を整理したうえで、ランサムウェアに絞って「検知から復旧まで」を受け持つRDR(Ransomware Detection and Recovery)の考え方と、その仕組みを図で説明します。後半では、RDRを打ち出している製品の例としてHalcyon(ハルシオン)を紹介します。
- EDRを入れていてもランサムウェア被害が起きる理由
- RDRとは何か、EDRと何が違うのか
- RDRの仕組み(EDRを守る、バックアップを守る、暗号化をすぐ止める、鍵を捕まえて戻す、持ち出しを止める)
- EDR・RDR・バックアップの重ね方と、検討時に確認したいこと
EDRを入れていても、なぜ被害が起きるのか
EDRは、端末の中の動きを記録し、つなげて判定し、アラートを出して止める仕組みです。どんな攻撃でも広く見張れる一方で、ランサムウェアには、ほかの攻撃と違う厄介な性質があります。
| 性質 | 内容 |
|---|---|
| 速い | 暗号化が始まると、ファイルが次々に書き換えられます。検知して止めるまでのわずかな間にも、被害は進みます。 |
| 取り返しがつかない | 暗号化されたファイルは、攻撃者が持つ鍵がなければ元に戻せません。プロセスを止めても、それまでに暗号化されたファイルは戻りません。 |
| 守りを先に壊す | 暗号化の前に、セキュリティ製品を止めたり、バックアップを消したりします。 |
| 盗んでから脅す | 暗号化の前にデータを盗み出し、「払わなければ公開する」と二重に脅します(二重脅迫)。 |
今のEDRの多くは、確信度の高い検知であれば、人の判断を待たずに自動でプロセスを止めたり、端末を隔離したりします。それでも被害が残るのはなぜか。時間の流れで比べると、次のようになります。
図1のポイントは、EDRとRDRの差が「止める速さ」ではない、ということです。EDRが自動でブロックしても、そこまでに暗号化されたファイルは元に戻りません(シャドウコピーなどを使って戻す機能を持つ製品もありますが、シャドウコピーが先に消されると使えません)。RDRは、止めることに加えて、済んだ分を捕まえた鍵で戻すことを狙う点が違います。
また、EDRが自動で止めるのは「攻撃だと確信できる」ときです。正規のツールを使った攻撃や新しい亜種で判定がグレーになると、アラートだけ出て人の判断を待つことになり、その間も暗号化は進みます。さらに、EDR自体が先に止められてしまえば、自動ブロックも働きません。「EDRが自動で止めてくれるから大丈夫」が成り立たないのは、この3つの場合です。
| 場面 | EDRだけだと | RDRがあると |
|---|---|---|
| 確信度が高い | 自動で止まる。ただし、止まるまでに暗号化された分は戻らない | 止めたうえで、捕まえた鍵で戻すことを狙う |
| 判定がグレー | アラートのみで、人の判断を待つ間も暗号化が進む | 「暗号化している」という動きそのもので止めることを狙う |
| EDRが止められた | 自動ブロックも記録も働かない | EDRの停止や改ざんの試みを検知・阻止する |
EDRの4つの死角
ランサムウェア攻撃の流れに沿って、EDRだけでは弱くなりやすい部分と、RDRで補強される部分を並べます。
| 死角 | EDRだけで起きやすいこと |
|---|---|
| ② 守りを止められる | 攻撃者は、署名はあるが脆弱性を持つ正規のドライバを持ち込み(BYOVD:Bring Your Own Vulnerable Driver)、Windowsのカーネルの権限でEDRのプロセスを止めることがあります。EDRが止まると、その後の動きは記録も検知もされません。 |
| ③ 持ち出される | Rcloneのような正規のツールで、データをクラウドストレージへ送ります。ツールも通信先も正規のサービスなので、業務の通信と見分けにくいのが難点です。 |
| ④ 戻せなくされる | 暗号化の前に vssadmin delete shadows などでシャドウコピーを消し、端末上の復元ポイントをなくします。手の届くバックアップも、削除や暗号化の対象になります。 |
| ⑤ 暗号化が進む | 自動で止まるまで、または判定がグレーでアラートから隔離されるまでの間に、暗号化が進みます。止めても、暗号化済みのファイルは戻りません。復旧はバックアップからのリストアになり、規模によっては長い時間がかかります。 |
RDRとは
RDR(Ransomware Detection and Recovery)は、ランサムウェアに絞って、検知・阻止だけでなく復旧までを受け持つ考え方です。EDRが「端末で起きることを広く見張る」のに対して、RDRは「ランサムウェアがやること(守りを止める、バックアップを消す、持ち出す、暗号化する)」に的を絞り、そこを深く守ります。
RDRという呼び方は、ランサムウェア対策製品を提供するHalcyon社が、2025年2月に自社のサービス名として発表したものです。EDRのように業界で定義が統一された製品カテゴリではありません。この記事では「ランサムウェアに特化して、検知から復旧までを受け持つ仕組み」という一般的な考え方としてRDRを説明します。
| EDR | RDR | |
|---|---|---|
| 守る範囲 | 端末で起きるあらゆる不審な動き(広く) | ランサムウェアの攻撃に絞る(深く) |
| 主な目的 | 気づいて、調べて、止める | 被害を出さない、出ても戻す |
| 暗号化が始まったら | 確信度の高い検知は自動でプロセスを止め、端末を隔離する。判定がグレーなものはアラートとして人が判断する | 暗号化の兆候をつかんだ時点で、端末上で自動的に止める |
| 暗号化済みのファイル | 戻すのは基本的にバックアップから(ロールバック機能の有無は製品による) | 暗号化に使われた鍵を捕まえておき、復号して戻すことを狙う |
| セキュリティ製品への攻撃 | EDR自身が止められるおそれがある | EDRなどを止めたり改ざんしたりする試みを検知・阻止する |
| バックアップへの攻撃 | 製品や設定による | シャドウコピーの削除などを防ぐ |
| データの持ち出し | ほかの製品(DLPなど)と組み合わせることが多い | 暗号化の前の持ち出しの兆候をつかんで止める |
EDRは、ビル全体を巡回する警備員です。防犯カメラで不審者を見つけ、調べて、部屋に閉じ込めます。RDRは、金庫室を専門に守る警備です。警備員が倒されないように見張り、金庫が壊されそうになった瞬間に止め、念のため合鍵を写し取っておいて、壊された金庫も開け直せるようにしておきます。
RDRの仕組み
RDRの製品が実際にどう実装しているかは、多くが公開されていません。ここでは、公開情報と一般的な技術をもとに、RDRが受け持つ機能を「どういう考え方で動くのか」という視点で説明します。
実行される前に止める
最初の守りは、EPPやEDRと同じく、実行されようとしているプログラムを判定して止めることです。RDRでは、ランサムウェアの特徴に絞って学習した機械学習や振る舞いのモデルを使い、ランサムウェアらしいものを早い段階で見つけることを狙います。ここで止められれば、以降の段階には進みません。
守りを守る(EDRの停止や改ざんを防ぐ)
RDRは、EDRなどのセキュリティ製品を止めようとする動きを見張ります。たとえば、セキュリティ製品のプロセスを終了させようとする、サービスを無効にしようとする、脆弱なドライバを読み込もうとする、といった動きです。これらを検知して止めることで、EDRが働き続けられる状態を保ちます。
Windows 11(2022 Update以降)では、悪用が知られている脆弱なドライバの読み込みを止める「脆弱なドライバーのブロックリスト」が既定で有効です。RDRとあわせて、こうしたOS側の設定が有効になっているかも確認しておきましょう。
バックアップを守る
ランサムウェアは暗号化の前に、vssadmin delete shadows などのコマンドでシャドウコピーを消そうとします。コマンド自体はWindowsの正規の機能です。RDRは、こうした削除の操作を見張り、ブロックします。端末上の復元ポイントが残っていれば、戻すための手段が1つ増えます。
暗号化の兆候をつかんで、すぐ止める
RDRの中心になるのが、暗号化が始まった瞬間を見つけて、その場で止める仕組みです。EDRも確信度の高いものは自動で止めますが、RDRは「ファイルを暗号化している」という動きそのものに絞って判定するので、正規ツールを使った攻撃や新しい亜種でも止めやすい、という考え方です。暗号化の兆候には、一般に次のようなものが使われます。
| 兆候 | 考え方 |
|---|---|
| おとりファイル(デセプション) | 人が普段開かない場所に、罠のファイルを置いておきます。ランサムウェアはファイルを片っ端から暗号化するので、このファイルに触れた時点で、ほぼ確実に怪しいと判断できます。 |
| データの乱雑さ(エントロピー) | 暗号化されたデータは、規則性がなくランダムに見えます。書き込まれたデータの乱雑さが急に高くなったら、暗号化の可能性があります。 |
| 大量の書き換え | 1つのプロセスが短い時間に多くのファイルを読み、書き換え、拡張子を変える動きは、普段の業務ではあまり起きません。 |
| 暗号化の処理 | 暗号化に使う処理を次々に呼び出す動きも、手がかりの1つになります。 |
どれも1つだけでは誤検知が起きることがあります。たとえば、圧縮ファイルを作る処理もデータが乱雑になります。そのため、複数の兆候を組み合わせて判定するのが一般的です。
鍵を捕まえて、暗号化されたファイルを戻す
RDRでいちばん特徴的なのが、復旧の仕組みです。理解するために、まずランサムウェアがどうやってファイルを暗号化しているかを見ておきます。
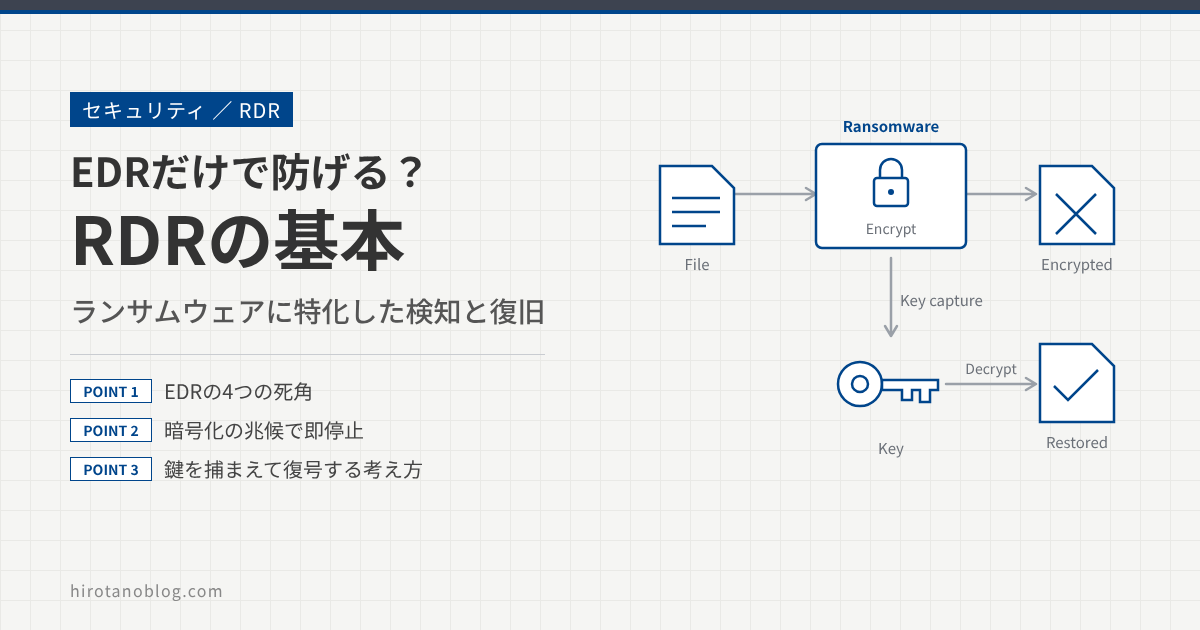
多くのランサムウェアは、2種類の鍵を組み合わせて暗号化します。ファイルの中身は、処理が速い共通鍵(図のK)で暗号化します。そのKを攻撃者の公開鍵でさらに暗号化し、暗号化したファイルの末尾などに書き込んだうえで、元のKはメモリから消します。暗号化されたKは、多くの場合攻撃者に送られるのではなく、被害者の端末の中に残ります。Kを取り出すには攻撃者だけが持つ秘密鍵が必要なので、被害者は自力では戻せません。これが、身代金を要求できる理由です。
ただし、Kでファイルを暗号化するには、Kがそのままの形で端末のメモリ上になければなりません。公開鍵でKを包む前でも後でも、ファイルを暗号化している間は、Kは必ず暗号化の処理に渡されています。RDRは、このKを捕まえて安全な場所に退避しておき、攻撃を止めた後にKを使って復号する、という考え方で動きます。バックアップがなくても、また暗号化されたバックアップファイルでも、戻せる可能性があるのが大きな特徴です。
| 捕まえる場所 | 一般的に知られている考え方 |
|---|---|
| 暗号化の処理の入口 | Windowsの暗号化の機能(CryptoAPI など)が呼ばれたときに割り込み(フック)、渡された鍵を記録する |
| プログラムに組み込まれた暗号化の処理 | OSの機能を使わず、暗号化のライブラリをプログラムに組み込んでいる場合は、その処理の特徴(コードのパターン)から見つけて割り込む |
この考え方は研究でも示されています。2017年に発表された研究「PayBreak」では、暗号化の処理に割り込んで鍵を記録し、利用者の公開鍵で暗号化して保管する仕組みを作り、試験した中の12種類のランサムウェアで、暗号化されたファイルをすべて元に戻せたと報告されています。
鍵の捕まえ方は製品の中核技術で、詳しい方式は公開されていません。ランサムウェアの種類や暗号化の方式、ファイルの置き場所(端末の中か、ファイルサーバか)などによって、どこまで戻せるかは変わります。「必ず戻せる」と考えず、対応範囲はメーカーに確認してください。
暗号化の前の持ち出しを止める
二重脅迫に備えて、RDRには、暗号化の前にデータが盗み出される兆候をつかむ機能もあります。たとえば、ふだん使われないツールで大量のデータがクラウドストレージへ送られる、といった動きです。データを盗まれずに済めば、「公開する」という脅しの材料がなくなります。
EDR・RDR・バックアップの重ね方
RDRはEDRの置き換えではありません。EDRで広く見張り、RDRでランサムウェアを深く守り、それでも戻せない場合に備えてオフラインのバックアップを持つ、という三重の守りで考えます。
RDRを入れても、バックアップは引き続き必要です。CISA(米国のサイバーセキュリティ・社会基盤安全保障庁)のランサムウェアガイドも、ネットワークから切り離した暗号化済みのバックアップを持ち、定期的に復元できるかを試すことを勧めています。RDRは「バックアップから戻す前に、被害そのものを小さくする」ための層と考えるとよいでしょう。
製品の例:Halcyon
RDRを打ち出している製品の例が、Halcyon(ハルシオン)の Anti-Ransomware Platform です。公開されている資料では、次のような機能が紹介されています。
| 本記事 | 公開情報で紹介されている機能 |
|---|---|
| STEP 1 | AIと振る舞いのモデルによる、攻撃の早い段階での検知 |
| STEP 2 | 既存のエンドポイント製品を止めたり回避したりする試み(EDRの改ざん)や権限昇格の検知 |
| STEP 3 | バックアップの削除を防ぐ機能 |
| STEP 5 | 攻撃中に生成される暗号鍵の素材(共通鍵のコピーや、鍵の元になる値)を捕まえ、バックアップに頼らず復号・復旧する機能 |
| STEP 6 | 暗号化の前のデータの流出の兆候を見つける機能(Data Exfiltration Protection) |
| 運用 | 専門チームによる24時間365日の監視・対応(RDRとして、プラットフォームに含まれるサービス) |
また、既存のEPP・EDR製品と同じ端末で共存できることも特徴として案内されています。すでにEDRを使っている環境に、上から重ねて導入する形を想定した製品です。
検討するときに確認したいこと
RDRの製品は、カタログだけでは実際の効果がわかりにくい分野です。検討するときは、次のような点をメーカーや販売代理店に確認しておくと、導入後のギャップを減らせます。
| 確認したいこと | 理由 |
|---|---|
| 今のEDRとの共存 | 同じ端末に2つのエージェントが入ります。相互の除外設定、性能への影響、検証済みの組み合わせを確認します。 |
| 対応OSと対象 | Windows端末だけか、サーバやLinux、ファイルサーバ上のデータまで守れるのかを確認します。 |
| 鍵の捕獲と復号の範囲 | どのような暗号化方式やファイルの置き場所に対応するのか、復号は誰が・どの手順で・どれくらいの時間で行うのかを確認します。 |
| 誤検知のときの業務影響 | 自動で止める仕組みなので、正規の業務処理が止められた場合の解除手順を確認します。 |
| 運用体制 | 24時間の監視・対応の範囲、日本語での対応、自社のSOCや既存のEDRの運用との分担を確認します。 |
| 保証や契約の条件 | 復旧費用の保証などがある場合は、対象となる条件を確認します。 |
まとめ
EDRは端末全体を広く見張る、ゼロトラストに欠かせない仕組みです。ただ、ランサムウェアは「速い」「取り返しがつかない」「守りを先に壊す」「盗んでから脅す」という性質を持ち、EDRだけでは手が届きにくい部分があります。RDRは、そこにランサムウェア専用の守りと、鍵を使った復旧という手段を重ねる考え方です。EDRを入れているからこそ、「止めた後に戻せるか」「EDRが止められたらどうなるか」を一度見直してみてください。
| 項目 | ポイント |
|---|---|
| EDRの死角 | EDRを止められる、持ち出しを見分けにくい、バックアップを消される、止めるまでに暗号化が進み戻せない |
| RDRとは | ランサムウェアに絞り、検知・阻止から復旧までを受け持つ考え方(Halcyonが使う呼び方) |
| RDRの仕組み | 実行前の検知、EDRを守る、バックアップを守る、暗号化の兆候で即停止、鍵を捕まえて復号、持ち出しを止める |
| EDRとの関係 | 置き換えではなく重ねて使う。EDR+RDR+オフラインのバックアップの三重で守る |
| 検討時の注意 | EDRとの共存、対応範囲、復号できる範囲、誤検知時の影響、運用体制をメーカーに確認する |
この記事は、RDRの一般的な考え方を、執筆時点で公開されている情報をもとに説明したものです。製品の具体的な動作や検知・復旧の方式は公開されていない部分が多く、記事の説明が特定の製品の実装と一致することを保証するものではありません。機能・仕様・提供条件は変わることがあります。導入や運用を検討する際は、必ずメーカーや販売代理店に最新の情報を確認し、自社の環境で評価したうえで、ご自身の責任で判断してください。
参考URL
この記事は、次の公開情報を参考にしています(執筆時点)。
メーカー(Halcyon)
- Halcyon Anti-Ransomware Platform(概要)
- Halcyon:Encryption Detection and Key Capture
- Halcyon:EDR Tamper Protection
- Halcyon:Backup(VSSの保護)
- Halcyon:Data Exfiltration Protection
- Halcyon Launches Ransomware Detection and Recovery (RDR)(2025年2月の発表)
- Halcyon データシート(Dell Technologies 掲載、PDF)
- 日立ソリューションズ:Halcyon 製品紹介
コメント