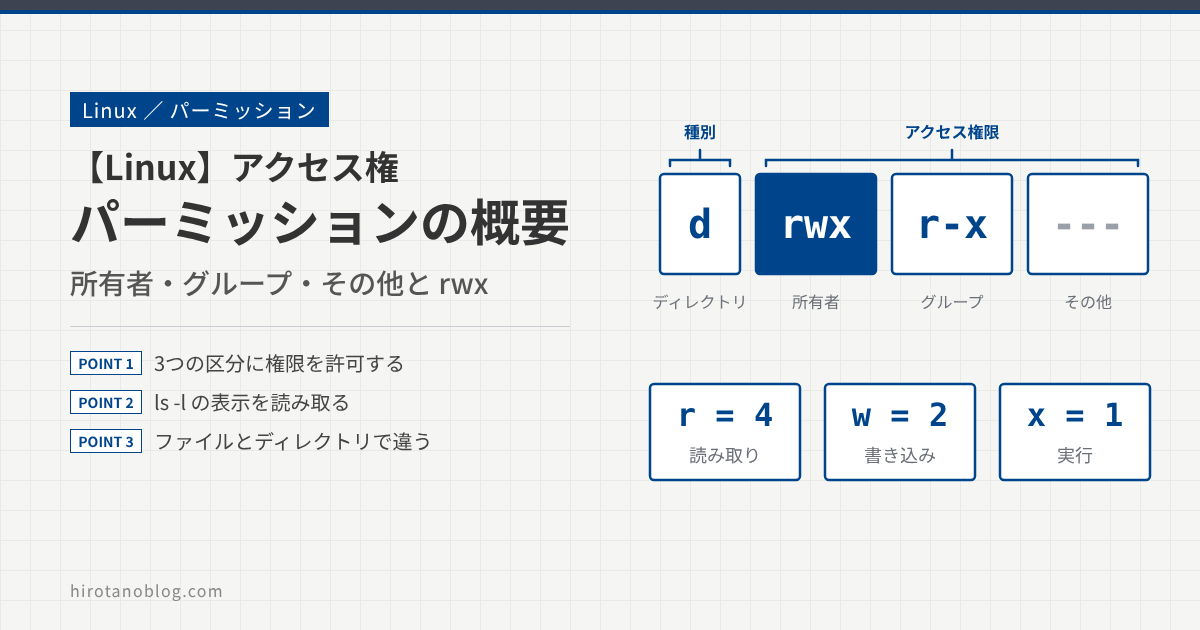
この記事では、Linux の「ファイルアクセス権(パーミッション)」の概要を説明します。パーミッションとは、Linux のファイルやディレクトリを、誰がどう使えるのかを決めるルールのことです。
Linux は、マルチタスクかつマルチユーザのシステムなので、複数のユーザが同時に使用できます。通常のコンピュータには、キーボードとモニターが1つしかないかもしれません。しかし、ネットワークに接続されている場合は、複数のユーザが ssh(セキュアシェル)でログインして、Linux を操作できます。
システム全体への影響や、ユーザ間でのファイルの干渉を避けるため、同じオペレーティングシステムを使うすべてのユーザに、同じパーミッションを持たせるべきではありません。
- パーミッションは、「所有者」「グループ」「その他のユーザ」のそれぞれに、読み取り・書き込み・実行を許可する仕組みであること
ls -lの表示(-rw-rw-r--など)の読み方- ファイルとディレクトリで、読み取り(r)・書き込み(w)・実行(x)の意味が違うこと
パーミッションの変更については、【Linux】パーミッション変更(chmod)動作確認 を参照してください。
パーミッション前提知識
現在は、ユーザ hirotano でログインしています。ここで、ユーザのパスワード情報が含まれている /etc/shadow を参照しようとすると、Permission denied というエラーになります。
hirotano@ubuntu-1:~$ cat /etc/shadow
cat: /etc/shadow: Permission denied
これは、ユーザ hirotano に、このファイルを参照する権限がないことを意味します。
所有者
パーミッションには、所有者という概念もあります。ユーザは、ファイルやディレクトリを所有できます。所有者(またはスーパーユーザ)だけが、そのファイルやディレクトリのアクセス権限を変更できます。
ユーザは、複数のユーザからなるグループに参加できます。所有者は、グループに対するアクセスを許可できます。さらに、「その他」と呼ばれる、すべてのユーザに対するアクセスも許可できます。
アクセス権限の種別は、「読み取り権限」「書き込み権限」「実行権限」を定義できます。
パーミッションの確認
ファイルやディレクトリに、どのようなパーミッションが付与されているかを確認します。
まず、ユーザ hirotano で、新規にファイルを作成し、ls -l を実行します。-l(ロング)オプションを付けると、ディレクトリの内容をロングフォーマット(詳細な形式)で表示します。
hirotano@ubuntu-1:~$ touch testfile01
hirotano@ubuntu-1:~$ ls -l
total 0
-rw-rw-r-- 1 hirotano hirotano 0 Sep 16 08:17 testfile01
通常、ファイルを作成したユーザが、そのファイルの所有者になります。グループは、そのユーザの現在のグループです。
| No. | 表示 | 意味 |
|---|---|---|
| 1 | - | ファイルの種別。- は通常のファイル、d はディレクトリ、l はシンボリックリンクを表す |
| 2 | rw-rw-r-- | 所有者、グループ、その他のユーザのアクセス権限 |
| 3 | hirotano(1つ目) | ファイルの所有者(オーナー)の名前 |
| 4 | hirotano(2つ目) | ファイルのグループ名 |
| 5 | testfile01 | ファイルの名前 |
この例の testfile01 は、所有者とグループがともに hirotano です。所有者とグループのメンバーは、読み取りと書き込みができます。その他のユーザは、読み取りだけができます。
total 0 は、表示したファイルが使っているディスク容量(ブロック数)の合計です。この例のファイルは空なので 0 です。図2の灰色の項目は、左から順に、リンク数、ファイルのサイズ(バイト)、更新日時です。
パーミッション(読み取り、書き込み、実行)の詳細
先ほどの出力の -rw-rw-r-- が、ファイルの属性です。先頭の1文字が種別で、続く9文字が、読み取り(r)、書き込み(w)、実行(x)の許可を表します。9文字は、所有者、グループ、その他のユーザの順に、3文字ずつに分かれています。許可がないところは - で表示されます。
種別は、前の章で説明したとおり、通常のファイルやディレクトリなどを表します。読み取り(r)、書き込み(w)、実行(x)は、ファイルとディレクトリで、意味が少し異なります。
| 権限 | ファイル | ディレクトリ |
|---|---|---|
| 読み取り(r) | ファイルを開いて読むことを許可する | 実行(x)も設定されている場合、ディレクトリの内容を一覧表示することを許可する |
| 書き込み(w) | ファイルへの書き込みを許可する。ただし、この権限では、ファイルの名前変更や削除はできない。名前変更や削除の権限は、ディレクトリの権限で決まる | 実行(x)も設定されている場合、ディレクトリ内のファイルの作成、削除、名前変更を許可する |
| 実行(x) | ファイルをプログラムとして扱い、実行することを許可する | cd コマンドなどで、ディレクトリに入ることを許可する |
ディレクトリの読み取り(r)だけがあって実行(x)がないと、中のファイルの名前は表示できますが、ファイルの詳細(ls -l の内容)は見えず、ファイルを開くこともできません。逆に、実行(x)だけがあって読み取り(r)がないと、一覧は表示できませんが、ファイル名がわかっていれば、そのファイルにはアクセスできます。ディレクトリの書き込み(w)があっても、スティッキービットが設定されたディレクトリでは、他のユーザが所有するファイルを削除できません。
シェルスクリプトのようなファイルを ./script.sh の形で実行するには、実行(x)に加えて、読み取り(r)も必要です。
読み取り・書き込み・実行は、数字でも表せます。r は 4、w は 2、x は 1 で、所有者、グループ、その他の順に、それぞれの合計を並べます。たとえば、rw- は 4 + 2 で 6、r-x は 4 + 1 で 5 です。この数字は、chmod でパーミッションを変更するときに使います。
パーミッションの設定例
ここでは、ファイルやディレクトリによく使用されるパーミッションの設定例を確認します。
-rwx——
ファイルの所有者が、読み取り、書き込み、実行できる通常のファイルです。他のユーザは、アクセスできません。
-rw-r–r–
ファイルの所有者が、読み取りと書き込みができる通常のファイルです。グループのメンバーを含め、すべてのユーザが、ファイルを読み取れます。
-rwxr-xr-x
ファイルの所有者が、読み取り、書き込み、実行できます。他のすべてのユーザは、ファイルを読み取り、実行できます。
drwxr-x—
種別はディレクトリです。所有者は、ディレクトリに入り、ファイルを作成、名前変更、削除できます。グループのメンバーは、ディレクトリに入れますが、ファイルの作成、削除、名前変更はできません。その他のユーザは、ディレクトリに入れません。
まとめ
パーミッションは、所有者・グループ・その他のユーザのそれぞれに、読み取り(r)・書き込み(w)・実行(x)を許可するかどうかを決める仕組みです。ls -l の表示は、種別の1文字と、3文字ずつの3組で読みます。
| ls -l の表示 | 所有者 | グループ | その他 | 数字 |
|---|---|---|---|---|
-rwx------ | rwx(読み取り・書き込み・実行) | —(なし) | —(なし) | 700 |
-rw-r--r-- | rw-(読み取り・書き込み) | r–(読み取り) | r–(読み取り) | 644 |
-rwxr-xr-x | rwx(読み取り・書き込み・実行) | r-x(読み取り・実行) | r-x(読み取り・実行) | 755 |
drwxr-x--- | rwx(入る・一覧・作成・削除) | r-x(入る・一覧) | —(なし) | 750 |
root は、パーミッションの制限を受けずに、ファイルを読み書きできます。そのため、-rwx------ のファイルでも、所有者以外で root だけは読み取れます。
コメント